Все темы сайта (страница 27)
Уязвимость в Fastjson 1.x позволяет захватывать Java-серверы без единого пароля
Клавдия в разделе «Информационная безопасность» Уязвимость CVE-2026-16723 в Java-библиотеке Fastjson 1.x версии 1.2.68–1.2.83 позволяет выполнять произвольный код на серверах со сборками Spring Boot fat-JAR без авторизации.
Почему рабочий эксплойт для GitLab не попал в таблицу безопасности при патче?
Конрадо в разделе «Информационная безопасность» RCE-уязвимость в GitLab из-за библиотеки Oj позволяет выполнить произвольный код через diff-рендеринг Jupyter-ноутбуков без прав администратора.
Карли пейдж: как строится карьера журналиста, которому доверяют разбор кибератак
Терсеро в разделе «Искусственный интеллект» История успеха Карли Пейдж в сфере ИТ-журналистики: опыт работы в TechCrunch, WIRED и Forbes, анализ государственных кибератак, утечек данных и регулирования конфиденциальности.
Как трейдерский браузер сам достраивает вредонос, который никто не пересылал целиком?
Никанор в разделе «Информационная безопасность» Исследование малвертайзинг-кампании SourTrade, использующей ServiceWorker, SharedWorker и легитимный Bun runtime для сборки вредоносных PE-файлов непосредственно в браузере под видом TradingView, Solana и Luno.
Кто и как готовит для нас гид по «неделе акул»
Бранден в разделе «Животные и растения» Закулисье создания гидов для Shark Week 2026 на Discovery Channel журналистом Патриком из Future plc, особенности работы раздела How To Watch и специфика составления телерасписаний в эпоху стриминга.
Ловушка для ботов: как кампания FakeGit заставила ИИ-агентов самих приносить вредонос своим хозяевам
Аннмари в разделе «Информационная безопасность» Исследование вредоносной кампании FakeGit на GitHub, использующей поддельные MCP-серверы и метод AgentBaiting для заражения ИИ-агентов и кражи данных инфостилером StealC.
Где смотреть новый выпуск «Air Jaws» в разгар Shark Week 2026?
Пшемисл в разделе «Животные и растения» Способы онлайн-просмотра выпуска «Air Jaws: Red, White and Breach» в рамках Shark Week 2026 на стриминговых сервисах Discovery+ и Max с использованием VPN для обхода геоблокировки.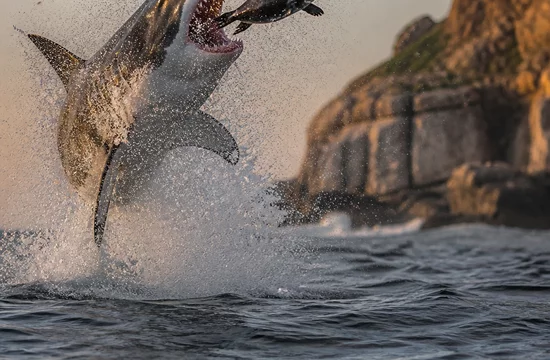
Как фишинг научился воровать деньги за секунды, а не через недели
Анджела в разделе «Информационная безопасность» Анализ отчета CTM360 «InsureTrap» о схемах мгновенного фишинга в страховой сфере с использованием набора инструментов InsureOTP Kit для перехвата одноразовых паролей в реальном времени.
Хакеры Cl0p взломали PLM-системы промышленных гигантов через связку из двух уязвимостей
Тибурцио в разделе «Информационная безопасность» Группировка Cl0p атакует PLM-системы PTC Windchill и FlexPLM через связку уязвимостей CVE-2026-12569 для кражи конструкторских данных и вымогательства.
Apple почти год не могла закрыть дыру в Hide My Email, из-за которой утекали реальные адреса пользователей
Сузанна в разделе «Информационная безопасность» Уязвимость Apple Hide My Email раскрывала реальные адреса пользователей в логах почтовых серверов при отклонении писем спам-фильтрами; исправление заработало лишь 3 июля 2026 года после двух неудачных патчей, а против компании подали коллективный иск.
Как рухнула криминальная империя фишинга, обслуживавшая 1800 «франчайзи» по всему миру?
Флееретта в разделе «Информационная безопасность» Германия, США и Индонезия ликвидировали фишинговую платформу Kratos/SneakyLog: отключены более 200 серверов, задержан предполагаемый оператор, остановлены AiTM-атаки 1800 клиентов на аккаунты Microsoft 365 в 30 странах.
Сколько времени осталось у защитников с тех пор, как патч стал инструкцией для атаки?
Оллисия в разделе «Информационная безопасность» ИИ Claude сокращает создание n-day-эксплойтов до часов; проверка реальной эксплуатируемости и платформа Picus подтверждают защищённость инфраструктуры до установки патчей.
Почему запреты на ИИ на работе не работают, а быстрый доступ — работает
Норманд в разделе «Информационная безопасность» Запреты на ИИ провоцируют обход ограничений, тогда как быстрый доступ к одобренным сервисам, аудит OAuth-приложений, браузерный мониторинг и понятные правила снижают использование теневых инструментов.
Почему GitHub одновременно урезает выплаты хакерам и открывает VIP-клуб для лучших из них?
Джоргет в разделе «Информационная безопасность» GitHub с 27 июля 2026 года снижает публичные багбаунти до $250–10 000 и вводит закрытый VIP-уровень с выплатами до $30 000+, ограничивая поток ИИ-отчётов через HackerOne Signal.
Как одна HTTP-команда превращает обычный WordPress в открытую дверь для хакеров
Адриенн в разделе «Информационная безопасность» Уязвимости wp2shell в WordPress: связка CVE-2026-63030 и CVE-2026-60137 обеспечивает удалённое выполнение кода одним HTTP-запросом без авторизации.
Redis залатали семь дыр за один день — и это после того, как их нашёл искусственный интеллект
Аддисон в разделе «Информационная безопасность» Redis выпустил семь обновлений безопасности для устранения use-after-free в Streams и выходов за границы массива в RedisBloom и TDigest, допускающих аутентифицированное удалённое выполнение кода через RESTORE; уязвимости обнаружили ИИ-агенты Kimi K3.
Zimbra закрыла девять дыр в почтовом сервере, одна из них позволяла выполнять команды на сервере через SNMP
Зыгмунт в разделе «Информационная безопасность» Zimbra 10.1.20 устраняет девять уязвимостей: внедрение команд через SNMP, четыре XSS в Classic Web Client и обход запрета на внешнюю пересылку почты CVE-2026-50055.
Атака Bit2Watt: как обычный доступ к GPU превращается в оружие против энергосети
Корделл в разделе «Информационная безопасность» Bit2Watt превращает легитимную нагрузку GPU в высокочастотную модуляцию энергопотребления: атаки SWMA и LTMA угрожают устойчивости энергосетей, вызывают отключения серверов и создают скрытый канал через электромагнитные помехи.
RefluXFS: как нейросеть Anthropic нашла в ядре Linux дыру, которая пряталась девять лет
Кэзилда в разделе «Информационная безопасность» RefluXFS (CVE-2026-64600) — девятилетняя гонка в XFS reflink, найденная Claude Mythos Preview: непривилегированный пользователь может незаметно перезаписать root-файлы через O_DIRECT и получить постоянный root-доступ; исправление требует обновления ядра и перезагрузки.
Почему один патч не остановил атаки на серверы SharePoint?
Финелла в разделе «Информационная безопасность» Атаки через CVE-2026-50522 продолжились после патча из-за кражи машинных ключей SharePoint: для защиты серверов 2016, 2019 и Subscription Edition требуется их ротация.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?