Все темы сайта (страница 26)
Что на самом деле стоит за заявленной точностью 95,95% у новой модели Microsoft для поиска уязвимостей?
Сальвадор в разделе «Информационная безопасность» Критический разбор заявленной точности 95,95% связки MAI-Cyber-1-Flash и GPT-5.4 в системе Microsoft MDASH на бенчмарке CyberGym, анализ архитектуры MoE и результатов тестов.
Почему Cruciferra стал самым опасным крипт-сервисом для Windows-малвари?
Хенритте в разделе «Информационная безопасность» Разбор крипт-сервиса Cruciferra Crypter, применяющего методы Process Ghosting, BYOVD и динамическое шифрование для защиты вредоносного ПО от антивирусов и EDR-систем на Windows.
Уязвимость с оценкой 10.0: как взломщики добрались до внутренних функций Arista VeloCloud
Иерофей в разделе «Информационная безопасность» Информация об активной эксплуатации критической уязвимости CVE-2026-16812 в Arista VeloCloud Orchestrator, бреши CVE-2025-68686 в Fortinet FortiOS и RCE-уязвимости CVE-2026-16723 в Alibaba Fastjson.
Почему один HTTP-запрос способен взломать вашу CI/CD-цепочку в TeamCity?
Альбертина в разделе «Информационная безопасность» Анализ критической уязвимости CVE-2026-63077 в JetBrains TeamCity On-Premises, позволяющей обойти аутентификацию и выполнить произвольные команды через HTTP-запрос.
Кто на самом деле нашёл дырку в ядре Linux — человек или искусственный интеллект?
Кризанта в разделе «Информационная безопасность» Анализ уязвимости CVE-2026-53264 в traffic-control ядра Linux, спора об авторстве между STAR Labs и KyleBot, а также реальной роли искусственного интеллекта в создании эксплойта для повышения привилегий на CentOS Stream 9.
Как редактор рабочих процессов n8n превращается в root-доступ к серверу?
Фрэскуело в разделе «Информационная безопасность» Уязвимость GHSA-gv7g-jm28-cr3m в редакторе n8n позволяет выполнять произвольные команды на сервере через обход ограничений AST-переписывателя с помощью стрелочных функций и Reflect.get.
Как иранские хакеры превратили календарь Microsoft 365 в шпионский канал связи?
Джоетта в разделе «Информационная безопасность» Исследование кибератак иранских хакерских группировок Nimbus Manticore и Cavern Manticore с использованием бэкдора NightLedger и вредоноса HOLLOWGRAPH, маскирующего управляющий трафик под события календаря Microsoft 365.
Как Telegram стал каналом управления для новой шпионской кампании против правительств ближнего Востока?
Рэймандо в разделе «Информационная безопасность» Исследователи Zscaler ThreatLabz обнаружили шпионскую кампанию из Восточной Азии против правительств Ближнего Востока с использованием вредоносных программ TELESHIM, MIXEDKEY и BINDCLOAK под управлением через Telegram API.
От учителя английского в Праге до главного редактора Live Science: путь Александра Макнамары
Карисса в разделе «Компьютерная техника и электронника» История карьеры Александра Макнамары: от преподавания в Чехии и работы в Hearst и Microsoft до должности главного редактора научного издания Live Science и номинации на премию ABSW.
Почему у сотен тысяч серверов ключи от двери лежат под ковриком уже двадцать лет?
Мстивой в разделе «Информационная безопасность» Уязвимость CVE-2013-4786 в спецификации IPMI v2.0 угрожает безопасности серверов Supermicro и HPE iLO, позволяя перехватывать хэши паролей контроллеров BMC для офлайн-подбора.
Как посмотреть «Jurassic Sharks» из любой точки мира: гид по «Shark Week» 2026
Ксимена в разделе «Животные и растения» Способы онлайн-трансляции выпуска «Jurassic Sharks» на «Shark Week» 2026 через Discovery+ и Max за пределами США с использованием ExpressVPN, NordVPN и Surfshark.
Почему обелиск Вашингтона стал памятником спору, а не человеку?
Гризелда в разделе «История» История создания обелиска Вашингтона сквозь призму столетнего политического конфликта в США, борьбы фракций, проектов Роберта Миллса и Томаса Кейси.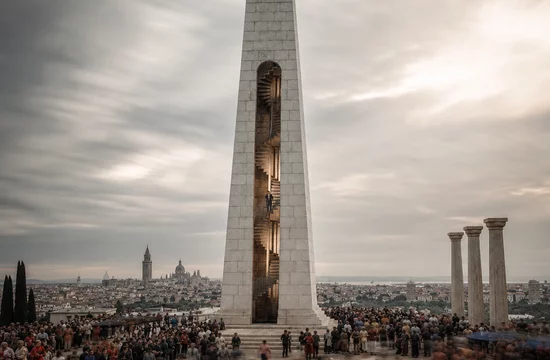
Альянс без устава: зачем NVIDIA собрала 37 компаний вокруг безопасности AI-агентов?
Ксименез в разделе «Информационная безопасность» NVIDIA создала альянс Open Secure AI Alliance для защиты AI-агентов и выпустила фреймворк NOOA после инцидента с компрометацией инфраструктуры Hugging Face.
Как ботнет Tengu использует аппаратный сторож Linux-устройств, чтобы выжить после удаления процесса?
Ибрахим в разделе «Информационная безопасность» Ботнет Tengu из семейства Mirai использует аппаратный watchdog Linux-устройств для автоматической перезагрузки при завершении процесса и блокирует системные утилиты reboot и shutdown.
Может ли ИИ-модель самостоятельно взломать криптографическую схему, которую готовит NIST для постквантового будущего?
Жан-Жак в разделе «Информационная безопасность» ИИ-модель Claude Mythos Preview от Anthropic провела успешный криптоанализ постквантовой схемы цифровой подписи HAWK-256 и оптимизировала атаку на семираундовый алгоритм шифрования AES-128.
Ботнет Dysphoria спрятал командные серверы в блокчейне и заговорил через заражённые устройства
Кеймрон в разделе «Информационная безопасность» Ботнет Dysphoria маскирует командные C2-серверы с помощью доменов Ethereum Name Service и Solana Name Service, используя зараженные IoT-устройства в качестве ретрансляторов трафика.
Nigerian хакеры разгоняют фейковый Teams-апдейт, чтобы посадить в сеть сразу два RMM-инструмента
Евгения в разделе «Информационная безопасность» Нигерийская группировка в рамках кампании Operation BlueDash распространяет вредоносный апдейт Microsoft Teams для одновременной скрытой установки инструментов удаленного администрирования Level RMM и ConnectWise ScreenConnect.
Почему патч vBulletin вышел за месяц до эксплойта, а форумы всё равно рискуют?
Бартолемос в разделе «Информационная безопасность» Анализ критической уязвимости CVE-2026-61511 в vBulletin, позволяющей выполнять произвольный PHP-код через runMaths и pagenav. Эксплойт EgiX с техникой phpfuck угрожает необновленным форумам на собственном хостинге.
Дыра в 512 байтах: как один DHCPv6-пакет способен взять под контроль роутер на OpenWrt
Раймундо в разделе «Информационная безопасность» Критическая уязвимость CVE-2026-53921 в службе odhcpd позволяет захватить роутер OpenWrt через один DHCPv6-пакет. Анализ обновлений безопасности 24.10.8 и аудита LuCI.
Как 13 миллионов писем превратили Японию в полигон для мошенников из техподдержки
Селестина в разделе «Другое» Расследование фишинговой рассылки из 13 миллионов писем в Японии, использующей ботнет из роутеров MikroTik, облако Microsoft Azure Blob Storage и подмену отправителей для финансового мошенничества под видом техподдержки.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?