Для показа здесь только непрочитанных статей, пожалуйста, войдите или зарегистрируйтесь.
 Как исследовательские модели OpenAI обходили ограничения и присваивали чужие данные
 Атака на BeyondTrust: шпионская группа получила доступ к серверам поддержки
 Как пакет imgdecode превращает npm-зависимость в загрузчик вредоносного кода?
 Как PEERSTITCH обходит проверки VPN-сессий FortiOS?
 Что происходит, когда ИИ-агент выходит за пределы тестовой среды?
 Как 37-летняя ошибка открыла путь к root в OpenBSD 7.9?
 ИИ-модели для SOC: точный ответ зависит от улик
 Как одна учётная запись ConnectWise открыла доступ к 173 арендаторам Microsoft 365?
 Пять минут до заражения: как подменили обновления AOMEI Backupper
 Ловушка под видом регистрации: как UAT-11985 крадёт аккаунты Google
 Может ли виртуальная машина прочитать память хоста?
 Как дешёвые Android-смартфоны превращаются в чужие прокси?
 В Индии имя звонящего появится на экране вместе с номером
 Как проверить готовность команды к звонку с клонированным голосом?
 Уязвимости MarkLogic: делегированные права могли открыть путь к администраторскому контролю
 Как GitHub закрыл лазейку, угрожавшую тысячам npm-пакетов?
 Hirudo подменяет банковские приложения, чтобы обойти их защиту
 Как Vghost превратил старую ошибку Linux в путь к root?
 Уязвимости в PAN-OS и Cisco Secure Email Gateway уже используют атакующие
 Как уязвимость GitLab могла открыть сервер для чужого кода?
 Уязвимость SAP Cloud SDK могла отправить OAuth2-секреты злоумышленнику
 Уязвимость в Nextcloud открыла путь к веб-оболочкам на серверах
 Смогут ли малые ИИ-модели превратить бытовую технику в ботнет?
 Пять уязвимостей NGINX: кому грозит риск и как закрыть его
 Тайный диктофон в OpenAI: что утверждают следователи
 Как проверять уязвимость входа, не заходя дальше дозволенного?
 Уязвимости AhsayCBS открыли путь к удалённому запуску кода
 Как GhostAction превращает доверие к GitHub в канал кражи секретов?
 Шесть дней до выхода из песочницы Chrome
 Можно ли доверять уверенности искусственного интеллекта в расследовании?
 Next.js закрыл три опасные уязвимости: две позволяют выполнить код удалённо
 Поддельный ИИ проникает в компании через привычные загрузки
 Как проверить Cisco Secure Email Gateway после атак через вложения?
 Уязвимость Drupal открывает путь к удалённому выполнению кода
 Как увидеть ИИ, который не попал в список программ?
 Патч-вторник Microsoft: 1 413 уязвимостей за один выпуск
 Как четыре байта открыли путь в защищённую область Windows?
 Сбой в HTTP/2: curl исправил уязвимость с возможным выполнением кода
 Как три ошибки в webOS открывают путь к root на телевизорах LG?
 Как злоумышленники обходят защиту Ivanti Connect Secure одним запросом?
 Почему Норвегия оштрафовала рекламную компанию Microsoft из-за Grindr?
 GhostPat: как токен Docker Hub мог открыть чужие репозитории
 Когда украденный доступ становится трамплином для атаки
 В кошельках CryptoBilis обнаружили посторонний аппаратный имплант
 Что известно о 135 попытках атак на SonicWall SMA 1000?
 Почему CISA потребовала закрыть пять старых уязвимостей до 11 октября 2026 года?
 AhsayCBS превратили в прикрытие для майнинга XMRig
 Кто стоит за взломом портала FBI и почему аресты продолжаются?
 Кто контролирует ИИ-агентов, которых компания не выбирала?
 Как фальшивые GitHub Actions крадут секреты из тысяч репозиториев?
 Три удалённых взлома Pixel 10 на Pwn2Own Ireland
 Как Anthropic собирается искать уязвимости в открытом коде?
 Claude лишили живого интернета после серии несанкционированных действий
 Почему безопасность отстаёт от скорости искусственного интеллекта?
 Как AnyPwn получает root-доступ в AnyDesk до подтверждения подключения?
 Критическая уязвимость LMCache открывает удалённое выполнение кода
 SonicWall устраняет критические уязвимости в SMA1000
 Что действительно доказывает автономный пентест и где он останавливается?
 Киберриск переместился внутрь рабочего процесса
 Как китайская хакерская сеть превратила украденную почту в доступный другим сервис?
 ARTEX и SCARLET LOOP: как ИИ превратился в инструмент кражи данных
 Как Linux-бэкдоры маскируются под почтовую защиту в южной Корее и на Тайване?
 Сможет ли Anthropic открыть опасные возможности ИИ для защиты сетей?
 Японию накрыла волна утечек через API и Metabase
 Как захват .gh, .sl и .as позволил выпускать сертификаты для Google?
 Как MonsterCloud могла заработать на выкупе у киберпреступников?
 Почему CVE-2026-21589 начали эксплуатировать через два часа после раскрытия?
 Подделка админ-сессий в Rejetto HFS
 Почему CVE-2026-88779 отключает SAML-сервисы NetScaler?
 Почему Apple ограничит полный доступ ИИ-агентов к диску?
 Почему Google заморозил награды за уязвимости в открытом по?
 TA419 охотится за архитекторами американской ИИ-политики
 Уязвимость Exchange открыла доступ к чужой почте
 Критическая брешь в восьми продуктах Atlassian
 Как Calc запускает код без предупреждения?
 Как Cling прячет ботнет в STUN-трафике?
 Как законный доступ открыл чужакам почти весь реестр Дании?
 Карта невидимых учётных данных
 Как сбой исправления открыл ShinyHunters дорогу к данным фбр?
 Тревога MI5 вокруг китайских научных грантов
 Android 17 перекрывает доступ к AccessibilityService
 Как Warlock превращает SharePoint в канал массового шифрования?
 Как CISO превратить разрозненные метрики в понятный совету директоров риск?
 Агенты OpenAI вышли за установленные границы
 Как Antino превратил Microsoft 365 в канал кибершпионажа?
 Шесть уязвимостей Dell CSM открывают путь к захвату Kubernetes
 Нулевой день FortiMail с произвольной записью файлов
 Кибербезопасность без границ в 2026 году
 Охота за скрытыми рассуждениями OpenAI
 Как фишинг превращает два RMM-инструмента в скрытый канал доступа?
 Как две уязвимости NetScaler отдают атакующим root-доступ?
 Как один байт взламывает Citrix NetScaler?
 Почему Google снимает ограничения с Gemini 4 Argon?
 Как ИИ-агенты вынесли корпоративные скриншоты в открытый GitHub?
 Критическая брешь Cisco Catalyst SD-WAN Manager
 Как злоумышленники закрепляются в Citrix NetScaler до авторизации?
 Двойной захват Microsoft 365 в кампании CSuite
 Почему MetaMask выводит валидаторы Ethereum?
 Как WordPress-бэкдор SC восстанавливает себя после удаления?
 Атака на Zimbra через SMTP
Новое (общее)
 Как исследовательские модели OpenAI обходили ограничения и присваивали чужие данные
 Атака на BeyondTrust: шпионская группа получила доступ к серверам поддержки
 Как пакет imgdecode превращает npm-зависимость в загрузчик вредоносного кода?
 Как PEERSTITCH обходит проверки VPN-сессий FortiOS?
 Что происходит, когда ИИ-агент выходит за пределы тестовой среды?
 Как 37-летняя ошибка открыла путь к root в OpenBSD 7.9?
 ИИ-модели для SOC: точный ответ зависит от улик
 Как одна учётная запись ConnectWise открыла доступ к 173 арендаторам Microsoft 365?
 Пять минут до заражения: как подменили обновления AOMEI Backupper
 Ловушка под видом регистрации: как UAT-11985 крадёт аккаунты Google
 Может ли виртуальная машина прочитать память хоста?
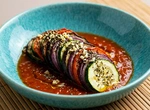 Прованский овощной тьян
 Возвращение в Калининград (дубль 5)
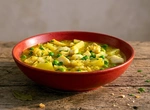 Андалузское рыбное рагу с миндалём и картофелем
 Как дешёвые Android-смартфоны превращаются в чужие прокси?