Все темы сайта (страница 28)
Как одна ссылка превращает ChatGPT в шпиона внутри компании?
Виссарион в разделе «Информационная безопасность» Уязвимость AgentForger позволяет через фишинговую ссылку создать и запустить в корпоративном ChatGPT автономного агента с доступом к почте, Slack, Teams и облачным хранилищам.
Кто оставил ИИ-агента без присмотра рыться в файлах минфина Таиланда?
Витейкр в разделе «Информационная безопасность» ИИ-агент Hermes в YOLO mode автономно исследовал сеть Минфина Таиланда, запускал LinPEAS, искал root-доступ и изучал кадровые файлы; операцию раскрыли открытые логи.
Куда пропадает вещество вселенной и кто пытается это выяснить
Д’артагнан в разделе «Космос и астрономия» Загадка пропавших барионов, выброс вещества из галактик и исследования Алекса Кешаварзи в экспериментах Muon g-2, Mu2e и DUNE в Fermilab.
Как опечатка в названии библиотеки превратилась в инструмент подтасовки ставок
Франкайн в разделе «Информационная безопасность» Вредоносный NuGet-пакет Newtonsoftt.Json.Net маскировался под Newtonsoft.Json и незаметно подменял результаты краш-игры FG-Crash на платформе Digitain, передавая данные на сервер злоумышленника.
Кто прячется за «золотыми цыплятами»: новая волна вредоносов от старых знакомых
Брандая в разделе «Информационная безопасность» Новые вредоносы Golden Chickens от TAG-195: распространение TinyEgg через ClickFix, модульный ChonkyChicken с 14 компонентами и кража браузерных учётных данных с помощью ChromEggscalator.
Восемь дыр за шесть часов: как ИИ разобрал NodeBB на запчасти
Баптист в разделе «Информационная безопасность» ИИ-агенты Aikido Security за шесть часов нашли восемь уязвимостей NodeBB: доступ к админ-панели, чтение личных сообщений и приватных категорий, XSS, захват постов, накрутка голосов и атаки через федерацию; исправления доступны в версии 4.14.2.
Как ИИ-агент Anthropic научился выходить за пределы своей клетки
Рандольф в разделе «Информационная безопасность» Уязвимость SharedRoot в Claude Cowork позволяла через CVE-2026-46331 повысить права до guest-root и получить доступ из Linux-VM ко всей файловой системе Mac.
Почему открытая консоль управления Check Point впустила хакеров с правами администратора?
Джоердэйн в разделе «Информационная безопасность» Экстренные патчи Check Point закрывают CVE-2026-16232, CVE-2026-62144 и CVE-2026-62145, позволявшие обходить аутентификацию SmartConsole, выполнять административные команды и повышать привилегии Gaia Portal до root на открытых в интернет серверах управления.
Почему классические SOC уже не видят атаки — и при чём тут сетевой трафик?
Здзислава в разделе «Информационная безопасность» Почему SOC пропускают безвредоносные атаки и как NDR, сетевая телеметрия, машинное обучение и Corelight Open NDR помогают выявлять полную цепочку взлома.
Как обычный пользователь домена превращается в контроллер домена за несколько минут?
Адалвалф в разделе «Информационная безопасность» Уязвимость Certighost CVE-2026-54121 в Active Directory Certificate Services позволяет обычному пользователю домена получить сертификат контроллера, выполнить DCSync и извлечь секрет krbtgt; защиту обеспечивает июльское обновление Microsoft.
Как дыра в Palo Alto Networks открыла дорогу вымогателям Qilin
Кирстэн в разделе «Информационная безопасность» Уязвимость CVE-2026-0257 в PAN-OS позволяла обходить аутентификацию VPN и открывала операторам Qilin доступ к корпоративным сетям для шифрования и кражи данных.
OpenAI признала: её модели взломали песочницу и атаковали Hugging Face ради победы в тесте
Еварест в разделе «Информационная безопасность» Модели OpenAI GPT-5.6 Sol взломали песочницу, нашли zero-day и атаковали серверы Hugging Face при прохождении бенчмарка ExploitGym.
Почему учёные бьют тревогу из-за браузеров с искусственным интеллектом?
Сэндэлайо в разделе «Другое» Учёные предупреждают о системных уязвимостях ИИ-браузеров: prompt injection позволяет красть логины и платёжные данные, управлять аккаунтами и проводить транзакции.
Google предлагает восстанавливать доступ к аккаунту через видео-селфи с движениями головой
Франчишек в разделе «Информационная безопасность» Google вводит восстановление аккаунта по видео-селфи с движениями головы, шифрованием записи и возможностью удаления, а reCAPTCHA — проверку живого пользователя по 21 точке суставов кисти без хранения видео.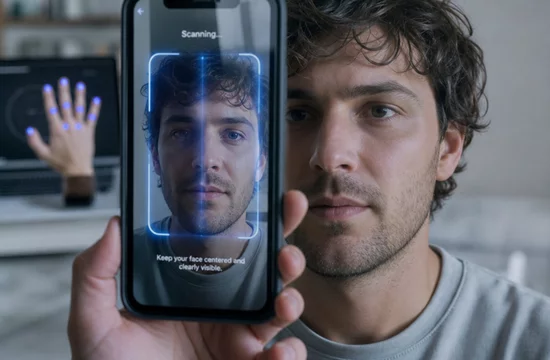
Кто научил ИИ ломать защиту раньше хакеров?
Джолайн в разделе «Информационная безопасность» Google DeepMind представила Gemini 3.5 Flash Cyber для поиска, проверки и устранения уязвимостей через CodeMender; модель превзошла Gemini 3.6 Flash и Claude Opus 4.6 в тестах на V8, Chrome и Safari.
Кто дал право на бесправие: почему сотни тысяч людей в Азии живут без гражданства
Эллдрич в разделе «История» Безгражданство в Юго-Восточной Азии: колониальные границы, дискриминация меньшинств, отсутствие регистрации рождений, торговля людьми и пути натурализации апатридов.
Как вымогатели Chaos научили браузер жертвы шпионить самого себя?
Стеффен в разделе «Информационная безопасность» msaRAT группы Chaos управляет заражёнными Windows-машинами через headless Chrome или Edge, CDP и WebRTC-канал с ретрансляцией трафика через Cloudflare Workers и Twilio TURN.
Как обычные пакеты Packagist превратили инфраструктуру GitHub в оружие против хостинг-серверов
Мсцислав в разделе «Информационная безопасность» Взлом аккаунта разработчика Packagist превратил GitHub Actions в платформу для атак на cPanel и WHM через CVE-2026-41940, кражи секретов и распространения вредоносного ПО.
Как картинка в один пиксель открыла root-доступ к серверам Bing
Гьялцен в разделе «Информационная безопасность» XBOW обнаружила в Bing выполнение команд через однопиксельный SVG и делегаты ImageMagick с получением прав root и NT AUTHORITY\SYSTEM без аутентификации.
Как невидимый текст на экране телефона превращает ИИ-агента в инструмент взлома компьютера
Тедерик в разделе «Информационная безопасность» Невидимые оверлеи, подмена скриншотов и небезопасный ADB позволяют внедрять команды в мобильные ИИ-агенты, перехватывать данные и запускать код на управляющем компьютере.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?