Все темы сайта (страница 32)
SAP закрывает три критические дыры с оценкой риска выше девяти баллов
Мирослав в разделе «Информационная безопасность» SAP устранила критические уязвимости CVE-2026-44747 в NetWeaver AS ABAP, CVE-2026-27690 в Approuter и CVE-2026-44761 в Commerce Cloud с оценками CVSS до 9.9 баллов.
Как ИИ помогает хакерам грабить сети быстрее, а не умнее?
Мелайора в разделе «Информационная безопасность» Анализ кибератак на Active Directory и инфраструктуру AWS с применением искусственного интеллекта для генерации вредоносных PowerShell-скриптов и ускорения компрометации систем.
Как проверка боевых атак превращает ИИ-агентов из гадалок в детекторов реальной угрозы
Тиффани в разделе «Информационная безопасность» Интеграция данных валидации безопасности Pentera через MCP-сервер в ИИ-ассистенты для автоматического выявления реальных маршрутов атак и подтверждения эксплуатируемости уязвимостей.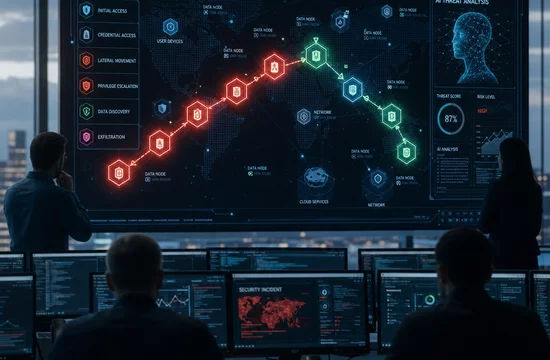
Как одна ссылка в RabbitMQ выдаёт чужой OAuth-секрет и открывает доступ к данным других арендаторов?
Меинхард в разделе «Информационная безопасность» Уязвимости CVE-2026-57219 и CVE-2026-57221 в RabbitMQ позволяют неаутентифицированным пользователям получить OAuth-секрет через эндпоинт GET /api/auth и просматривать метаданные чужих виртуальных хостов.
Как один npm-пакет для защиты кода сам стал источником заражения?
Витослава в разделе «Информационная безопасность» Анализ компрометации npm-пакета jscrambler версий 8.14.0–8.20.0, содержащих Rust-инфостилер для кражи облачных ключей, токенов ИИ-инструментов и учетных данных разработчиков.
Может ли обычное письмо взломать вашу почту в Zimbra?
Аезелвалф в разделе «Информационная безопасность» Критическая уязвимость stored XSS в классическом веб-клиенте Zimbra позволяет хакерам взламывать почтовые ящики с помощью одного вредоносного письма. Рекомендуется срочное обновление почтового сервера до версии Zimbra Collaboration Suite 10.1.19.
Зачем сразу несколько разведок взломали портал полиции Белуджистана?
Алжбета в разделе «Информационная безопасность» Расследование параллельных кибератак китайских и индийских хакерских группировок на портал жалоб полиции Белуджистана с использованием вредоносного ПО PlugX, ShadowPad и Remcos RAT.
Кошельки, которые «родились слабыми»: как уязвимость Ill Bloom стоила криптовладельцам пять миллионов долларов
Геновефа в разделе «Информационная безопасность» Уязвимость Ill Bloom в генераторе seed-фраз позволила похитить свыше $5 млн с криптокошельков в сетях Bitcoin, Ethereum, Rootstock, Tron и Polygon.
Как мошенники используют фальшивую регистрацию passkey, чтобы захватить чужой Microsoft 365?
Ираклий в разделе «Информационная безопасность» Фишинговая кампания O-UNC-066 захватывает аккаунты Microsoft 365 через голосовые звонки, поддельную регистрацию passkey, перехват MFA и привязку ключа доступа атакующего.
Как безобидный установщик 7-Zip превращает компьютер в чужой прокси-сервер?
Рэйнальдо в разделе «Информационная безопасность» Поддельный установщик 7-Zip от Lurking Lizard скрытно подключает компьютеры к резидентной прокси-сети; кампания охватывает 230 доменов-двойников, WireVPN, WhatsApp, TikTok и YouTube.
Термометр, а не трофей: зачем всем вдруг понадобились базы уязвимостей
Фарамонд в разделе «Информационная безопасность» Базы приватных уязвимостей, AI-поиск эксплойтов и автоматизация Chainguard Athena: от находки до пересборки, тестирования, подписи и апстрима исправлений.
Почему кнопка «разрешить» в AI-редакторах кода может обмануть даже опытного разработчика?
Флоретта в разделе «Информационная безопасность» GhostApproval позволяет вредоносным репозиториям через симлинки скрытно изменять ~/.ssh/authorized_keys и ~/.zshrc при одобрении операций в AI-редакторах кода.
Как китайская группировка Silver Fox превратила инструмент против цензуры в оружие для шпионажа?
Бенджамин в разделе «Информационная безопасность» MODBEACON — модульный Rust-троян группировки Silver Fox, использующий gRPC и транспорт Xray/V2Ray для скрытого C2-канала, атак на организации и долговременного шпионажа.
Гвозди вместо клятвы: как филиппинцы буквально несут крест
Ваклава в разделе «Образование» Добровольное распятие гвоздями в филиппинском Кутуде каждую Страстную пятницу: обет panata как сделка с Богом, отказ антрополога Баутисты лечь на крест, сварщик, искавший искупления греха, мороны Мариндуке, культ Amang Hinulid в Биколе и женские распятия в Капитангане как путь общины к христианской идентичности.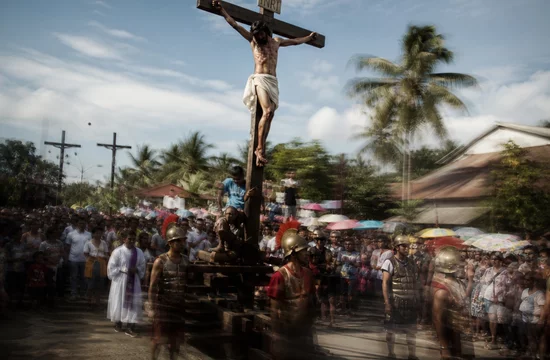
Почему физик из Лондона получил один из самых престижных призов в науке за измерение магнита?
Николэо в разделе «Физика» Алекс Кешаварзи исследует магнитный момент мюона в Muon g-2 и ищет отклонения от Стандартной модели в проектах Фермилаба Mu2e и DUNE.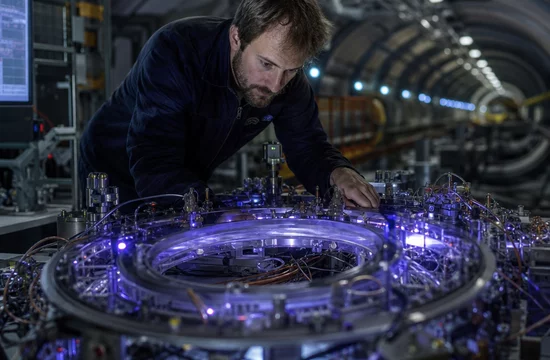
Сколько времени нужно хакеру, чтобы взломать вашу сеть — и успеете ли вы это заметить?
Лоретта в разделе «Информационная безопасность» Бесплатный вебинар Zscaler с Оливией Ворт о защите сетей от AI-атак Mythos: Zero Trust, сокращение поверхности атаки, блокировка горизонтального перемещения и автоматическое сдерживание угроз без покупки нового ПО.
Как ИИ-агент, который должен ловить вирусы, сам стал вирусом
Годдард в разделе «Информационная безопасность» Атака Friendly Fire заставляет Claude Code и OpenAI Codex в автономном режиме запускать вредоносный код из репозитория через скрытую инструкцию в README без подтверждения пользователя.
Переговорщик по выкупам работал на тех самых хакеров, от которых должен был защищать клиентов
Джефферсон в разделе «Информационная безопасность» Переговорщик DigitalMint Анджело Мартино передавал BlackCat страховые лимиты и переговорные позиции пяти жертв, получал долю выкупа и был приговорен к 70 месяцам тюрьмы с конфискацией активов на $10 млн.
Дыра в Defender: как гонка процессов открывала путь к правам SYSTEM, а заплатка принесла новую беду
Алоисия в разделе «Информационная безопасность» RoguePlanet CVE-2026-50656 в Microsoft Defender позволяла получить права SYSTEM через гонку процессов, а исправление в mpengine.dll создало утечку данных и угрозу переполнения диска через Zone.Identifier ADS и вредоносный SMB-сервер.
Почему рассказчик от первого лица говорит больше, чем хочет сказать?
Годафрид в разделе «Другое» Анализ шести рассказов Эванса, Кочаи, Ню, Бернхарда, Шатт и Диглера: как повествование от первого лица раскрывает самообман, скрытые желания, вину и семейный долг героев.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?