Все темы сайта (страница 31)
Бразильские госсайты превратили в оружие против собственных банков
Джаклин в разделе «Информационная безопасность» Кампания PhantomEnigma использовала взломанные сайты и почтовые аккаунты госведомств Бразилии для доставки модульного бэкдора банкам через фишинговые письма, Inno Setup, Electron и Node.js.
Кто на самом деле управляет вашим сайтом, пока вы спите спокойно?
Аетелред в разделе «Информационная безопасность» Разрыв одобрения рекламных тегов создаёт неконтролируемые цепочки стороннего кода с доступом к платёжным формам; Reflectiz связывает с трекингом 53% рисков ритейла и призывает непрерывно контролировать скрипты по PCI DSS 4.0.1.
Волна критических патчей: от Firefox до VMware разработчики закрывают дыры, которыми уже интересуются хакеры
Кларинда в разделе «Информационная безопасность» Критические уязвимости Firefox, Chrome, Adobe ColdFusion, Commerce, Experience Manager и VMware Avi Load Balancer: публичные эксплойты, CVE, версии с исправлениями и риски удалённого выполнения кода.
Робот-пылесос с root-доступом: как один сертификат открывает путь к миллиону устройств Shark
Кшиштоф в разделе «Информационная безопасность» Уязвимость SharkNinja позволяет через сертификат Shark RV2320EDUS управлять чужими роботами-пылесосами в AWS IoT, выполнять команды с root-правами и получать доступ к камере; патч не выпущен.
Почему Anthropic не может закрыть дыру в Claude for Chrome уже восемь версий подряд?
Сиолсидж в разделе «Информационная безопасность» Уязвимости в браузерном расширении Claude for Chrome от Anthropic версий 1.0.72–1.0.80 позволяют сторонним скриптам имитировать клики пользователя и получать несанкционированный доступ к Gmail, Google Docs и Google Calendar.
Как школьный обход блокировок превратился в оружие против нищего сервера медицинского колледжа
Женевьева в разделе «Информационная безопасность» Анализ кампании из 148 вредоносных npm-пакетов, маскирующихся под прокси-сервисы Lucide для обхода школьных ограничений и использовавшихся для DDoS-атак на сайт школы медсестёр в Иллинойсе и Wisp-серверы.
Meta запатентовала ИИ, который весь день слушает вас и записывает, что вы чувствуете
Визитэкайон в разделе «Информационная безопасность» Патент Meta Platforms US 2026/0182881 описывает ИИ-систему распознавания эмоций через умные очки и смартфоны на основе анализа голоса, биометрии глаз и сетевой активности.
Песочница, которая построила Америку
Геронтий в разделе «Образование» История песочницы в США: от немецкого движения kindergarten XIX века до песчаных кортов Бостона, которые создавали женщины-врачи и педагоги во главе с Мари Закшевской, пик движения на Всемирной выставке 1904 года в Сент-Луисе и исчезновение публичных песочниц к середине XX века из-за санитарных опасений.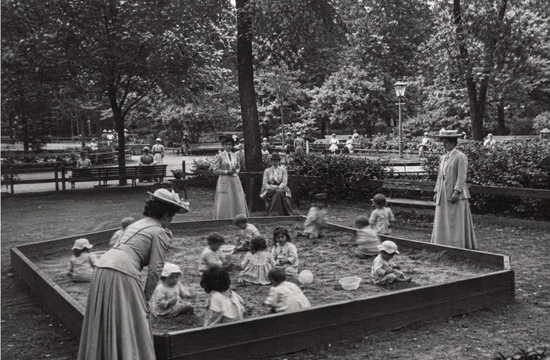
Joomla получила две дыры с максимальным баллом опасности — и обе уже эксплуатировались до патчей
Мартина в разделе «Информационная безопасность» Обнаружены критические уязвимости CVE-2026-48939 в iCagenda и CVE-2026-56291 в Balbooa Forms для Joomla с оценкой CVSS 10.0, которые эксплуатировались злоумышленниками для загрузки веб-шеллов до выхода обновлений.
Как хакеры научились проверять пароли Microsoft без единого следа в логах?
Фаустино в разделе «Информационная безопасность» Анализ атак OAuth client ID spoofing на Microsoft Entra ID, позволяющих злоумышленникам проверять пароли пользователей без фиксации имени приложения в логах входа.
Милуокен при социалистах: как канализация победила коррупцию?
Готфрид в разделе «История» История «канализационного социализма» в Милуоки первой половины XX века, реформы мэра Дэниела Хоана против городской коррупции и президентская кампания социалиста Юджина Дебса.
Grok Build тайно копировал целые репозитории разработчиков — история коммитов, секреты и всё остальное
Милизент в разделе «Информационная безопасность» Исследование безопасности Grok Build от xAI, выявившее скрытую отправку целых Git-репозиториев с историей коммитов и секретами разработчиков на серверы компании.
Почему центру кибербезопасности нужны два разных мозга?
Жак-Жан в разделе «Информационная безопасность» Архитектура современного центра кибербезопасности (SOC) на основе двух систем мышления Даниэля Канемана: автоматическое расследование 98% угроз быстрым мозгом и сложный анализ инцидентов с помощью Claude медленным мозгом.
Кошельки для криптовалют выдают своих владельцев, даже не будучи взломанными
Клаудиус в разделе «Информационная безопасность» Исследование KU Leuven выявило уязвимости конфиденциальности в браузерных криптокошельках, позволяющие деанонимизировать владельцев без взлома через запросы к серверам, ложные отключения и скрытые iframe-фреймы.
Как за год взломали Salesforce, ни разу не тронув саму платформу?
Патрисия в разделе «Информационная безопасность» Исследование кибератак на Salesforce через компрометацию OAuth-интеграций Salesloft, Gainsight, Klue и уязвимости гостевого доступа Aura в Experience Cloud группировками ShinyHunters и Storm-3138.
Почему подпись Microsoft десятилетней давности всё ещё открывает двери в чужую систему?
Гертруде в разделе «Информационная безопасность» Исследование ESET выявило 11 уязвимых UEFI-загрузчиков shim с цифровой подписью Microsoft, позволяющих обойти Secure Boot и запустить буткиты до старта операционной системы.
Троян рядится в NVIDIA: как LabubaRAT обходит защиту через игрушечный бренд
Алекседж в разделе «Информационная безопасность» Исследователи из Blackpoint Cyber обнаружили вредоносное ПО LabubaRAT на языке Rust, маскирующееся под системный компонент NVIDIA для удаленного управления зараженными Windows-хостами и обхода защиты.
CrashStealer: как вредонос для macOS прошёл проверку Apple, спрятавшись за легальной подписью
Светозар в разделе «Информационная безопасность» Исследователи из Jamf Threat Labs обнаружили вредонос CrashStealer для macOS, обходящий защиту Gatekeeper с помощью официальной нотаризации Apple для кражи данных из браузеров, криптокошельков и менеджеров паролей.
Расширение с 1,6 миллиона установок хранило в себе спящий сборщик истории браузера
Цэрэндорж в разделе «Информационная безопасность» Google и Microsoft удалили расширение ModHeader из-за встроенного скрытого сборщика истории посещений, отправлявшего данные на сторонние домены.
Может ли одно письмо навсегда изменить память вашего ИИ-помощника — и вы об этом не узнаете?
Донатин в разделе «Информационная безопасность» Анализ исследования атаки MemGhost и бенчмарка WhisperBench, позволяющих через входящие письма скрытно внедрять ложные данные в долговременную память ИИ-агентов OpenClaw и Claude.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?