Все темы сайта (страница 30)
Автономные системы наступают быстрее, чем инфраструктура для управления ими: кто выиграет эту гонку?
Максвелл в разделе «Информационная безопасность» Оборонные ведомства США и Великобритании увеличивают инвестиции в беспилотные платформы, где критическим фактором становится безопасный обмен данными. Everfox предлагает решение на базе технологии hardsec для защиты военных каналов связи.
Почему в OpenSSL нашли дыру, съедающую память серверов, но не дали ей даже номер CVE?
Николетта в разделе «Информационная безопасность» Анализ уязвимости HollowByte в OpenSSL, приводящей к фрагментации памяти glibc и DoS-атакам на TLS-серверы без присвоения номера CVE.
Империя без легионов: римский голливуд Лоуренса Альма-Тадемы
Венкеслав в разделе «Дизайн» Исследование римского цикла картин Лоуренса Альма-Тадемы, воссоздающих атмосферу античной роскоши, чувственности и упадка на основе латинской поэзии и раскопок в Помпеях.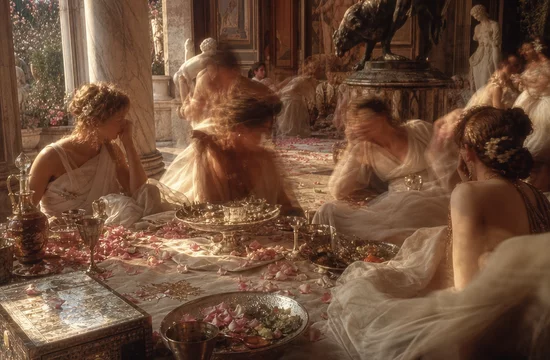
SonicWall SMA 1000: как два бага превратили VPN-шлюз в бэкдор для атакующих
Джейнлла в разделе «Информационная безопасность» Активная эксплуатация CVE-2026-15409 и CVE-2026-15410 превращает SonicWall SMA 1000 в бэкдор; признаки взлома, версии хотфиксов и меры реагирования при компрометации VPN-шлюза.
Может ли уязвимость в клиенте Zoom для Windows открыть доступ к чужому аккаунту без единого пароля?
Чарлтон в разделе «Информационная безопасность» Zoom закрыла критическую CVE-2026-53412, позволяющую без авторизации захватить чужой аккаунт, и ещё три уязвимости повышения привилегий в Windows-клиентах.
TELEPUZ: новый вредонос на C, который научился прятаться в Telegram, Steam и блокчейне Polygon
Кэнделэрайо в разделе «Информационная безопасность» TELEPUZ — модульный вредонос на C, распространяемый через ClickFix и Vidar, скрывающий C2-адреса в Telegram, Steam, DNS и блокчейне Polygon.
Дома из дёрна: как исландцы триста лет прятались от холода под слоем земли и травы
Антонина в разделе «Другое» История исландских домов из дёрна: устройство баðстофы, теплоизоляция торфом, крестьянский быт, отказ от земляных жилищ и их превращение из символа отсталости в образец устойчивой архитектуры.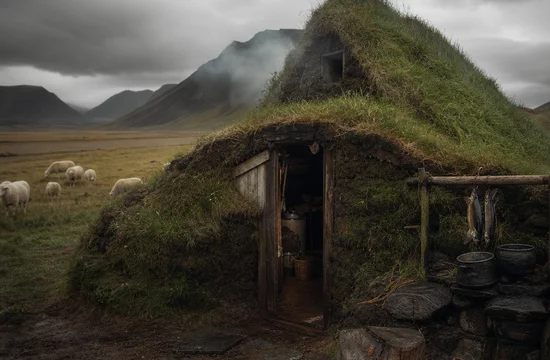
Как один токен от чужого сервиса мог впустить злоумышленника в чужой аккаунт n8n?
Гвеневер в разделе «Информационная безопасность» CVE-2026-59208 в Enterprise-версиях n8n позволяла войти в чужой аккаунт из-за проверки JWT по `sub` без учёта `iss`; исправлено в 2.27.4 и 2.28.1.
Почему учёные XIX века боялись красивых картинок?
Виолетта в разделе «Наука» Спор британских учёных XIX века о ботанических и анатомических иллюстрациях, научной ценности изображений и доступности знания для широкой публики.
Тринадцать лет в тени: как китайский руткит Daxin проснулся на тайваньском заводе
Аделонда в разделе «Информационная безопасность» Руткит Daxin и бэкдор Stupig обнаружены на тайваньском заводе спустя 13 лет скрытого присутствия; вредоносы перехватывают TCP-соединения, запускают команды SYSTEM через winlogon.exe и связываются с китайской кибершпионской активностью и атаками на базе Claude Code и DeepSeek-v4-pro.
Кто раскрывает уязвимости Windows быстрее, чем Microsoft успевает их закрыть?
Алеяндро в разделе «Информационная безопасность» Chaotic Eclipse опубликовал эксплойт LegacyHive для Windows ProfSvc до выхода патча Microsoft; июльское обновление 2026 года закрыло 622 уязвимости, включая эксплуатируемые дыры SharePoint и ADFS.
ClickLock: как новый macOS-стилер выбивает пароль у жертвы, убивая Finder и Dock раз в 210 миллисекунд
Катарина в разделе «Информационная безопасность» ClickLock заражает macOS через ClickFix, проверяет пароль командой dscl, каждые 210 мс завершает Finder и Dock, похищает Chrome Safe Storage, cookie, данные кошельков и сохраняет бэкдор goyim.
Найти уязвимость легко, доказать — по-прежнему сложно
Дестини в разделе «Информационная безопасность» ИИ ускоряет поиск уязвимостей, но не заменяет проверку достижимости, эксплуатации и влияния; отчёты должны подтверждаться в реальном окружении.
Рекордный вторник патчей: Microsoft закрывает 622 дыры и две активные атаки
Ангелус в разделе «Информационная безопасность» Рекордный июльский Patch Tuesday Microsoft закрыл 622 уязвимости, включая эксплуатируемые CVE-2026-56164 в SharePoint и CVE-2026-56155 в AD FS, обход BitLocker, цепочку Rapid7 и проблемы Kerberos RC4.
Открыл папку — выполнил чужой код: дыра в Cursor, которую не признавали семь месяцев
Мигуела в разделе «Информационная безопасность» Cursor на Windows автоматически запускает вредоносный git.exe из корня открытого репозитория; Mindgard раскрыла дыру после семи месяцев без патча и CVE.
OpenAI натравила ИИ на собственный ИИ и нашла способ взламывать чат-ботов за секунды
Разумник в разделе «Информационная безопасность» GPT-Red атакует модели OpenAI через prompt injection и Fake Chain-of-Thought: GPT-5.6 Sol снизила долю провалов до 0,05%, а проверка SWE-Bench Pro выявила около трети нерабочих заданий.
Как два подростка почти обрушили транспортную систему Лондона и заодно вошли в историю британского правосудия
Джедидиа в разделе «Информационная безопасность» Приговор Оуэну Флауэрсу и Тальхе Джубаиру за атаку Scattered Spider на Transport for London, ущерб в £29 млн и угрозу транспортной сети Лондона.
Ботнет, который писал ИИ: что не так с TuxBot v3 Evolution
Зильвестер в разделе «Информационная безопасность» Unit 42 выявила IoT-ботнет TuxBot v3 Evolution: ошибки ИИ-кода, семь архитектур, DDoS-панель, многоканальный C2 и связь с Keksec.
Почему SASE не видит, что происходит внутри браузера
Альвизе в разделе «Информационная безопасность» Почему SASE не контролирует действия внутри браузера и ИИ-сервисов: ограничения прокси-инспекции при TLS 1.3, HTTP/3 и certificate pinning, локальная проверка данных и архитектура Perfect Packet.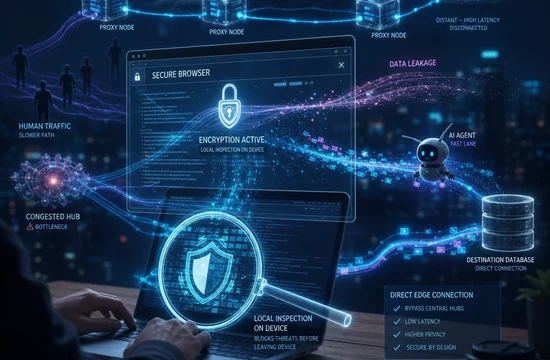
Как один спецсимвол заставляет ИИ-агента нажать не ту кнопку
Терстон в разделе «Информационная безопасность» Agent Data Injection подделывает имена отправителей, идентификаторы кнопок и результаты проверок с помощью спецсимволов, заставляя веб- и кодовых ИИ-агентов выполнять незапрошенные действия.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?