Все темы сайта (страница 33)
Почему Progress Software в разгар лета внезапно велит клиентам ShareFile выключать серверы?
Ариэдна в разделе «Информационная безопасность» Progress Software потребовала отключить Windows-серверы с ShareFile Storage Zone Controller из-за внешней угрозы, заблокировала затронутые аккаунты и начала расследование без раскрытия причин и сроков восстановления.
Почему кибератаки чаще побеждают не хитростью, а обычной беспечностью?
Парфений в разделе «Информационная безопасность» Кибератаки 2026 года используют типосквоттинг, фишинг, избыточные права, устаревшие сертификаты, облачные ошибки и доверие пользователей для кражи данных, захвата сессий и внедрения вредоносного ПО.
Почему загрузчик миллионов устройств проверяет подпись слишком поздно?
Бернардита в разделе «Информационная безопасность» Шесть уязвимостей U-Boot в обработке FIT-образов позволяют вызвать сбой или выполнить код до проверки цифровой подписи; патчи приняты, но не вошли в v2026.07.
Как взломанный аккаунт разработчика привёл к краже мнемонических фраз пользователей Injective Labs
Беренгар в разделе «Информационная безопасность» Компрометация аккаунта разработчика Injective Labs привела к публикации вредоносной npm-версии 1.20.21, краже приватных ключей и seed-фраз через функцию trackKeyDerivation() и их отправке на поддельный домен; затронуты SDK и 17 пакетов @injectivelabs, безопасная версия — 1.20.23.
Квантовые машины и охота за материалом, без которого термоядерный синтез так и останется мечтой
Владимир в разделе «Другое» Квантовые вычисления ускоряют поиск сверхпроводников REBCO, тритиевых соединений и дейтерий-тритиевых мишеней для токамаков SPARC и установок инерциального синтеза.
Как заброшенные аккаунты на GitHub превратились в оружие для слежки за компаниями
Брунхилдт в разделе «Информационная безопасность» Datadog Security Labs выявила кампанию слежки за компаниями через более 50 спящих аккаунтов GitHub, украденные OAuth-токены и PAT: злоумышленники синхронно картировали организации и клонировали приватные репозитории.
Может ли бесплатный VPN защитить вас, если сам сливает ваши данные?
Абигайл в разделе «Информационная безопасность» Исследование MVPNalyzer выявило утечки трафика, незашифрованные данные, слабые шифры, трекинг и уязвимые конфигурации в 281 бесплатном VPN для Android.
Одна неверная переменная в коде Alibaba кладёт серверы Taobao и Alipay пакетом в 260 байт
Марцелина в разделе «Информационная безопасность» Уязвимость XRING в Alibaba XQUIC позволяет легитимным QPACK-трафиком объёмом около 260 байт вызвать underflow size_t, выход за границы буфера и падение серверов Tengine, Taobao и Alipay; патч и CVE отсутствуют.
Как вымогателям удалось получить подпись Microsoft для вредоносного драйвера?
Бернадайн в разделе «Информационная безопасность» Вымогатель GodDamn группы Hyadina применяет подписанный Microsoft драйвер PoisonX для BYOVD-атак, отключения EDR и антивирусов перед шифрованием сети через AnyDesk.
Meta научила ИИ брать чужие фотографии из Instagram без спроса
Мэрезол в разделе «Информационная безопасность» Meta Muse Image использует публичные фото и рилсы Instagram для AI-генерации без уведомлений; как запретить переработку контента и что сохраняют AI-сервисы Google.
Лазер за 250 тысяч долларов взламывает карту Tangem — и это невозможно исправить
Нафанаил в разделе «Информационная безопасность» Лазерная атака Donjon за 250 тысяч долларов сбрасывает пароль карты Tangem через сбой проверки режима восстановления в чипе Samsung S3D232A, открывая доступ к кошельку при физическом вскрытии карты без возможности исправления прошивки.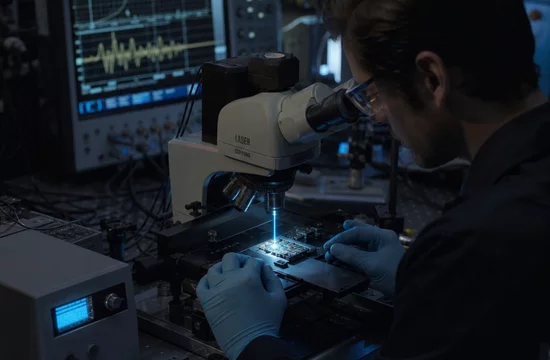
Как телеком-компания обнаружила, что у неё в 60 раз больше техники, чем считалось?
Модести в разделе «Информационная безопасность» Lumen Technologies с помощью Axonius выявила 1,1 млн устройств вместо 17 тыс., объединила данные об активах и уязвимостях, ускорила реакцию на 0-day, снизила риск на 40% и увеличила бюджет кибербезопасности в 10 раз.
Три дыры в OpenClaw превратили WhatsApp в дверь на чужой сервер
Доминика в разделе «Информационная безопасность» Три уязвимости OpenClaw позволяли через одно сообщение в WhatsApp похищать SSH-ключи, данные AWS и секреты GPG, выполнять код и выходить из контейнера на хост; ошибки устранены в версии 2026.6.6.
Четыре новые уязвимости в BeyondTrust: почему повторение прошлогодней истории с веб-шеллами снова стало реальным риском?
Элизабет в разделе «Информационная безопасность» BeyondTrust устранила критические уязвимости CVE-2026-40138, CVE-2026-40139, CVE-2026-40140 и CVE-2026-40141 в Remote Support и Privileged Remote Access, угрожающие полным контролем над устройствами.
Как буддизм пробрался в роман об английском шпионе
Любомирз в разделе «Образование» Литературовед Дианна Крайзел о романе Киплинга «Ким»: как буддийская практика транса и силы воли стала источником могущества героя-шпиона и что это раскрытие говорит о парадоксальном отношении апологета Британской империи к восточной духовности.
Как ИИ-агенты для программирования случайно включают тревогу в системах защиты
Делоурс в разделе «Информационная безопасность» Анализ ложных срабатываний EDR-систем и правил поведенческого обнаружения Sophos из-за активности ИИ-агентов Claude Code, Cursor и OpenAI Codex, обращающихся к DPAPI и системным утилитам.
Как хакеры заставляют жертв самих открыть дверь в свой аккаунт Microsoft?
Сарахджин в разделе «Информационная безопасность» Анализ кибератак Device Code Phishing с использованием платформ DEBULL, EvilTokens и Tycoon для взлома аккаунтов Microsoft 365 и обхода MFA.
Как мексиканских банковских клиентов обманывают через фальшивую капчу и заставляют самих запускать вирус
Херменежилдо в разделе «Информационная безопасность» Анализ вредоносной кампании SCMBANKER против клиентов мексиканских финансовых организаций с применением техники ClickFix, подмены номеров счетов CLABE в буфере обмена и утилиты Remote Utilities.
Значок «Verified» на GitHub можно получить дважды для одного и того же коммита — с разными хешами
Лорисса в разделе «Информационная безопасность» Исследование Джейкоба Гинесина выявило уязвимость malleability в Git, позволяющую получить статус Verified на GitHub для коммитов-двойников с разными хешами при идентичном коде.
Мюзиклы как убежище для непрожитого горя послевоенной Америки
Абэйгил в разделе «Музыка» Анализ книги Джейка Джонсона о скрытой травме, послевоенном горе и тревоге американского общества 1950–1960-х годов в мюзиклах Роджерса, Хаммерстайна и Стивена Сондхайма.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?