Все темы сайта (страница 34)
Уязвимость WriteOut: как один клик по ссылке открывал доступ к чужим корпоративным аккаунтам Writer
Себастьян в разделе «Информационная безопасность» Уязвимость WriteOut в корпоративной ИИ-платформе Writer позволяла злоумышленникам захватывать чужие аккаунты и получать доступ к LLM через один клик по ссылке предпросмотра.
Как обычный тикет в GitHub превращается в утечку корпоративного кода?
Алекзандр в разделе «Информационная безопасность» Исследование уязвимости GitLost от Noma Security демонстрирует механизм обхода защиты ИИ-агентов GitHub через публичные тикеты для кражи кода из приватных репозиториев организации.
Copilot послушно отказывает в чате — и тут же пишет то же самое в коде
Джирина в разделе «Информационная безопасность» Исследователи Абхишек Кумар и Карстен Мейпл обнаружили метод обхода безопасности GitHub Copilot, заставляющий модели Claude и Gemini генерировать запрещенный контент непосредственно в кодовой базе.
Структура статьи, которую вы упомянули, отсутствует в вашем сообщении — после фразы «вот эта структура (основные мысли и тезисы):» текст обрывается, и никакого содержания на английском языке не последовало.
Сигманд в разделе «Информационная безопасность» Запрос на получение недостающей структуры англоязычной статьи, тезисов, дат и цитат для написания материала на русском языке.
Пятнадцать лет в ядре Linux: как GhostLock даёт root любому
Эспиридайон в разделе «Информационная безопасность» Уязвимость GhostLock (CVE-2026-43499) в ядре Linux с 2011 года позволяет локальному пользователю получить root-доступ и совершить побег из контейнера.
Почему антивирус не видит фишинг, пока браузер сам его не расшифрует?
Миррайн в разделе «Информационная безопасность» Анализ фишинговых атак EvilTokens, использующих Microsoft Device Code Phishing и шифрование AES-GCM для обхода почтовых фильтров, и методы их обнаружения в DOM браузера.
Что скрывалось в общем контейнере Google и почему один разработчик мог прочитать чужую переписку с чат-ботом?
Полидор в разделе «Информационная безопасность» Разбор уязвимости Rogue Agent в Google Dialogflow CX, позволяющей перехватывать сессии пользователей и выполнять произвольный Python-код в среде Cloud Run из-за отсутствия изоляции контейнеров.
Кто теперь пишет ваш код и можно ли ему доверять
Хилдебеорхт в разделе «Информационная безопасность» Анализ новых угроз безопасности цепочки поставок программного обеспечения при внедрении AI-агентов и протокола MCP, а также методы оценки уязвимостей сгенерированного кода.
Кто плетёт цифровой поводок: как китайская группировка захватывает домашние роутеры по всему миру
Аллистер в разделе «Информационная безопасность» Китайская APT-группировка UAT-7810 взламывает роутеры ASUS и Ruckus, создавая ORB-сеть LapDogs для скрытия трафика при атаках с использованием бэкдоров LONGLEASH, DOGLEASH и JARLEASH.
Роутеры Tenda: производитель зашил в прошивку пароль, о котором молчал
Мартирайо в разделе «Информационная безопасность» В прошивках роутеров Tenda обнаружена уязвимость CVE-2026-11405 со скрытым паролем администратора rzadmin, позволяющая получить полный контроль над сетевым устройством.
Куда бегут хакеры, когда пароли перестали работать?
Велимир в разделе «Информационная безопасность» Исследование перехода киберпреступников от кражи паролей к атакам на процессы восстановления доступа, магические ссылки и обход верификации личности с помощью генеративного ИИ.
Как идентификатор Windows устройства сдал полиции хакера из группировки Scattered Spider?
Адалинда в разделе «Информационная безопасность» Как глобальный идентификатор Windows устройства помог спецслужбам вычислить и арестовать хакера Питера Стокса из группировки Scattered Spider.
Почему CISA внесла ColdFusion, два Joomla-плагина и Langflow в список активно взламываемых систем?
Адриенна в разделе «Информационная безопасность» CISA внесла уязвимости CVE-2026-48282 в Adobe ColdFusion, CVE-2026-56290 в Joomlack Page Builder, CVE-2026-55255 в Langflow и CVE-2026-48908 в JoomShaper SP Page Builder в каталог KEV из-за их эксплуатации в реальных атаках, включая кражу ключей LLM и запуск ИИ-вымогателя JADEPUFFER.
Чем настоящий AI-агент в SOC отличается от чат-бота с красивым интерфейсом?
Крессенсия в разделе «Информационная безопасность» Отличия автономных AI-агентов в SOC от интерфейсных чат-ботов для SIEM, критерии выбора агентных платформ информационной безопасности и опыт внедрения Exaforce.
Куда пропали и почему вернулись розовые фламинго, ставшие символом Флориды без единой живой птицы?
Асселайн в разделе «Животные и растения» История истребления и возвращения американского фламинго во Флориду, превращение птицы в коммерческий символ штата и появление диких стай в искусственном водоеме STA-2.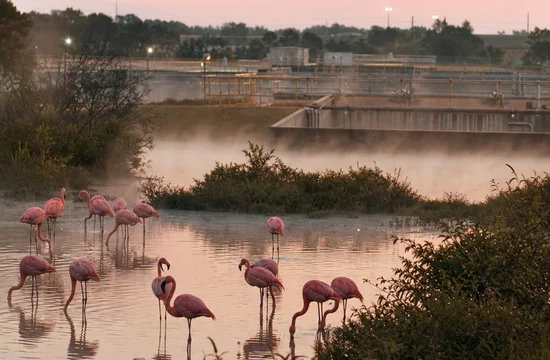
Как сайт мог узнать вашу почту в Opera GX, даже не дав вам кликнуть мышкой?
Радомил в разделе «Информационная безопасность» Уязвимость в браузере Opera GX позволяла вредоносным сайтам автоматически устанавливать расширения GX Mods и незаметно похищать адреса электронной почты Gmail пользователей с помощью межсайтовой утечки XS-Leak и CSS-инъекции.
Почему 16-летняя дыра в Linux KVM позволяет гостю захватить чужой сервер?
Мейдлэйн в разделе «Информационная безопасность» Уязвимость Januscape (CVE-2026-53359) в shadow MMU гипервизора Linux KVM позволяет гостевой виртуальной машине выполнить произвольный код с правами root на хостах Intel и AMD при включенной вложенной виртуализации.
Как экран компьютера превращается в радиопередатчик, о котором никто не подозревает?
Сигберт в разделе «Информационная безопасность» Метод атаки TrojPix позволяет скрытно передавать данные с изолированных компьютеров через электромагнитное излучение видеокабеля на расстояние до 208 метров.
Структура статьи не обнаружена
Брентон в разделе «Другое» Уведомление об отсутствии англоязычной структуры статьи с тезисами, фактами и датами, необходимой для анализа и написания материала.
Почему фальшивая программа для подачи налогов в Индии обернулась китайским трояном?
Адамайн в разделе «Информационная безопасность» Анализ кибератаки Operation DragonReturn: фишинг под видом налоговой службы Индии, внедрение трояна DCRat через стеганографию и связь с китайскими группировками.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?