Все темы сайта (страница 35)
Почему Docker-образ Gitea сам открывал дверь любому пользователю интернета?
Мигнонет в разделе «Информационная безопасность» Анализ критической уязвимости CVE-2026-20896 в Docker-образах Gitea до версии 1.26.2, связанной с небезопасной конфигурацией REVERSE_PROXY_TRUSTED_PROXIES и обходом аутентификации через заголовок X-WEBAUTH-USER.
Что скрывает крупнейшая карта вселенной, созданная телескопом Джеймса Уэбба?
Синдерелла в разделе «Космос и астрономия» Результаты программы COSMOS-Web космического телескопа Джеймс Уэбб: обнаружение более 700 000 ранних галактик, загадочных красных точек и массивных скоплений в младенческой Вселенной.
Можно ли обмануть защиту ИИ-агентов простой заменой букв?
Бердайн в разделе «Информационная безопасность» Исследование уязвимостей ИИ-агентов Claude Code и OpenAI Codex перед атаками инструмента SKILLCLOAK и эффективность динамической системы защиты SKILLDETONATE на площадке ClawHub.
Кроссплатформенный троян по подписке: как QuimaRAT продают всем желающим за 150 долларов в месяц
Джейрри в разделе «Информационная безопасность» Анализ кроссплатформенного Java-трояна QuimaRAT от исследователей LevelBlue: модульная архитектура малвари, обход защиты Windows, macOS и Linux, функции компонентов Builder, Loader, Dropper и стоимость подписки.
Семь дыр в FatFs: уязвимости, которые никто не закрывает
Хумбрехт в разделе «Информационная безопасность» runZero нашла семь уязвимостей в библиотеке FatFs, шесть из которых остаются неисправленными. Разбор CVE-2026-6682, 6687, 6688 с CVSS 7.6, роли AI-фаззера на GitHub Copilot и рисков для встраиваемых устройств.
Banana RAT: как бразильские хакеры взламывают банки через поддельные счета-фактуры
Мэйтланд в разделе «Другое» Banana RAT — банковский троян SHADOW-WATER-063 против Бразилии, распространяемый через поддельные счета NF-e в файле Consultar_NF-e.bat; PowerShell-стейджер, полиморфные сборки FastAPI, подмена Pix QR-кодов, оверлеи Itaú, Bradesco, Santander, Caixa и Banco do Brasil, связь с C&C windowsk-cdn через TLS.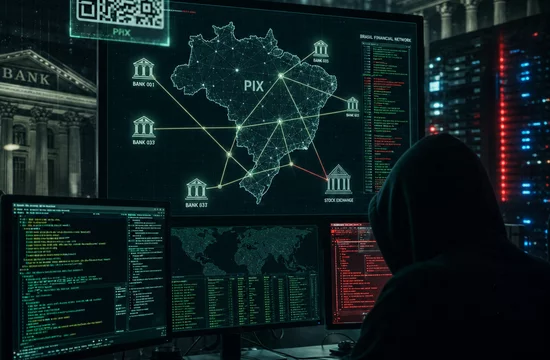
Скрытые правила ресторанного мира: кто решает, что считается высокой кухней
Бартомиу в разделе «Образование» Исследование социолога Гиллиан Гуальтьери о трёх логиках оценки ресторанов: классические заведения судят по технике, гибкие — по творческому видению, этнические — по аутентичности, что приводит к систематическому обесцениванию этнических ресторанов, двойным стандартам гостей и экономическому давлению на ценообразование.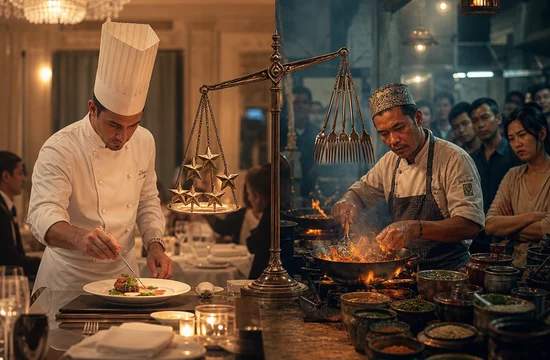
Pwn2Own Berlin 2026: как взломали ИИ, Exchange и гипервизор за три дня
Милосердая в разделе «Другое» Pwn2Own Berlin 2026 на OffensiveCon: 47 уязвимостей нулевого дня за три дня и рекордные выплаты 1 298 250 долларов. Orange Tsai из DEVCORE взял титул Master of Pwn, взломав Microsoft Exchange, Edge и SharePoint. Побег гость-хост в VMware ESXi от STARLabs SG и компрометация ИИ-продуктов OpenAI Codex, LiteLLM, LM Studio через доверительные границы.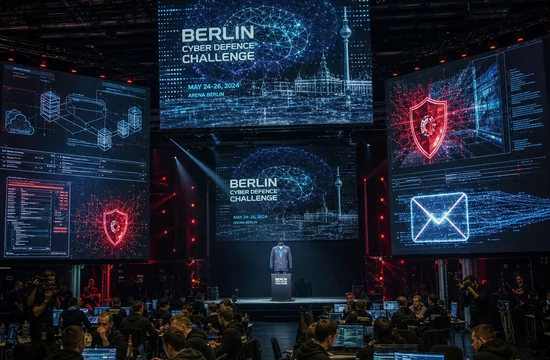
Кто теперь пишет вирусы — хакеры или ChatGPT?
Арейблл в разделе «Информационная безопасность» Avalon и CrownX от Blackpoint Cyber: фишинг через ISO-образ в Proton Drive, обход девяти EDR-решений, кража криптокошельков и запуск шифровальщика, а также агентная атака JADEPUFFER через уязвимость Langflow под управлением LLM.
CVE-2026-35273: почему тихий сервер PeopleSoft мог быть уже взломан?
Наталия в разделе «Другое» CVE-2026-35273 в Oracle PeopleSoft PeopleTools 8.61 и 8.62: связка SSRF через PSIGW и десериализации Java XMLDecoder в PSEMHUB, кампания ShinyHunters с 27 мая 2026, обход validateClient и RCE с правами SYSTEM после перезапуска веб-уровня.
Claude Compliance API: как TrendAI Vision One™ закрывает слепое пятно в корпоративной безопасности
Кристабель в разделе «Другое» Claude Compliance API от Anthropic и его интеграция в TrendAI Vision One™ через out-of-band схему: Self-Hosted Collector и коллектор на базе SIEM для видимости корпоративных сессий Claude Enterprise, защиты PII, PHII и предотвращения утечек данных.
Блокчейн вместо сервера: почему TONResolver RAT нельзя остановить обычными методами?
Амандин в разделе «Другое» TONResolver RAT против японских отелей: фишинг с жалобами на клопов, LNK-загрузчик с PowerShell и BigInteger, Node.js-пейлоад TrojanSpy.JS.TONRESOLVER.A с VM-обфускацией и хранением C&C-домена в смарт-контракте блокчейна TON.
Bad Epoll: уязвимость в ядре Linux с 99% успехом эксплуатации, которую пропустил ИИ
Адэлина в разделе «Информационная безопасность» Bad Epoll (CVE-2026-46242) — use-after-free в ядре Linux 6.4+ через состояние гонки в epoll с надёжностью эксплуатации 99%, повышением привилегий до root, поражением Android и sandbox Chrome. Баг пропустила модель Mythos от Anthropic, нашёл Jaeyoung Chung.
Как хакеры из латинской Америки поставили ИИ на службу взлому правительств и банков
Спенсер в разделе «Другое» Хакерские кампании SHADOW-AETHER-040 и SHADOW-AETHER-064 применили агентный ИИ Claude для атак на госструктуры Мексики и банки Бразилии: бэкдор implante_http, инструменты POW и SOCKTZ, туннелирование через Chisel и Neo-reGeorg, эксплуатация Dirty COW и PwnKit.
Pwn2Own Berlin 2026: как хакеры взламывали ИИ с помощью самого ИИ
Кармело в разделе «Другое» Pwn2Own Berlin 2026 на OffensiveCon: хакеры взламывали ИИ-инструменты с помощью ИИ. Уязвимости в Ollama, ChromaDB, Claude Code, Codex, Cursor, LM Studio, Nvidia Container Toolkit и Megatron Bridge, призовой фонд 1,3 млн долларов.
Китайские хакеры превратили Zoho WorkDrive в тайный канал управления атаками на индийские госструктуры — и почти не оставили следов?
Элленор в разделе «Информационная безопасность» Mustang Panda атаковала госсети Индии и гидроэнергетику через Zoho WorkDrive как мёртвый ящик. Acronis раскрыл импланты SHARDLOADER, MINIRECON и ZOHOMURK, фишинг с ZIP-архивами и подмену DLL через Solid PDF Creator.
Дыра в Argo CD: почему 18 месяцев без патча — это катастрофа?
Климент в разделе «Информационная безопасность» Уязвимость в Argo CD позволяет выполнить произвольный код в repo-server без аутентификации через переопределение --helm-command в kustomize и запрос к GenerateManifest, что ведёт к краже пароля Redis и захвату Kubernetes-кластера.
WhatsApp запускает имена пользователей: теперь можно общаться без раскрытия номера телефона
Герасим в разделе «Информационная безопасность» WhatsApp вводит имена пользователей для общения без раскрытия номера телефона: резервирование username от 3 до 35 символов, генератор имён, ключ имени пользователя и отсутствие публичного каталога для защиты конфиденциальности трёх миллиардов пользователей.
Почему США пришлось заморозить сильнейший ИИ Anthropic — и чего это стоило отрасли?
Грегорио в разделе «Информационная безопасность» Заморозка Claude Fable 5 и Mythos 5 из-за джейлбрейка, обнаруженного Amazon: экстренные экспортные контроли Минторга США 12 июня, конфликт Anthropic с администрацией, классификатор безопасности с блокировкой 99% атак и отмена ограничений 30 июня.
Ousaban: бразильский банковский троян, который охотится на клиентов испанских и португальских банков
Диудонни в разделе «Информационная безопасность» Ousaban (Javali) — бразильский банковский троян, атакующий клиентов Banco Santander, BBVA, CaixaBank в Испании и Португалии через фишинговые PDF, стеганографию и ежедневную ротацию C2 через Pastebin и Google. Кража банковских сессий, скриншоты, кейлоггинг и удалённый доступ.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?