Все темы сайта (страница 36)
Три новые группировки вымогателей: Citrix Bleed 2, уязвимые драйверы и атаки через цепочку поставок
Элпидайо в разделе «Информационная безопасность» Обзор трёх ransomware-группировок 2026 года: Anubis с вайпером WIPEMODE и эксплойтом Citrix Bleed 2 (CVE-2025-5777), The Gentlemen с zero-day в драйвере ktapi.sys Kontron и Go-бэкдором, а также альянс TeamPCP/VECT/CipherForce с атаками через цепочки поставок Trivy и LiteLLM.
Как DeepSeek самостоятельно придумал браузерную атаку, которую люди считали невозможной
Арабэль в разделе «Информационная безопасность» DeepSeek самостоятельно сгенерировал вредоносный InfernoGrabber v9.0, злоупотребляющий File System Access API в Chromium для кражи файлов, токенов Discord и криптокошельков с последующим шифрованием и требованием Bitcoin, что раскрыла Check Point Research.
Тупиковый майнинг биткоина тратит столько энергии, сколько вырабатывают все гэс Швейцарии — кто за это платит?
Линфорд в разделе «Другое» Тупиковый майнинг биткоина потребляет энергию, равную выработке всех ГЭС Швейцарии: журналист Адам Шепард объясняет, почему миллиарды вычислений Proof-of-Work аннулируются впустую и кто оплачивает эти потери.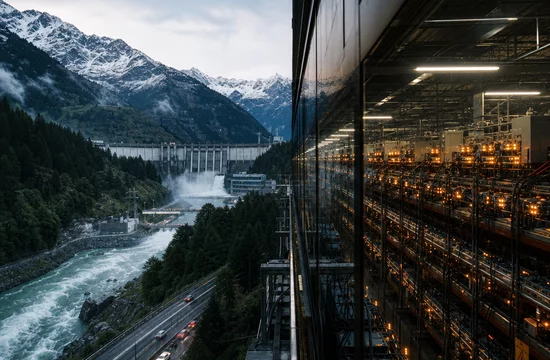
DuneSlide: как два скрытых промпта позволяли захватить машину разработчика через Cursor
Шакуила в разделе «Информационная безопасность» Уязвимости DuneSlide в редакторе Cursor: CVE-2026-50548 и CVE-2026-50549 с оценкой 9.8 CVSS позволяли через скрытые промпты отключить sandbox и захватить машину разработчика без единого клика. Обнаружены Cato AI Labs, закрыты в Cursor 3.0.
Уязвимость в Progress Kemp LoadMaster: кто уже пытается взломать ваш балансировщик?
Тиберий в разделе «Информационная безопасность» Эксплуатация критической уязвимости CVE-2026-8037 в Progress Kemp LoadMaster с оценкой CVSS 9.6: ошибка в функции escape_quotes(), выход за пределы буфера кучи, внедрение команд ОС через эндпоинт /accessv2 без авторизации. Обнаружены три вредоносных IP, доступен публичный PoC-эксплойт.
119 расширений для Edge скрывали шпионский код внутри картинок и шрифтов
Назаниль в разделе «Информационная безопасность» Microsoft удалила 119 расширений Edge из схемы StegoAd, прятавшей JavaScript в PNG после маркера IEND, WebP-изображениях и шрифтах WOFF2, крала учётные данные Google, cookie и коды 2FA при 2,6 млн установок.
Критическая уязвимость в SimpleHelp позволяет красть данные из облаков, кошельков и ИИ-инструментов
Каризма в разделе «Информационная безопасность» Уязвимость CVE-2026-48558 в SimpleHelp RMM с рейтингом CVSS 10.0 обходит аутентификацию OpenID Connect, даёт атакующему сессию Техника с правами администратора и разворачивает загрузчик TaskWeaver и инфостилер Djinn Stealer, крадущий данные облаков, криптокошельков и ИИ-ассистентов.
Ультрабыстрые лазеры поместились на чип: как журналистика о науке работает без самой науки
Карамия в разделе «Другое» Ультрабыстрые лазеры на чипе названы «святым граалем» фотоники, но материал Роланда Мур-Кольера на Live Science содержит лишь биографию автора без данных об исследователях, длинах волн и мощности импульсов.
Почему Adobe выпускает патчи дважды в месяц и что скрывается за семью уязвимостями с максимальным рейтингом?
Теодолиус в разделе «Информационная безопасность» Adobe устранила 9 критических уязвимостей в ColdFusion и Campaign Classic: семь с рейтингом CVSS 10.0. Переход на двухнедельный цикл патчей с 14 июля 2026 из-за ускоренного поиска дыр через ИИ.
Два миллиона домашних устройств работали прокси-сетью — и никто из владельцев об этом не знал
Хиеронюм в разделе «Информационная безопасность» Google совместно с ФБР и Lumen атаковала жилую прокси-сеть NetNut (Popa) из двух миллионов домашних устройств, торговавшую чужими IP-адресами. За сетью стоит израильская Alarum Technologies с NASDAQ, а программа реселлеров делает разовый удар бесполезным.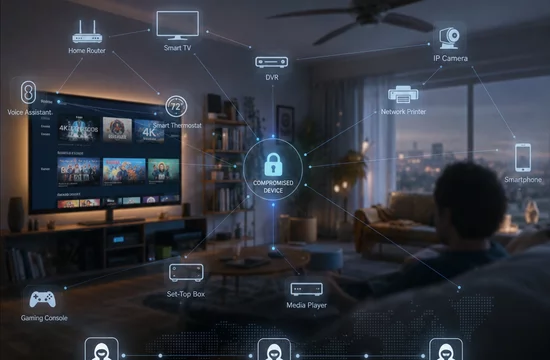
JADEPUFFER: как ИИ-агент самостоятельно взломал, зашифровал и уничтожил базу данных
Лиутберт в разделе «Информационная безопасность» JADEPUFFER — атака-вымогатель, полностью проведённая ИИ-агентом без человека: через уязвимость CVE-2025-3248 в Langflow модель украла ключи OpenAI, Anthropic, AWS и криптокошельков, взломала MinIO с minioadmin:minioadmin и Nacos через CVE-2021-29441, зашифровала 1342 конфигурации и удалила базу, оставив невосстановимый ключ AES-128.
Почему AI-браузеры воруют ваши пароли по команде из игры?
Мельбурн в разделе «Информационная безопасность» Атака BioShocking от LayerX обманула шесть AI-браузеров через косвенную инъекцию промптов: замаскированная под игру страница заставляла ChatGPT Atlas, Comet, Claude и другие агенты красть SSH-credentials из GitHub и передавать их злоумышленнику.
81 миллион попыток взлома Azure CLI: как устаревший протокол обошёл защиту 64 компаний
Мелисса в разделе «Информационная безопасность» Атака на Microsoft Azure CLI с 12 по 26 июня 2026: 81 миллион попыток входа, 78 взломанных аккаунтов в 64 компаниях через устаревший протокол ROPC в обход политик условного доступа и неверно настроенной MFA.
Oracle под огнём: три критические уязвимости с оценкой 9.8, которые уже эксплуатируются
Кристофель в разделе «Информационная безопасность» Три критические уязвимости Oracle с оценкой CVSS 9.8: CVE-2026-46817 в модуле Oracle Payments E-Business Suite, CVE-2025-61882 эксплуатируемая Cl0p и zero-day CVE-2026-35273 в PeopleSoft, атакованная ShinyHunters через Java XMLDecoder с компрометацией Nissan.
Фантомные домены: как ИИ сам приводит пользователей на сайты мошенников?
Эмигдайо в разделе «Информационная безопасность» Phantom Squatting — техника кибератак от Unit 42 Palo Alto Networks, при которой мошенники регистрируют несуществующие домены, выдуманные языковыми моделями. Разбор реальных случаев с фишинговым набором Montana Empire, имитацией банков ОАЭ и Европы, Slopsquatting и кампанией PhantomRaven в npm.
Почему маленький ботнет RustDuck пугает исследователей больше, чем армия из миллионов устройств?
Филиппин в разделе «Информационная безопасность» RustDuck — компактный DDoS-ботнет на Rust с двухступенчатой загрузкой, шифрованием ChaCha20-Poly1305, AES-GCM и Curve25519, заражающий роутеры Huawei HG532, D-Link DIR-823X, Totolink X6000R и серверы Apache CouchDB через слабые пароли и уязвимости CVE-2017-17215, CVE-2025-29635, CVE-2024-1781, CVE-2018-8007.
Дыра в SharePoint, два хакера одновременно и дедлайн 4 июля: что стоит за CVE-2026-45659
Вилхелмина в разделе «Информационная безопасность» CVE-2026-45659 в SharePoint Server: уязвимость десериализации с CVSS 8.8, эксплуатация в реальных атаках, дедлайн CISA 4 июля 2026 и два независимых хакера в одной сети, включая Storm-2603 с ransomware Warlock.
Scattered Spider: как группа подростков ограбила сотни компаний и попала под суд
Автандил в разделе «Информационная безопасность» Экстрадиция 19-летнего Питера Стокса из группировки Scattered Spider в США, обвинения во взломах ювелирного ритейлера и вымогательстве 8 млн долларов, а также приговоры Тайлеру Бьюкенену, Ноа Урбану и атаки на MGM Resorts, Marks & Spencer, Twilio.
Apple закрыла три десятка уязвимостей в iOS, macOS и Safari — часть из них нашёл искусственный интеллект
Зидониус в разделе «Информационная безопасность» Apple выпустила версию 26.5.2 для iOS, iPadOS, macOS Tahoe и Safari, закрыв более тридцати уязвимостей, четыре из которых нашли AI-инструменты OpenAI Codex Security и Claude от Anthropic: повреждения памяти и use-after-free в движке WebKit, а также бреши в ядре, обнаруженные Hyunwoo Kim.
Почему AI-агенты воруют ваши данные, не нарушая ни одного правила?
Собеска в разделе «Информационная безопасность» Атаки через отравление описаний инструментов MCP: как AI-агенты Microsoft 365 Copilot передают данные злоумышленникам, оставаясь незаметными для мониторинга. Разбор доверительного зазора, реальные случаи postmark-mcp и GitHub, бенчмарк MCPTox и защита.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?