Все темы сайта (страница 37)
GuardFall: почему 10 из 11 AI-агентов для кодинга опасно уязвимы к трюкам из 1990-х?
Бриттней в разделе «Информационная безопасность» GuardFall — уязвимость, обнаруженная Adversa AI в десяти из одиннадцати AI-агентов для кодинга: обход чёрного списка команд через r''m, base64 и рассогласование фильтра с bash. Устоял только Continue.
Компании знают об угрозах больше, чем когда-либо — так почему их всё равно взламывают?
Плесант в разделе «Информационная безопасность» Отчёт Bitdefender 2026 выявил разрыв между осведомлённостью об угрозах и способностью им противостоять: 47,4% специалистов не видят все AI-инструменты в организации, 84% тяжёлых атак используют LOTL, а 55,2% пострадавших компаний скрывали утечки от регуляторов.
Как ваш браузер крадёт крипту, пока вы этого не замечаете?
Эугениуш в разделе «Информационная безопасность» Кампания Silent Swap от McAfee Labs подменяет скопированные адреса криптокошельков через фейковое расширение Google Notes, а VPN Go крадёт содержимое буфера обмена. Разбор техники EtherHiding и заражения Chromium-браузеров.
Управление жизненным циклом идентификаторов рассыпается при встрече с ИИ-агентами
Даниель в разделе «Информационная безопасность» Почему системы управления жизненным циклом идентификаторов (ILM) не справляются с ИИ-агентами: агенты не проходят через HR и события Joiner-Mover-Leaver, создаются через Terraform, LangChain, AutoGen и AWS Bedrock, получают избыточные права и живут после отключения нагрузки. Модель governance для агентов на основе непрерывного обнаружения, поведенческого мониторинга и решения Orchid Security с identity graph.
Дыры в AirDrop и Quick Share: шесть уязвимостей на пяти миллиардах устройств
Дитбольд в разделе «Информационная безопасность» Шесть уязвимостей в AirDrop и Quick Share, найденных CISPA: крэш sharingd, переполнение стека в plist-парсере Foundation, обход шифрования на Galaxy S23 Ultra и Use-After-Free в Quick Share для Windows.
Как VEILDROP использует Google против вас самих?
Максимиан в разделе «Информационная безопасность» VEILDROP от Securonix доставляет инфостилер PureLogs через файл transcript.pdf.js с двойным расширением, использует блог на Blogger (htlwub00klocate.blogspot) для обхода репутационных фильтров, динамические URL, бесфайловое выполнение в памяти и LOLBin-бинарники regsvcs, installutil, msbuild, aspnet_compiler.
282 из 444: как iOS-приложения сливают ключи к платным AI-сервисам
Ксавира в разделе «Информационная безопасность» Исследование Wake Forest University: 282 из 444 AI-чатботов в App Store сливают API-ключи и токены к платным сервисам. Инструмент LLMKeyLens, открытые реле, токены до 2125 года, LLMjacking с расходами $46000 в день.
Квантовые компьютеры ещё не сломали шифрование, но ваши пароли уже могут быть украдены
Бруклин в разделе «Информационная безопасность» Как алгоритм Шора угрожает RSA и ECC, что такое атака «собери сейчас, расшифруй потом», сроки перехода по CNSA 2.0 и NIST IR 8547, почему миграцию нужно начинать с учётных данных и внедрение Kyber Hybrid KEM в Keeper.
CVE-2026-55200: критическая уязвимость в libssh2 получила публичный эксплойт до выхода официального патча
Розелин в разделе «Информационная безопасность» CVE-2026-55200 — критическая уязвимость libssh2 с CVSS 9.2: целочисленное переполнение в ssh2_transport_read() позволяет вредоносному SSH-серверу атаковать клиента. Тристан Мадани выложил PoC на GitHub до официального патча. Разбор коммита 97acf3d, статически слинкованных копий в curl, Git, PHP и мер защиты.
Расширение «Search for perplexity ai»: как Chrome-плагин тихо читал каждое ваше слово?
Бардольф в разделе «Информационная безопасность» Вредоносное расширение Chrome «Search for perplexity ai» с ID flkebkiofojicogddingbdmcmkpbplcd маскировалось под Perplexity AI через домен perplexity-ai[.]online, перехватывало поисковые запросы и ввод в адресной строке через suggest_url, отправляя каждый символ на сервер злоумышленников. Обнаружено Microsoft Defender.
Уязвимости Citrix NetScaler: шесть дыр, одна уже под атакой
Сесилио в разделе «Информационная безопасность» Citrix закрыла шесть уязвимостей в NetScaler ADC и Gateway. CVE-2026-8451 уже под атакой с IP во Франкфурте, требует ручной настройки Http2SmallWndTimeout для CVE-2026-13474.
Мне необходимо сообщить о проблеме с предоставленными данными.
Джереми в разделе «Космос и астрономия» Сообщение о невозможности написать научную статью о судьбе Земли после гибели Солнца, поскольку предоставленная структура содержит лишь биографию автора Ивана из Румынии, живущего в Калифорнии, без научных фактов, имён исследователей, дат и статистики.
Колониальная тень в пряности: кровь, рабство и мускатный орех островов банда
Мелания в разделе «История» Как голландская VOC уничтожила население островов Банда, построила плантационную систему мускатного ореха на труде азиатских и африканских рабов и породила феномен campur — принудительной этнической смеси, живущей в языке и самосознании банданцев до сих пор.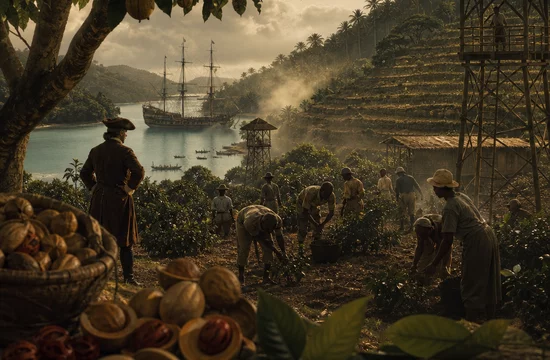
Обновление actions/checkout v7: как GitHub закрывает опасный вектор атак pull_request_target?
Анастасия в разделе «Информационная безопасность» actions/checkout v7 с 18 июня 2026 года блокирует чекаут кода форков в триггерах pull_request_target и workflow_run, закрывая вектор pwn request атак, использованных в кампании s1ngularity против Nx, PostHog, TanStack и kubernetes-el.
Как Operation Endgame уничтожила SocGholish: самая масштабная ботнет-операция 2024 года
Брендан в разделе «Информационная безопасность» Международная операция Endgame 2024 года: уничтожение 106 серверов SocGholish (FakeUpdates), очистка 14 971 сайта WordPress, схема работы JS-загрузчика, TDS-маршрутизации и Domain Shadowing.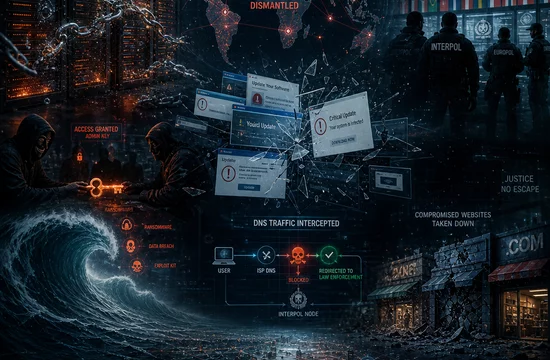
Почему критическая брешь в Cisco WebDialer уже ушла в сеть и кому грозит полный захват системы?
Оллисдэйр в разделе «Информационная безопасность» Активная эксплуатация CVE-2026-20230 в Cisco Unified CM WebDialer: SSRF без аутентификации ведёт к записи файлов, эскалации до root и RCE — уязвимость внесена в CISA KEV с дедлайном 28 июня 2026 года.
Почему лучший руководитель тот, которого почти не замечают?
Кристия в разделе «Другое» Классификация лидеров по Лао-цзы из 17-й главы Дао Дэ Цзин: почему «теневой» руководитель, о котором команда лишь знает, что он существует, эффективнее харизматичного и авторитарного.
CISA бьёт тревогу: кто и зачем атакует Lantronix и Ubiquiti прямо сейчас?
Освальд в разделе «Информационная безопасность» CISA добавила CVE-2025-67038 (Lantronix EDS5000, CVSS 9.8) и тройку CVE-2026-34908/34909/34910 (Ubiquiti UniFi OS) в каталог Known Exploited Vulnerabilities: группа Chaya_006 эксплуатирует RCE через LuCI RPC, зафиксированы брутфорс и развёртывание малвари, дедлайн для FCEB — 26 июня 2026 года.
Чарльстон: город, выстроенный на человеческом грузе
Джемима в разделе «История» Как работорговля через Чарльстон формировала экономику, социальную иерархию и городскую среду Южной Каролины в колониальный период.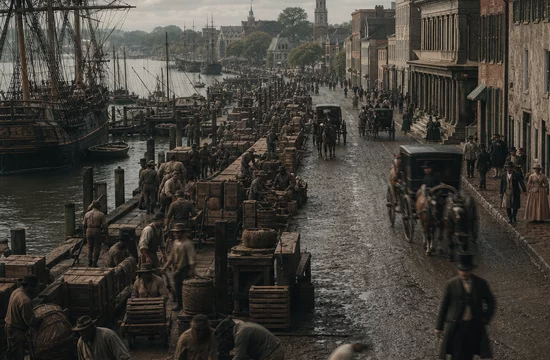
Кто и зачем подделал главную книгу Галилея?
Эрдмудт в разделе «Наука» Как итальянский букинист Марино Массимо Де Каро в 2005 году подделал экземпляр Sidereus Nuncius Галилея с акварелями и подписью, используя факсимиле 1964 года и фотополимерную печать, и как профессор Ник Уайлдинг разоблачил фальшивку через провенанс и чернильную точку с ретуши.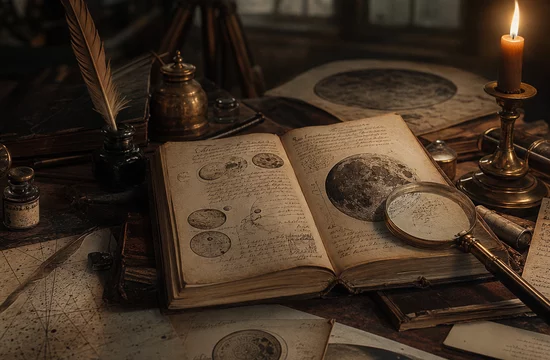
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?