Все темы сайта (страница 38)
Как работала крупнейшая криптобиржа преступного мира и почему её закрытие ничего не изменило
Алексус в разделе «Информационная безопасность» Криптобиржа HuiOne Guarantee: $31 млрд оборота, торговля людьми, дипфейки и почему санкции США 2025 года не остановили экосистему скамерских фабрик Юго-Восточной Азии.
Почему ненависть так привлекает: урок Сартра, который не устарел
Фелициан в разделе «История» Сартр об антисемитизме: психология ненависти, механизм козла отпущения и экзистенциальная тревога как источник предрассудков — разбор эссе «Антисемит и еврей» через призму современных исследований.
Зачем главнокомандующему революционной армией чужая карта, если он командует на своей земле?
Эугенюш в разделе «Другое» Лондонский атлас Томаса Джеффриза 1776 года: как британское картографическое издание об американских колониях использовалось Вашингтоном, французским флотом и всеми сторонами Войны за независимость.
Почему алерты перестали работать и что приходит им на смену?
Мэйнард в разделе «Информационная безопасность» Ричард Бейтлих в NDR Essentials описывает переход от triage по алертам к интердикции и threat hunting на основе сетевых доказательств — PCAP, Zeek-логов, транзакций и детектов — с использованием NDR и AI-оркестрации в SOC.
Дешёвый ИИ-червь, который пробирается с устройства на устройство без участия человека: что стоит за открытием учёных?
Алестер в разделе «Искусственный интеллект» Исследователи Корнеллского университета создали ИИ-червя за $100, который самостоятельно распространяется между ИИ-агентами через почту и API без участия человека — о находке написала журналист Карли Пейдж.
Когда границу придумали, а не открылиContinental Divide как политический инструмент 1860-х годов
Себастиан в разделе «История» Continental Divide как политический конструкт 1860-х: как Union Pacific и послевоенный нарратив превратили водораздел Скалистых гор в символ национального единства США вместо геологического факта.
AutoJack: уязвимость в AutoGen Studio, которая позволяла чужой веб-странице запускать код на вашем компьютере?
Матхильда в разделе «Информационная безопасность» Уязвимость AutoJack в AutoGen Studio: цепочка из трёх слабых мест MCP WebSocket позволяла локальному AI-агенту выполнять произвольный код ОС при просмотре вредоносной веб-страницы — затронуты dev-версии 0.4.3.dev1 и 0.4.3.dev2, стабильная 0.4.2.2 не уязвима.
CVE-2026-4020: как уязвимость в Gravity SMTP слила ключи API миллионам атак
Фрэнклин в разделе «Информационная безопасность» Уязвимость CVE-2026-4020 в Gravity SMTP позволяла без авторизации получить API-ключи, OAuth-токены и системный отчёт через REST API эндпоинт — более 17 миллионов заблокированных атак, патч в версии 2.1.5.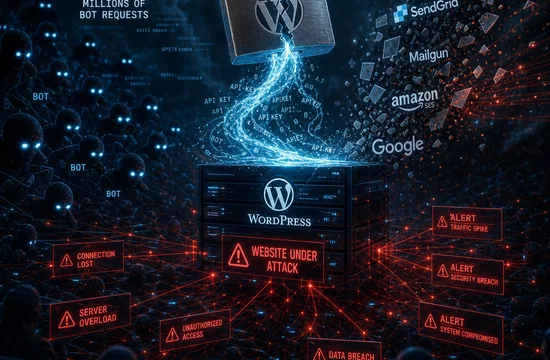
Mistic и KongTuke: кто на самом деле стоит за новой волной скрытых взломов?
Свджетлана в разделе «Информационная безопасность» Бэкдор Mistic (MLTBackdoor) и группировка KongTuke: бесфайловое исполнение через MpExtMs.exe, DLL side-loading, ModeloRAT, ClickFix и фишинг в Microsoft Teams в атаках на корпоративные сети 2026 года.
Чьих рук дело AryStinger и зачем ему 4300 роутеров D-Link?
Екатерина в разделе «Информационная безопасность» Ботнет AryStinger захватил 4300 маршрутизаторов D-Link DIR-850L и NAS QNAP через CVE-2016-5681 и CVE-2025-11837, строя скрытую ORB-инфраструктуру для разведки без DDoS и майнинга.
DirtyClone: четвёртый удар по ядру Linux через грязный фрагмент
Радомира в разделе «Информационная безопасность» CVE-2026-43503 (DirtyClone) — локальное повышение привилегий до root через потерю флага SKB_FRAG_PAGE_SHARED при клонировании skb, запись в page cache через loopback IPsec без модификации файлов на диске.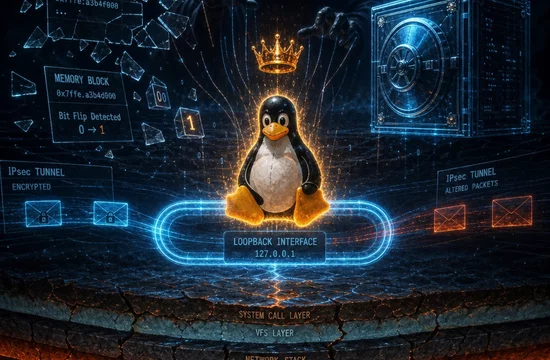
Как фотографии с клопами взламывают отели через Node.js и блокчейн TON?
Бозидар в разделе «Информационная безопасность» Фишинговая кампания против отелей в 2026 году: TonRAT через Node.js, блокчейн TON для C2 и «отмывание» писем через Calendly, анализ механизма атаки и устранение двойной персистентности.
Один удар головой по мячу — и в крови уже следы повреждения мозга
Зеренус в разделе «Психология» Один удар головой по футбольному мячу повышает в крови уровень биомаркеров повреждения мозга — NfL, тау-белка, S100B и GFAP. Разбор исследования, накопительного риска субконкуссионных ударов и регуляторных ограничений ФИФА и УЕФА на игру головой.
Агентный ИИ сломал старую модель управления доступами
Хельюидис в разделе «Информационная безопасность» Агентный ИИ разрушает модель IAM: почему унаследованные права, невидимые сессии и многоагентные цепочки создают новый класс идентификационных угроз и как вернуть управление.
Может ли ИИ залатать дыры в интернете раньше, чем хакеры через них пролезут?
Феликин в разделе «Информационная безопасность» ИИ-модель GPT-5.5-Cyber в рамках инициативы Daybreak нашла уязвимости в Linux, OpenBSD, FreeBSD, dnsmasq, V8, Safari, Firefox и Squid — включая 29-летнюю дыру Squidbleed. OpenAI запустила Patch the Planet для автоматического патчинга open source проектов и обновила плагин Codex Security.
Squidbleed: 29-летняя уязвимость в Squid Proxy, обнаруженная ИИ
Гертрауд в разделе «Информационная безопасность» Уязвимость Squidbleed (CVE-2026-47729) в Squid Proxy: heap over-read через FTP-парсер из 1997 года, обнаруженная ИИ Claude Mythos, приводящая к утечке HTTP-заголовков авторизации, токенов и паролей из памяти прокси.
Хоха де платано: рецепт памяти на двоих
Маккэйла в разделе «Животные и растения» Халака — венесуэльское рождественское блюдо из кукурузного теста в листе банана: история происхождения, роль листа платано, путь банана в Америку и значение традиции для диаспоры.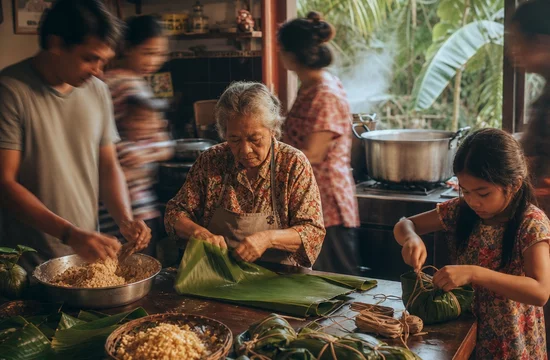
Когда машины стали охотниками: что меняется в кибербезопасности с приходом автономного ИИ
Дидерик в разделе «Информационная безопасность» Как автономные ИИ-агенты проводят полный цикл кибератаки без участия человека и почему классические базы CVE, KEV и EPSS перестают работать как инструмент защиты в 2026 году.
Что происходит, когда оружие учится целиться само?
Артемий в разделе «Информационная безопасность» Агентный ИИ в кибератаках: как автономные модели ведут фишинг, ищут уязвимости и пишут малварь без участия человека — разбор на материалах SANS SEC535.
Почему никнейм важнее фамилии: кто такой журналист Питер, написавший о прорыве в процессорах
Джозиан в разделе «Другое» Кто такой журналист Питер: фрилансер с инженерным образованием Sheffield Hallam, опытом в Rolls-Royce и Arup, интервью с Фрименом Дайсоном и статьёй об ускорении процессоров в тысячу раз.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?