Все темы сайта (страница 45)
Почему пересадка мозга до сих пор невозможна?
Алекзандер в разделе «Психология» Анализ биологических и технических барьеров трансплантации мозга: проблемы соединения миллионов аксонов, отсутствие регенерации центральной нервной системы, риск ишемии нейронов и преодоление гематоэнцефалического барьера.
Золотые ножны меча из-под упавшего дерева в Норвегии
Вилхелм в разделе «История» В юго-западной Норвегии обнаружены богато украшенные золотые ножны меча V–VI веков, которые служили ритуальным жертвоприношением элитного скандинавского воина эпохи Великого переселения народов.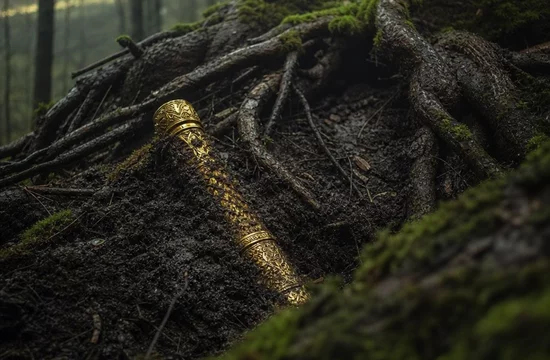
Кувшин смерти из Лаоса: зачем древние люди хоронили целые семьи в огромных сосудах?
Велэско в разделе «История» Археологические исследования гигантского 1200-летнего сосуда на плато Сиангкхуанг в Лаосе выявили многопоколенные захоронения останков древних кланов внутри каменного кувшина смерти.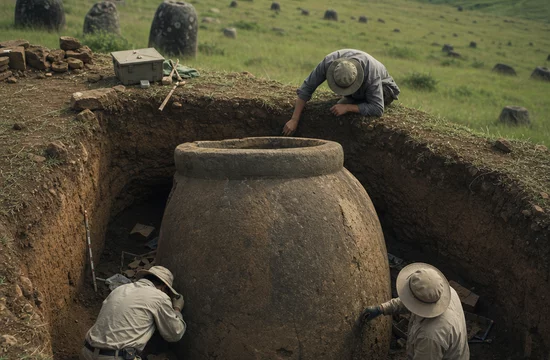
ВОЗ объявила вспышку Эболы в дрк чрезвычайной ситуацией международного значения
Клемент в разделе «Медицина и здоровье» ВОЗ присвоила вспышке лихорадки Эбола в Демократической Республике Конго статус чрезвычайной ситуации международного значения PHEIC. В больницах региона, включая CBCA Virunga, введен обязательный температурный контроль и усилены протоколы изоляции для сдерживания смертоносного вируса.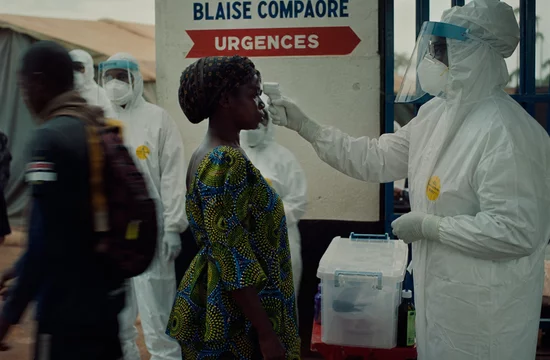
Гавайи в серебристом зареве: солнечный блик на фоне урагана Кико
Клементайн в разделе «Погода и климат» Спутниковый снимок Гавайских островов в сентябре 2025 года запечатлел оптический эффект солнечного блика (sunglint), скрывший архипелаг под серебристым отражением Тихого океана в период урагана Кико.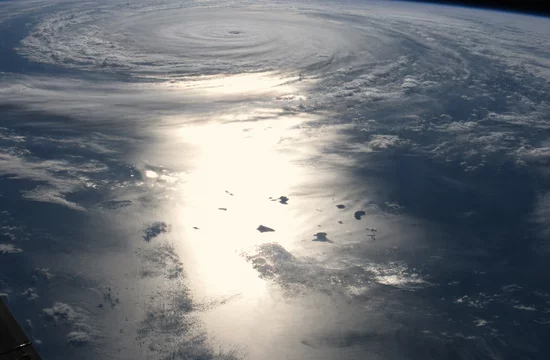
Шесть историй, которые умещаются на ладони
Силвестре в разделе «Другое» Шесть флэш-фикшн рассказов от Стюарта Дайбека, Лидии Дэвис, Эйми Бендер, Осамы Аломара, Вениты Блэкберн и К. Д. Уокера — короткая проза, которая читается за минуты и не отпускает часами.
Как 30 000 аккаунтов Facebook оказались в руках вьетнамских хакеров?
Октавио в разделе «Информационная безопасность» Расследование Guardio раскрывает детали масштабной фишинговой операции AccountDumpling, в ходе которой вьетнамские хакеры скомпрометировали 30 000 аккаунтов Facebook через сервисы Google AppSheet, Canva и Netlify.
LofyGang вернулась: как бразильские хакеры охотятся на геймеров через поддельные читы
Ксавериус в разделе «Информационная безопасность» Бразильская группировка LofyGang атакует игроков Minecraft вредоносом LofyStealer, маскирующимся под чит Slinky для кражи паролей, Discord-токенов и банковских данных. Анализ использования GitHub, Reddit и тактик Malware-as-a-Service для распространения стилеров GrabBot и Vidar 2.0.
Автономная проверка защиты: как не отстать от ИИ-атак
Карломан в разделе «Информационная безопасность» Методы противодействия автономным ИИ-атакам на Active Directory и корпоративные сети с использованием технологии Autonomous Exposure Validation для автоматизации симуляции угроз и устранения уязвимостей.
Взлом Trellix: хакеры добрались до исходного кода одной из ведущих компаний по кибербезопасности
Кристэль в разделе «Информационная безопасность» Компания Trellix подтвердила взлом репозитория с исходным кодом и проводит расследование инцидента кибербезопасности с привлечением внешних экспертов. Специалисты оценивают риски компрометации защитных алгоритмов и утечки технических активов бывших подразделений McAfee Enterprise и FireEye.
Почему почти 3000 монет в норвежском поле перевернули представление о викингах?
Эофорхилд в разделе «История» Крупнейший в истории Норвегии клад из 3000 серебряных монет эпохи викингов с изображением английского короля Этельреда Неразумного подтверждает факты массовых выплат данегельда в X–XI веках.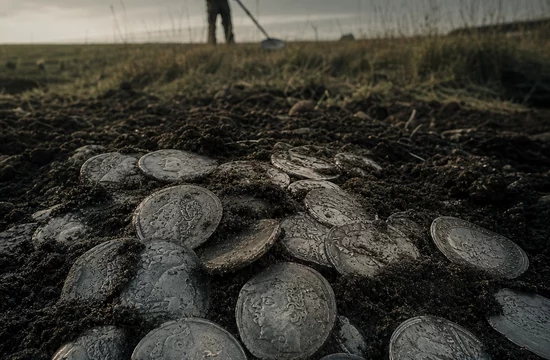
Как поддельная CAPTCHA опустошает ваш счёт и крадёт криптовалюту?
Сиджисманд в разделе «Информационная безопасность» Отчет Infoblox и Confiant о мошенничестве IRSF через фейковую CAPTCHA, краже криптовалюты SOL и AURA с использованием серверов Keitaro, дипфейков FaiKast и куки successRate.
Слежка за каждым шагом: как ИИ превращает государство в машину тотального контроля
Филомэль в разделе «Искусственный интеллект» Анализ системы государственного надзора в США, основанной на слиянии коммерческих данных и искусственного интеллекта для превентивного контроля граждан. Рассматриваются механизмы алгоритмического профилирования, исчезновение границ частной жизни и отсутствие правового регулирования массовой слежки.
Как хакеры грабят компании через звонок в «техподдержку»
Фритсвит в разделе «Информационная безопасность» Хакерские группировки Cordial Spider и Snarky Spider взламывают корпоративную SaaS-инфраструктуру через вишинг и AiTM-фишинг, обходя MFA и перехватывая SSO-сессии без вредоносного ПО.
Почему именно Нью-Йорк стал самым уязвимым городом восточного побережья перед катастрофическими наводнениями?
Клеоник в разделе «Экология» Нью-Йорк занимает первое место среди городов восточного побережья США по числу людей в зонах катастрофических наводнений — 4,4 млн человек под угрозой из-за островного расположения, плотной старой застройки и длинной береговой линии.
Как одна команда git push открывала доступ к миллионам репозиториев
Мелинда в разделе «Информационная безопасность» Критическая уязвимость CVE-2026-3854 в GitHub: как git push с инъекцией в заголовок X-Stat давал несандбоксированный RCE и доступ к миллионам репозиториев в мультитенантной инфраструктуре.
Зачем древние народы убивали ножами и мечами: оружие как основа власти
Джермэйн в разделе «История» Как нож и меч стали основой власти и политического контроля у древних народов — от шумеров до самурайской Японии и средневековой Европы.
Как Python-бэкдор DEEPDOOR крадёт ваши облачные пароли незаметно?
Кристофорус в разделе «Информационная безопасность» Python-бэкдор DEEPDOOR крадёт токены AWS, Google Cloud и Azure, обходит AMSI, ETW, Defender и SmartScreen, использует TCP-туннель bore.pub и watchdog-механизм для защиты персистентности.
Послание в бутылке: математика невозможного
Алмудена в разделе «Математика» Вероятность найти послание в бутылке старше 100 лет: как математика редких событий объясняет находку 1886 года в Австралии в 2018 году.
Почему ИИ-инфраструктура стала новой целью хакеров быстрее, чем ждали все?
Алистэйр в разделе «Информационная безопасность» SSRF-уязвимость CVE-2026-33626 в LMDeploy эксплуатирована через 12 часов после публикации: атака на AWS IMDS, Redis и MySQL, параллельные кампании против WordPress-плагинов и Modbus PLC в 70 странах.
Новое на сайте
 Искусственный интеллект стирает следы фишинга
 Что может произойти, если злоумышленник доберётся до секретов Railway?
 Ошибка Brotli открыла путь к RCE в Node.js, Bun и других системах
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?