Все темы сайта (страница 70)
Гребнистые крокодилы пересекли индийский океан и добрались до сейшел задолго до людей
Эленора в разделе «Животные и растения» Гребнистые крокодилы самостоятельно пересекли Индийский океан и колонизировали Сейшельские острова задолго до появления людей. Островная популяция была полностью уничтожена после заселения архипелага человеком. Исследование расширяет представления об историческом ареале и миграционных способностях крупнейшей современной рептилии.
Финикийская монета возрастом 2000 лет оказалась в кассе английского автобуса
Аселайн в разделе «История» Финикийская монета возрастом 2000 лет была случайно использована для оплаты проезда в английском автобусе. Артефакт обнаружили среди обычной выручки и передали в Музеи и галереи Лидса, где куратор Кэт Бакстер подтвердила финикийское происхождение находки.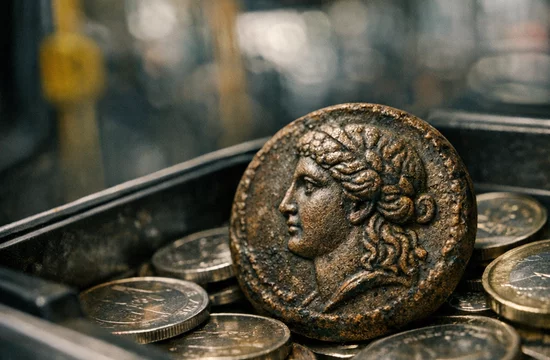
Что чувствуют лошади, пока лечат людей?
Гуаринот в разделе «Образование» Исследование Ариан Матамонаса-Беннетт о влиянии терапии с участием лошадей (EAT) на самих животных: стресс лошадей во время сеансов, утилитарный западный взгляд на лошадей как «зеркала» пациентов и философия коренных народов Америки как основа переосмысления иппотерапии.
Модифицированный AuraInspector превратился в оружие массового сканирования Salesforce Experience Cloud
Болеслав в разделе «Информационная безопасность» ShinyHunters используют модифицированный AuraInspector от Mandiant для массового сканирования Salesforce Experience Cloud, извлекая данные через неправильно настроенные гостевые профили и эндпоинт /s/sfsites/aura без аутентификации.
Пакет-шпион в npm: как фальшивый установщик OpenClaw крадёт пароли и клонирует браузеры на macOS
Пенелоп в разделе «Информационная безопасность» В реестре npm обнаружен вредоносный пакет @openclaw-ai/openclawai, маскировавшийся под установщик OpenClaw. Вредонос GhostClaw крал пароли macOS через поддельный запрос iCloud Keychain, похищал данные браузеров, крипто-кошельков, облачные ключи AWS, Azure, GCP, SSH-ключи, Apple Notes, iMessage и клонировал браузерные сессии в реальном времени через headless Chromium.
Четыре критические уязвимости в n8n открывают путь к удалённому выполнению кода и краже учётных данных
Раджинманд в разделе «Информационная безопасность» Четыре критические уязвимости CVE-2026-27577, CVE-2026-27493, CVE-2026-27495 и CVE-2026-27497 в платформе автоматизации n8n позволяют удалённо выполнять произвольный код, выходить из песочницы и красть учётные данные через расшифровку N8N_ENCRYPTION_KEY. Уязвимости затрагивают версии до 1.123.22, 2.0.0–2.9.3 и 2.10.0–2.10.1, исправлены в релизах 2.10.1, 2.9.3 и 1.123.22.
Кто пять лет шпионил за армиями Юго-Восточной Азии и что именно искал?
Хладвиг в разделе «Информационная безопасность» Китайские хакеры CL-STA-1087 пять лет шпионили за армиями Юго-Восточной Азии, используя бэкдоры AppleChris, MemFun и Getpass для кражи данных о боеспособности, системах C4I и военном сотрудничестве с Западом.
Столкновение чёрной дыры и нейтронной звезды с овальной орбитой ставит астрофизиков в тупик
Хилтрьюд в разделе «Другое» Обнаружено столкновение чёрной дыры и нейтронной звезды с аномальной эллиптической орбитой, которая противоречит существующим моделям формирования двойных систем — орбита не скруглилась перед слиянием, что ставит под сомнение понимание эволюции компактных пар.
Зачем хакеры из Hive0163 доверили написание вредоноса искусственному интеллекту?
Шармейн в разделе «Информационная безопасность» Группировка Hive0163 использовала ИИ для создания PowerShell-скрипта Slopoly — полиморфного бэкдора с C2-соединением, доставляемого через Interlock RAT и билдер с рандомизацией параметров, что ускоряет генерацию новых экземпляров малвари.
Чёрные воды Конго выбрасывают в атмосферу углерод возрастом до 3500 лет
Фридерик в разделе «Окружающая среда» Черноводные озёра и реки бассейна Конго выделяют в атмосферу углерод возрастом до 3500 лет, вымытый из тропических торфяников. Этот древний углерод не учитывается в глобальных климатических моделях и может усилить парниковый эффект при изменении климатических условий в регионе.
Микропластик забивает иммунные клетки изнутри
Этелберт в разделе «Медицина и здоровье» Полистироловый микропластик накапливается в макрофагах печени мышей, забивая иммунные клетки изнутри и снижая их способность бороться с инфекциями — клетки Купфера не могут переварить синтетический полимер и превращаются в контейнеры для неразлагаемого мусора.
Почему пятнистая фонарница так легко захватывает Америку?
Абсалон в разделе «Животные и растения» Пятнистая фонарница захватывает США благодаря эволюционной закалке в городской среде китайских мегаполисов — урбанизация сформировала устойчивость к стрессам, гибкость в выборе кормовых растений и толерантность к загрязнениям, что сделало насекомое идеальным инвазивным видом без естественных врагов в Америке.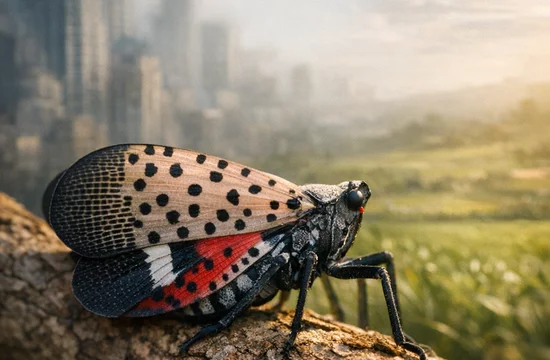
Один белок способен изменить судьбу пациентов с болезнью альцгеймера
Антонио в разделе «Другое» Учёные обнаружили белок, способный изменить течение болезни Альцгеймера, изучая колумбийскую популяцию носителей мутации гена пресенилин 1 (PSEN1), у которых деменция развивается уже к 45 годам.
Почему корпоративные VPN-пароли утекают через поисковую выдачу Bing?
Меинрад в разделе «Информационная безопасность» Группировка Storm-2561 крадёт корпоративные VPN-пароли через отравление поисковой выдачи Bing, подделывая сайты SonicWall, Pulse Secure и Hanwha Vision. Инфостилер Hyrax маскируется под VPN-клиент, использует sideloading DLL и подписанный сертификат Taiyuan Lihua для обхода антивирусов.
Как группировка KongTuke заражает корпоративные сети через взломанные сайты на WordPress
Ирмхилд в разделе «Другое» Группировка KongTuke заражает корпоративные сети через взломанные WordPress-сайты с помощью техник ClickFix и CrashFix — поддельных CAPTCHA и предупреждений о сбое браузера. Цепочка заражения включает переименование finger.exe, PowerShell-скрипты, загрузку Python-среды WinPython из Dropbox и установку трояна modeloRAT с закреплением через задачу SoftwareProtection.
Meta заблокировала 150 тысяч аккаунтов, связанных с мошенническими центрами Юго-Восточной Азии
Хукслей в разделе «Информационная безопасность» Meta заблокировала более 150 000 аккаунтов мошеннических центров Юго-Восточной Азии, удалила 159 миллионов объявлений и 10,9 миллиона аккаунтов за 2025 год. Операция проведена с полицией 11 стран, 21 арест в Таиланде. Новые функции безопасности в Facebook, WhatsApp и Messenger. Великобритания создаёт Online Crime Centre с бюджетом 30 млн фунтов и scam-baiting чат-ботами.
Почему мартовское обновление Microsoft заставляет нервничать даже опытных администраторов?
Евпраксия в разделе «Информационная безопасность» Мартовское обновление безопасности Microsoft 2026 года закрыло 84 уязвимости, включая два zero-day (CVE-2026-26127 и CVE-2026-21262), критическую брешь CVE-2026-21536 с оценкой CVSS 9.8, найденную ИИ-платформой XBOW, zero-click атаку через Copilot Agent в Excel (CVE-2026-26144), SSRF в Azure MCP Server и уязвимость Winlogon от Google Project Zero. Более 55% патчей устраняют баги повышения привилегий, а с мая 2026 Microsoft включит hotpatch-обновления через Windows Autopatch.
Наскальные рисунки возрастом 10 000 лет обнаружены в Синайской пустыне
Эрменежилдо в разделе «История» В Синайской пустыне в скальном укрытии найдены наскальные рисунки и надписи, охватывающие 10 000 лет — от сцен охоты каменного века и геометрических фигур до набатейских текстов, выполненных на языке строителей Петры.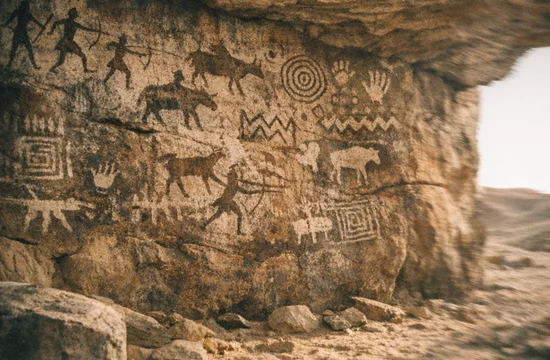
Когда фишинг бьёт не по сотрудникам, а по аналитикам безопасности
Альберт в разделе «Информационная безопасность» Фишинговые атаки типа IDoS направлены на перегрузку аналитиков SOC потоком низкоуровневых угроз, чтобы скрыть целевые письма. Экономика атаки, парадокс тренингов по кибербезопасности, слабости традиционных средств защиты и агентный ИИ платформы CognitiveSOC для разрешения инцидентов за 5 минут вместо часов ручной работы.
Почему уязвимости Veeam Backup & Replication снова угрожают корпоративным данным?
Эстефэния в разделе «Информационная безопасность» Veeam Backup & Replication получила экстренные патчи для семи критических уязвимостей с оценками до 9.9 по CVSS, включая CVE-2026-21667, CVE-2026-21708 и CVE-2026-21669, позволяющих удалённое выполнение кода на серверах резервного копирования. Затронуты версии 12.3.2.4165 и ранее, исправления доступны в сборках 12.3.2.4465 и 13.0.1.2067.
Новое на сайте
 Искусственный интеллект стирает следы фишинга
 Что может произойти, если злоумышленник доберётся до секретов Railway?
 Ошибка Brotli открыла путь к RCE в Node.js, Bun и других системах
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?