Все темы сайта (страница 226)
Киберугроза VS Code: кто подставил блокчейн-разработчиков?
Жан-Баптист в разделе «Информационная безопасность» Supply-chain атака через pull request в VS Code Ethcode: вредоносный npm-пакет keythereum-utils, скрытый PowerShell, кража криптоактивов и рост зловредных пакетов во II кв. 2025.
Кишечные микробы захватывают "вечные химикаты" PFAS
Аполлинер в разделе «Химия» Исследование Nature Microbiology выявило способность кишечных бактерий человека поглощать и накапливать PFAS, увеличивая их выведение с фекалиями у «очеловеченных» мышей и открывая путь к пробиотической детоксикации «вечных химикатов».
Фейковые стартапы: новая волна краж криптовалют
Лоринда в разделе «Информационная безопасность» Фейковые AI-, игровые и Web3-стартапы через Telegram, Discord и X распространяют Realst и AMOS в маскированных Windows- и macOS-приложениях, крадя криптовалюту.
Кто скрывался под псевдонимом, изменившим небеса?
Махтилдис в разделе «Наука» Сверхновая 1604 года изменила космологию: Кеплер наблюдал, Галилей под псевдонимом Чекко ди Ронкитти издал «Диалог о новой звезде», чей редкий экземпляр продан на Christie's в 2025-м за $1 534 171.
Лунный бизнес провалился: почему японский модуль «Резильенс» разбился о луну?
Алексис в разделе «Космос и астрономия» Японский модуль «Резильенс» ispace разбился при посадке на Луну 5 июня 2024, связь потеряна, вторая неудача ставит под вопрос коммерческую миссию 2027 и планы добычи лунных ресурсов.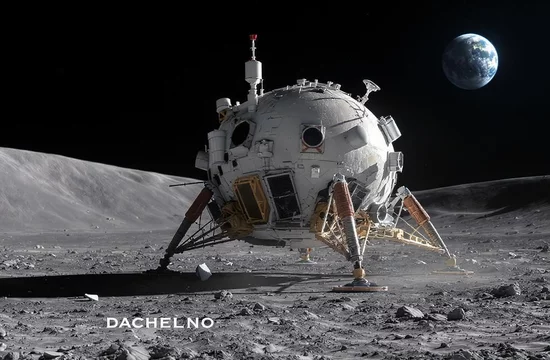
Транзиентные атаки AMD: угроза конфиденциальности процессоров
Джакалин в разделе «Информационная безопасность» AMD раскрыла транзиентные атаки планировщика, угрожающие конфиденциальности данных через CVE-2024-36355/57/48/49 в EPYC, Ryzen, Threadripper и Instinct, описаны механизмы TSA-L1 и TSA-SQ, а также сценарии и ограничения эксплуатации.
Вселенский пазл: открыта пропавшая материя
Хродрик в разделе «Космос и астрономия» Обнаружена отсутствующая половина барионной материи: 70 FRB выявили 76 % вещества между галактиками, а рентгеновский филамент 23 млн св. лет подтвердил модель Вселенной.
Разгадка тысячелетней тайны: красная фасоль адзуки родом из Японии
Джулианн в разделе «Медицина и здоровье» Генетическое исследование почти 700 образцов Vigna angularis доказало одомашнение красной фасоли адзуки в Японии 3–5 тыс. лет назад, её переход в Китай через гибридизацию, выявило мутации красного пигмента и связь с культурой Дзёмон.
ZuRu: новая волна троянизированных приложений для macOS
Керенза в разделе «Информационная безопасность» Обновлённый ZuRu заражает macOS через поддельный Termius: компоненты `.localized` и Khepri, C2 download.termius[.]info, MD5-самообновление, цель — админы SSH/DB.
Европейское мид атаковано индийской APT-группой через фиктивный PDF
Маринда в разделе «Информационная безопасность» DoNot Team (APT-C-35) взломала МИД европейской страны: фишинг через Gmail от имени итальянского военного атташе, RAR в Google Drive, троянец LoptikMod, отключённый C2.
Защита устарела: как NDR ловит невидимые угрозы?
Николет в разделе «Информационная безопасность» Многоуровневый NDR ловит 80 % маскирующихся атак, закрывает бреши VPN и периферии, уменьшает ложные алерты на 25 % и ускоряет реакцию SOC.
Китайские приложения под колпаком: как данные пользователей попадают в руки властей
Абдуллах в разделе «Информационная безопасность» NSB Тайваня выявило, что RedNote, Weibo, Douyin, WeChat и Baidu Cloud систематически отправляют избыточные данные на серверы КНР, угрожая конфиденциальности пользователей.
Синий «галочка» в IDE: гарантия безопасности или ложная надежда?
Кларибэль в разделе «Информационная безопасность» Уязвимость позволяет вредоносным расширениям сохранять синий значок «галочки» в VS Code, Visual Studio, IntelliJ IDEA и Cursor, обходя проверку и открывая путь к RCE и краже данных.
Тюлени-победители: как спасение вида обернулось войной с людьми
Иоланта в разделе «Животные и растения» Обзор книги Аликс Моррис «Год с тюленями», показывающей, как восстановление серых и гренландских тюленей в США вызвало конфликты с рыбаками, рост популяции белых акул и социальное неравенство.
Критическая уязвимость в Wing FTP: удаленное выполнение кода под угрозой
Люцифер в разделе «Информационная безопасность» Критическая CVE-2025-47812 в Wing FTP (CVSS 10.0) даёт RCE через ошибку обработки '\0'; фиксируются атаки на 8 103 сервера, помогает лишь обновление 7.4.4.
Поможет ли лекарство от ожирения победить мигрень?
Маралин в разделе «Психология» Предварительное исследование показало, что лираглутид — агонист ГПП-1 — за 12 недель почти вдвое уменьшил число мигренозных дней у 31 взрослого с ожирением без снижения веса, предполагая новый терапевтический подход и связь мигрени с внутричерепным давлением.
Ваш MCP Inspector открывает хост для атак через браузер?
Туссэйнт в разделе «Информационная безопасность» CVE-2025-49596 в MCP Inspector Anthropic (CVSS 9.4) открывает RCE через 0.0.0.0 Day и CSRF; патч 0.14.1 добавил токен сессии, но проект архивирован.
Слепые зоны ИИ в SOC: почему ваш "умный" инструмент пропускает угрозы
Алексей в разделе «Информационная безопасность» Предобученные ИИ-модели в SOC не видят новые сигналы: адаптивный ИИ с десятками LLM анализирует любые оповещения, автоматизирует 80 % триажа, сокращает MTTR с дней до минут и устраняет вендорский lock-in благодаря встроенным SOAR и лог-менеджменту.
Вихревой джет: как столкновение нейтронных звезд порождает черную дыру и луч света
Ладислав в разделе «Космос и астрономия» Компьютерное моделирование слияния нейтронных звезд массой 1,25 и 1,65 M⊙ выявило мгновенный коллапс в черную дыру, формирование аккреционного диска и вихревого магнитного поля, запустившего биполярный релятивистский джет как источник гамма-всплеска.
Двойной удар по sudo: критические бреши в Linux
Симонет в разделе «Информационная безопасность» Критические уязвимости CVE-2025-32462 и CVE-2025-32463 в sudo до 1.9.17p1 позволяют локальным пользователям обходить sudoers и получать root-доступ через опции ‑h и ‑R; перечислены затронутые дистрибутивы и необходимость срочного обновления.
Новое на сайте
 Старая техника Apple получила заплатку для опасной уязвимости
 Может ли ИИ сам собрать уязвимости в работающий взлом?
 Уязвимость CVSS 10.0 в LXD и MicroCloud позволяет выдать себя за доверенного клиента
 Oracle E-Business Suite под прицелом: попытки атак начались вскоре после исправления
 Фишинг без кражи пароля: как Skyw4lker атакует Microsoft 365
 Могут ли уязвимости GoAhead подорвать доверие к TLS?
 Adobe устранила критические уязвимости в Campaign Classic и Connect
 Как взломанный скрипт DebugBear помог похитить у трейдеров Polymarket около $2,7 млн?
 Как ошибка в сетевой загрузке UEFI обходит защиту до запуска Secure Boot?