Все темы сайта (страница 225)
Взрываются ли сверхновые раньше положенного срока?
Александрин в разделе «Наука» Астрономы на VLT ESO впервые визуально подтвердили двойную детонацию сверхновой SNR 0509-67.5, показав, что белые карлики взрываются до предела Чандрасекара, что важно для космологии и происхождения железа.
Критические уязвимости под активным ударом: CISA требует срочных мер
Сабелла в разделе «Информационная безопасность» KEV CISA пополнился CVE-2024-4577, CVE-2018-0008, CVE-2016-10033, CVE-2019-5418 и критической CVE-2025-5777: атакуются Citrix NetScaler, MRLG, PHPMailer, Rails и Zimbra; Earth Lusca развёртывает Cobalt Strike, устранение для FCEB до 28.07.2025.
Троянский PDF: новая волна телефонного фишинга
Сиджеберхт в разделе «Информационная безопасность» TOAD-атаки май–июнь 2025: фальшивые PDF Microsoft, DocuSign, NortonLifeLock, PayPal, Geek Squad, QR-коды, VoIP-номера, Luna Moth, Direct Send, ошибки LLM, GitHub-отравление, Hacklink-SEO.
Ключи ASP.NET как троянский конь?
Хермайн в разделе «Информационная безопасность» Gold Melody использует уязвимые ASP.NET machine keys для десериализации ViewState, внедряя Godzilla и другие payloadы в память IIS, обходя EDR и расширяя доступ через TXPortMap и updf.
Критическая SQL-инъекция в FortiWeb: патчи выпущены
Рудиджер в разделе «Информационная безопасность» Fortinet устранила критическую SQL-инъекцию CVE-2025-25257 (CVSS 9.6) в FortiWeb; обновитесь до 7.6.4, 7.4.8, 7.2.11 или 7.0.11, иначе возможен неаутентифицированный запуск SQL через Fabric Connector.
Ваши ИИ-агенты сливают корпоративные тайны?
Виржини в разделе «Информационная безопасность» Эксперты Sentra обсуждают реальные утечки корпоративных данных через GenAI-агентов, причины избыточных разрешений и методы безопасной интеграции ИИ на бесплатном живом вебинаре.
Революция в небе: как обсерватория Рубина перепишет астрономию
Макэрия в разделе «Космос и астрономия» 23 июня Обсерватория Веры Рубин представила детализированные снимки Туманности Лагуны и Скопления Девы; LSST будет каждые 30 с делать 1000 кадров, картируя темную материю.
Молодость — гарантия безнаказанности в киберпреступлениях?
Роксанна в разделе «Информационная безопасность» Великобритания арестовала четверых хакеров 17-20 лет за атаки Scattered Spider на Marks & Spencer, Co-op и Harrods с ущербом до £440 млн; следствие ведёт NCA.
Кто стоит за атаками на Индию?
Спарроу в разделе «Информационная безопасность» Кибергруппы TAG-140, APT36 и Confucius в мае 2025 атакуют госорганы и оборону Индии, внедряя DRAT V2, Ares RAT, DISGOMOJI и Anondoor через фишинговые порталы.
Пожираются ли звёзды-гиганты чёрными дырами?
Захарий в разделе «Космос и астрономия» Астрономы зафиксировали экстремальные ядерные транзиенты — редкие годичные вспышки от уничтожения звёзд-гигантов (3–10 M☉) сверхмассивными чёрными дырами ≈250 млн M☉, чья яркость превосходит сверхновые в 30–1000 раз.
Под прицелом: почему гиганты розницы теряют данные без взлома?
Досифей в разделе «Информационная безопасность» Как Adidas, The North Face, Marks & Spencer, Co-op, Victoria's Secret, Cartier и Dior теряют данные клиентов из-за компрометации SaaS-идентификаторов, избыточных привилегий, долговечных токенов и отсутствия MFA, позволяющих атакам через легитимные учетные записи обходить традиционную защиту.
Google заплатит $314 млн за тайный трафик Android
Аурелиус в разделе «Информационная безопасность» Калифорнийский суд обязал Google выплатить $314 млн за скрытую передачу 8,88 МБ мобильных данных Android в сутки; тесты Galaxy S7, споры о Wi-Fi, параллельный иск в Техасе.
Убийственная Лень производителей: цена дефолтных паролей
Степанида в разделе «Информационная безопасность» Иранский взлом насосной станции в Пенсильвании показал риск заводских паролей; CISA требует их отмены, раскрыты миллионые убытки, законы и методы защиты IoT.
NimDoor: Северокорейский троян для macOS крадет данные криптокошельков
Банжамин в разделе «Информационная безопасность» Троян NimDoor на Nim атакует macOS через фишинг Zoom, крадет данные криптокошельков и браузеров, использует InjectWithDyldArm64 и CoreKitAgent, активен Kimsuky.
Кто такая Анаста? Опасный троянец вернулся в Google Play
Марлена в разделе «Информационная безопасность» Trojan Anatsa маскировался под File Reader в Google Play, заразил 90 000 устройств, нацелился на банки США и Канады, украдывая данные через фишинг и DTO.
Кто стоит за масштабным взломом французских госструктур?
Соломея в разделе «Информационная безопасность» ANSSI выявило атаки китайской группы Houken на французские госструктуры: эксплуатация zero-day Ivanti CSA, руткит sysinitd.ko, связь с UNC5174 и продажа доступа.
PerfektBlue: Bluetooth-угроза для миллионов автомобилей
Ермиония в разделе «Информационная безопасность» PerfektBlue: четыре CVE в BlueSDK OpenSynergy открывают RCE через Bluetooth IVI Mercedes-Benz, Volkswagen и Skoda, позволяя атакующим получить доступ к GPS, микрофону и CAN-шине авто.
ИИ v0: генератор фишинга нового поколения
Аделэйс в разделе «Информационная безопасность» Генеративный ИИ v0 от Vercel даёт злоумышленникам возможность без кода разворачивать правдоподобные фишинговые сайты брендов прямо на инфраструктуре Vercel; Okta и Cisco Talos отмечают рост атак с участием WhiteRabbitNeo, deepfake-контента и других нецензурированных моделей.
Уязвимости 2025: счетчик удара, DLL-ловушка и NOTLogon
Аезэлфрид в разделе «Информационная безопасность» Критические уязвимости 2025 года: CVE-2025-3648 в ServiceNow раскрывает скрытые данные, CVE-2025-1729 в Lenovo TPQM позволяет DLL-подмену, CVE-2025-47978 NOTLogon выводит из строя контроллеры домена.
Автоматизация безопасности: как один workflow сокращает шум угроз?
Джессика в разделе «Информационная безопасность» Бесплатный workflow Tines от Lucas Cantor объединяет CrowdStrike, Oomnitza, GitHub, PagerDuty и Slack, автоматически обогащает алерты, ветвит их по приоритету и сокращает время реакции с часов до минут.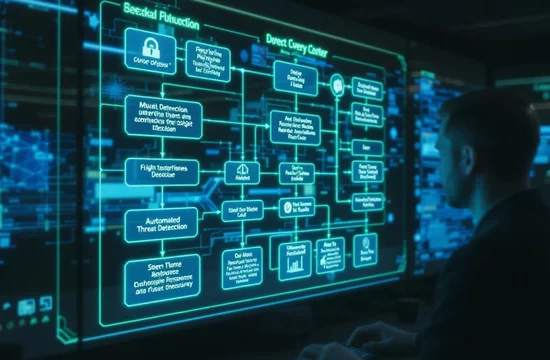
Новое на сайте
 Старая техника Apple получила заплатку для опасной уязвимости
 Может ли ИИ сам собрать уязвимости в работающий взлом?
 Уязвимость CVSS 10.0 в LXD и MicroCloud позволяет выдать себя за доверенного клиента
 Oracle E-Business Suite под прицелом: попытки атак начались вскоре после исправления
 Фишинг без кражи пароля: как Skyw4lker атакует Microsoft 365
 Могут ли уязвимости GoAhead подорвать доверие к TLS?
 Adobe устранила критические уязвимости в Campaign Classic и Connect
 Как взломанный скрипт DebugBear помог похитить у трейдеров Polymarket около $2,7 млн?
 Как ошибка в сетевой загрузке UEFI обходит защиту до запуска Secure Boot?