Используя методы геопространственной разведки, можно определить местоположение объекта по фотографии. В первую очередь стоит выделить ключевые признаки на изображении: название остановки, вывеску магазина "Paris Baguette", иероглифы на здании и особенности тротуарной плитки. Языковые настройки поисковика следует переключить на корейский для релевантных результатов.
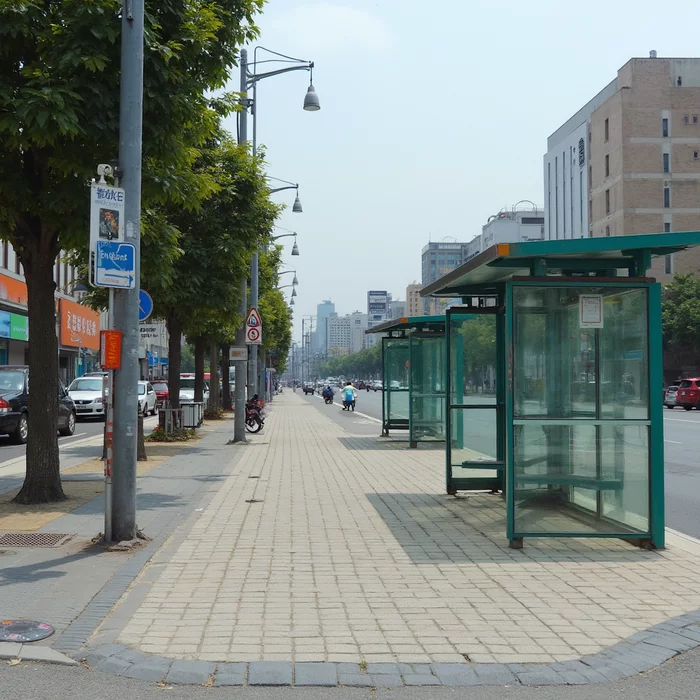
Для идентификации остановки можно использовать ее уникальный ID, который обычно состоит из пяти цифр. Первые две цифры этого ID указывают на район, что позволяет сузить область поиска. Если качество изображения не позволяет точно определить цифры ID, то можно попытаться определить их приблизительно. Для уточнения можно использовать OpenStreetMap и инструмент Overpass Turbo для поиска объектов по заданным критериям.
Дополнительные детали на фото также могут помочь в расследовании. Например, наличие банка "새마을금고" (Saemaul Bank), популярного в Южной Корее, является важной зацепкой. Кроме того, можно использовать социальные сети, такие как Reddit, чтобы распознать иероглифы, если автоматизированные системы не справляются.
Анализ всех полученных данных, включая приблизительные цифры ID остановки и расположение банка, позволяет определить местоположение. Последовательный перебор дорог в Google Maps, начиная с предполагаемых районов, приведет к нужной остановке. В этом примере, после поиска по району 23 и сопоставления с вывесками Paris Baguette и Food Cafe, точная локация была определена.
Изображение носит иллюстративный характер
Для идентификации остановки можно использовать ее уникальный ID, который обычно состоит из пяти цифр. Первые две цифры этого ID указывают на район, что позволяет сузить область поиска. Если качество изображения не позволяет точно определить цифры ID, то можно попытаться определить их приблизительно. Для уточнения можно использовать OpenStreetMap и инструмент Overpass Turbo для поиска объектов по заданным критериям.
Дополнительные детали на фото также могут помочь в расследовании. Например, наличие банка "새마을금고" (Saemaul Bank), популярного в Южной Корее, является важной зацепкой. Кроме того, можно использовать социальные сети, такие как Reddit, чтобы распознать иероглифы, если автоматизированные системы не справляются.
Анализ всех полученных данных, включая приблизительные цифры ID остановки и расположение банка, позволяет определить местоположение. Последовательный перебор дорог в Google Maps, начиная с предполагаемых районов, приведет к нужной остановке. В этом примере, после поиска по району 23 и сопоставления с вывесками Paris Baguette и Food Cafe, точная локация была определена.














