Все темы сайта (страница 23)
Дешёвый Claude с хозяином у каждого промпта
Малгожата в разделе «Информационная безопасность» Okta раскрыла нелегальные ИИ-прокси Poison Claude с дешёвым доступом к Claude и GPT Codex через чужие AWS-аккаунты, перехватом промптов и риском утечки данных.
Greatness превращает легальный OAuth в оружие против MFA
Картерий в разделе «Информационная безопасность» Greatness использует AiTM, OAuth 2.0 Device Authorization Grant и фишинг с кодом устройства для обхода MFA, кражи токенов Microsoft 365 и долговременного захвата корпоративных аккаунтов.
Какие из 11 уязвимостей опаснее своих оценок?
Росвита в разделе «Информационная безопасность» Сравнение 11 уязвимостей Terraform MCP Server, Veeam VSPC и Django: условия эксплуатации, реальный риск, CVSS и безопасные версии.
Как «злые двойники» похищали данные разработчиков через Open VSX?
Эрментруд в разделе «Информационная безопасность» В Open VSX выявили 77 поддельных расширений Visual Studio Code, похищавших данные компьютеров, Git-репозиториев и CI-сред через mangorbit.com; параллельная атака ChainDrop заразила npm-пакеты и распространяла Mini Shai-Hulud с помощью украденных токенов.
Браузерная маскировка ClickFix на macOS
Джармила в разделе «Информационная безопасность» ClickFix на macOS скрывает инфостилеры AMOS и MacSync за 250 доменами, фильтруя посетителей по отпечатку браузера и предлагая владельцам Mac выполнить команду в Terminal.
Почему мозг сначала верит, а потом видит?
Валериан в разделе «Другое» Предиктивная обработка объясняет, как мозг заранее формирует картину реальности, сверяет ожидания с сигналами чувств и корректирует убеждения после ошибки предсказания.
Троянизированный QuickFox и бэкдор FDMTP
Алберто в разделе «Информационная безопасность» Атака на цепочку поставок QuickFox: троянизированный Windows-установщик распространял бэкдор FDMTP через DLL side-loading и отбор систем по запущенным приложениям.
Поддельные обновления и читы с удалённым доступом
Глафира в разделе «Информационная безопасность» Кампании SMOKESCREEN и Powercat используют поддельные обновления Adobe и Zoom, установщик чита Xeno Executor, VBScript, PowerShell и ScreenConnect для обхода защиты, кражи данных и удалённого управления компьютерами.
Токенная ловушка Kali365
Фредерика в разделе «Информационная безопасность» Kali365 использует вход Microsoft по коду устройства для получения OAuth-токенов через приманки SharePoint, OneDrive и DocuSign; выявление цепочки атаки, анализ IOC в ANY.RUN и меры защиты Microsoft 365.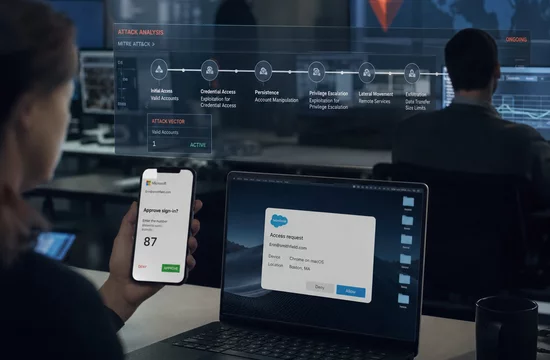
Как ИИ превращает новичка в опасного хакера?
Джустине в разделе «Информационная безопасность» Генеративный ИИ снижает порог входа в кибератаки, ускоряет создание эксплойтов и требует непрерывной проверки защиты методами CTEM, AEV, PTaaS и Red Teaming.
Ловушка доверия в Google ADK
Миропия в разделе «Информационная безопасность» Уязвимость Google ADK позволяла через prompt injection в GitHub issue запустить привилегированный workflow, выполнить код на CI-раннере и извлечь токен adk-bot.
Открытая редакция ищет обратную связь
Чустаффус в разделе «Другое» Медиакомпания проводит двухминутный опрос об аудитории, странах проживания, востребованных темах и улучшениях, отдельно ожидая отзывы родителей и стремясь увеличить платное сообщество с 2500 до 100 000 участников.
Как импорт агентов Paperclip позволял выполнять команды ос
Северин в разделе «Информационная безопасность» Уязвимости Paperclip CVE-2026-41679, GHSA-x8hx-rhr2-9rf7 и GHSA-xfqj-r5qw-8g4j позволяли выполнять команды ОС через импорт ИИ-агентов, DNS rebinding и ошибки проверки API; исправления вошли в v2026.416.0.
Корневой SQL через cPanel
Глориана в разделе «Информационная безопасность» Критическая SQL-инъекция CVE-2026-58048 в cPanel позволяет клиенту выполнять команды MySQL/MariaDB с правами root; исправления также закрывают request smuggling в cpsrvd и повышение привилегий через Exim.
Org-mode открыл доступ к файлам серверов Gitea
Джиннот в разделе «Информационная безопасность» CVE-2026-59774 в Gitea 1.22.1–1.27.0 позволяет анонимно читать серверные файлы через Org-mode +INCLUDE; требуется обновление до 1.27.1, аудит журналов, Git-хуков и замена секретов.
Побеждать, вовремя сбавляя темп
Кларимондт в разделе «Другое» История Марка Аллена: как тренировки по системе MAF и принцип festina lente помогли создать аэробную базу, избежать травм, шесть раз выиграть Ironman и применить осознанное замедление в управлении командой.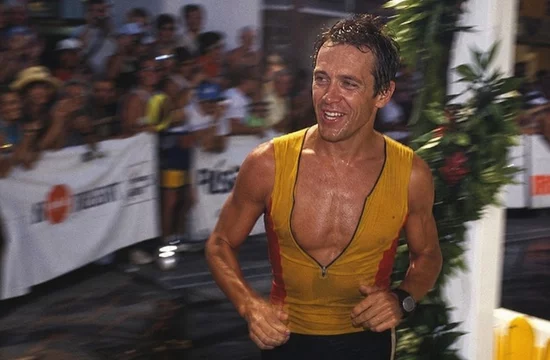
Червь Keyv захватил сотни пакетов npm
Джеральдина в разделе «Информационная безопасность» Червь Shai-Hulud заразил npm-пакеты Keyv и Cacheable через preinstall, похищал секреты GitHub, npm, облаков, Vault и Kubernetes и распространялся с помощью захваченных аккаунтов издателей.
Скрытое выполнение кода через FaceHugger
Лукинда в разделе «Информационная безопасность» Уязвимости FaceHugger в Diffusers обходят trust_remote_code и позволяют вредоносным репозиториям Hugging Face выполнять произвольный Python-код через custom_pipeline и TOCTOU-гонки, затрагивая CI/CD, контейнеры и корпоративные системы.
Почему SOC нужны два вида ИИ?
Мордехай в разделе «Информационная безопасность» Разделение ролей автономного AI SOC и Claude Fable 5, Claude Code, Cursor: расследование миллионов алертов, экономия токенов, сохранение контекста, работа с MDR и передача сложных случаев аналитикам.
INC Ransomware взламывает SonicWall через цепочку уязвимостей
Афанасий в разделе «Информационная безопасность» INC Ransomware эксплуатирует CVE-2026-15409 и CVE-2026-15410 в SonicWall SMA 1000, похищает сеансы и TOTP-секреты, использует KNUCKLEBALL, Suo5 и ORANGETAIL, а также маскирует вымогательское давление звонками от Andrew.
Новое на сайте
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?
 Вредоносный релиз LiteLLM мог раскрыть токены GitHub
 Шесть уязвимостей под угрозой эксплуатации: CISA установила сроки обновления
 Ошибка с QPACK: как небольшой запрос перегружает HTTP/3-сервер
 Кто получил PHP2Shell до официального раскрытия уязвимостей?
 Как ошибка в FortiSIEM открывает путь к удалённому запуску кода?
 Как подключение Gmail к Gemini может повлиять на рекламу Google
 Как ARTEX ускорил атаку через ConnectWise?
 Кто следит за ИИ-агентом с доступом к корпоративным паролям?
 Почему eMudhra уходит с мирового рынка SSL/TLS-сертификатов?
 PHP2Shell: как пережить часы до исправления?