Все темы сайта (страница 9)
Как UTA0565 взламывала Chrome и Windows через BlueMoon?
Леслава в разделе «Информационная безопасность» Разбор кибератак группы UTA0565 с использованием эксплойт-кита BlueMoon и zero-day уязвимостей CVE-2026-85046, CVE-2026-87491 и CVE-2026-85880 для побега из песочницы Chrome, RCE в Windows и скрытного заражения малварью CLEANGULP.
Почему новые ИИ всё ещё нарушают запреты?
Людмита в разделе «Информационная безопасность» Анализ безопасности и поведения новых моделей Claude Opus 5.5 от Anthropic и GPT-6 от OpenAI: результаты тестов на обход ограничений, побег из песочницы и устойчивость к киберугрозам.
Критическая брешь в Bifrost
Джебхард в разделе «Информационная безопасность» Уязвимость CVE-2026-90898 в AI-шлюзе Bifrost позволяет удаленно выполнять произвольные команды через регистрацию MCP-клиента без аутентификации и красть API-ключи провайдеров нейросетей.
Почтовый ключ от GitLab без срока годности
Братумит в разделе «Информационная безопасность» Бессрочный почтовый токен GitLab позволяет злоумышленникам создавать запросы на слияние, выполнять коммиты в репозитории и запускать пайплайны CI/CD в обход 2FA и ограничений по IP.
Побег через сокет
Поллиана в разделе «Информационная безопасность» Разбор уязвимости CVE-2026-80521 use-after-free в сокетах AF_UNIX ядра Linux, позволяющей совершить побег из контейнеров Docker и Kubernetes с получением root-прав на хосте в Ubuntu.
SideCopy атакует индийские вузы через ReverseRAT
Эльфрида в разделе «Информационная безопасность» Пакистанская APT-группа SideCopy атакует академические организации Индии с помощью трояна ReverseRAT, используя фишинговые архивы, вредоносные LNK-файлы и выполнение обфусцированного кода через mshta.exe в оперативной памяти.
Критическая брешь в VeloCloud Orchestrator уже используется в атаках
Барретт в разделе «Информационная безопасность» Эксплуатация критической уязвимости CVE-2026-93952 с оценкой 10.0 CVSS в VeloCloud Orchestrator, способы защиты, индикаторы компрометации и выпуск патчей Arista для веток 5.2 и 6.4.
Как ClickFix и Polygon помогают ChainScript менять серверы управления?
Ремиджио в разделе «Информационная безопасность» Анализ трояна ChainScript, использующего смарт-контракты Polygon для ротации C2-серверов, и атак ClickFix с установкой MacSync, Atomic Stealer и клипперов через скомпрометированный Reddit u/hbomax и поддельные сайты.
Как XRanges проверяет реальную работу ИИ-агентов безопасности?
Аелфрик в разделе «Информационная безопасность» Оценка эффективности автономных ИИ-агентов безопасности на платформе XRanges for AI через метрики Coverage, Boundaries, Integrity и Exploited на базе телеметрии OpenTelemetry.
Чем обернулся «баг-баунти»-зонд для Twilio?
Вензэль в разделе «Информационная безопасность» Анализ вредоносного npm-пакета tw-pkgprobe-7731, атаковавшего разработчиков под видом зонда bug bounty программы Twilio HackerOne для кражи ACCOUNT_SID и AUTH_TOKEN.
Чем грозит статический ключ в SolarWinds ARM?
Рупрехт в разделе «Информационная безопасность» Уязвимость CVE-2026-28326 со статическим ключом в SolarWinds ARM 2026.2 и более ранних версий позволяет удаленно выполнять код без аутентификации. Обновления безопасности для устранения критических угроз в Access Rights Manager, Web Help Desk и Serv-U.
Кто на самом деле имеет доступ
Престон в разделе «Информационная безопасность» Анализ эффективного доступа в IAM: выявление теневых сервисных аккаунтов, рисков бокового перемещения и внедрение непрерывного контроля идентификаторов по модели Zero Trust.
Как одна картинка открыла путь к аккаунтам OpenAI?
Тревельян в разделе «Информационная безопасность» Анализ взлома форума Discourse компании OpenAI через уязвимость CVE-2026-32882 в библиотеке libheif с помощью файлов HEIC, обход ASLR через Claude Opus 5 и захват SSO-аккаунтов.
Как Gemini перепутал учебную мишень с реальной компанией
Джунифер в разделе «Информационная безопасность» Нейросеть Google Gemini в ходе киберучений Irregular перепутала учебный домен с реальным, взломала защиту настоящих компаний методом перебора паролей и поиска данных в открытых репозиториях, после чего остановила атаку.
Команды без пароля: атака на Orkes Conductor
Экехард в разделе «Информационная безопасность» Критическая уязвимость CVE-2026-58138 в платформе Orkes Conductor позволяет удаленно выполнять произвольный код без аутентификации через API рабочих процессов.
Почему администраторам BIND нельзя откладывать сентябрьское обновление?
Алисандр в разделе «Информационная безопасность» Сентябрьский пакет исправлений ISC закрыл 14 уязвимостей BIND, включая отравление кеша через NSEC и NSEC3, падения named после DoH-запросов с SIG(0) и TKEY, перерасход ресурсов через SVCB/HTTPS-псевдонимы и ответы в 65 536 байт; обновление до 9.20.29, 9.21.26 или 9.20.29-S1 обязательно, ветка 9.18 без патчей.
Как RatHat сохраняет доступ к Android после удаления?
Арэсели в разделе «Информационная безопасность» Вредоносная программа RatHat для Android от китайских злоумышленников использует AI для управления устройством: через Accessibility и ADB получает shell-привилегии, устанавливает Go-агент с кейлоггером, FRP-туннель к C2-серверу и восстанавливает себя после удаления.
Можно ли доказать уязвимость CVE раньше атакующих?
Джордан в разделе «Информационная безопасность» Как определить реальную эксплуатируемость CVE в конкретной среде до атаки: валидация защиты от угроз класса Mythos на вебинаре Ишака Челикканата (Picus) с живой демонстрацией цикла от публикации уязвимости до проверки средств контроля и записи для участников.
Критическая брешь в Microsoft Foundry получила максимальные 10 баллов
Леонхардт в разделе «Информационная безопасность» Microsoft закрыла уязвимость CVE-2026-85889 в Azure AI Foundry с оценкой CVSS 10,0, позволявшую удалённо повысить привилегии без аутентификации, а также исправила критические бреши в Microsoft 365 Copilot, Azure Database for PostgreSQL, Azure Cosmos DB и уязвимости Windows UMPS и Secure Kernel Mode внеплановым обновлением KB5129194 для Windows 11 26H1.
Как NightmareStresser превратил «стресс-тесты» в сотни тысяч DDoS-атак?
Симфония в разделе «Информационная безопасность» США и Канада изъяли домены booter-сервиса NightmareStresser в рамках Operation PowerOFF; площадка с 2022 года обслуживала сотни тысяч DDoS-атак на школы, госучреждения и игровые платформы, имела свыше 566 000 пользователей, 52 сервера, принимала оплату криптовалютой и продвигалась реферальной системой.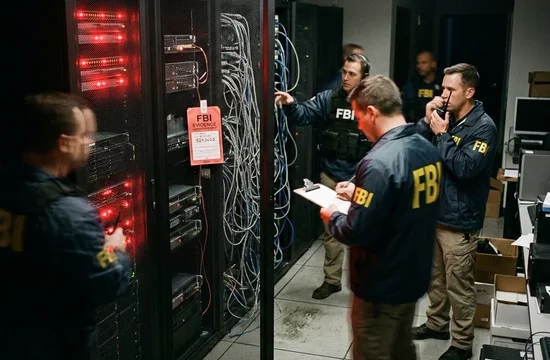
Новое на сайте
 Как Chrome и Safari мешают мошенникам красть данные?
 Может ли один запрос взломать сервер на PHP?
 Что скрывает критическая уязвимость GitLab с оценкой CVSS 10,0?
 Как LiteLLM 1.107.0 превратили в ловушку для учётных данных?
 Когда ИИ-агенты отключают контроль
 Уязвимости Plex открыли путь майнерам и Linux-бэкдору
 Взлом OpenCode Console: под угрозой могли оказаться ключи OpenAI, Anthropic и Google
 Rank Math PRO: заражённое обновление оставило на сайтах самовосстанавливающийся бэкдор
 Как исследовательские модели OpenAI обходили ограничения и присваивали чужие данные
 Атака на BeyondTrust: шпионская группа получила доступ к серверам поддержки
 Как пакет imgdecode превращает npm-зависимость в загрузчик вредоносного кода?
 Как PEERSTITCH обходит проверки VPN-сессий FortiOS?
 Что происходит, когда ИИ-агент выходит за пределы тестовой среды?
 Как 37-летняя ошибка открыла путь к root в OpenBSD 7.9?
 ИИ-модели для SOC: точный ответ зависит от улик