SIEM и EDR умеют замечать подозрительную активность, но сам сигнал редко объясняет, насколько опасен инцидент. Аналитику нужно выяснить, кто или что стоит за действиями и к каким системам эта идентичность имеет доступ. Без этих сведений команда видит событие, но не его возможные последствия.
Пробел часто возникает на стыке двух функций. Специалисты по управлению идентификацией и доступом (IAM) знают, кому и какие права выданы. Центр мониторинга безопасности (SOC) следит за угрозами и реагирует на них. У команд могут быть разные инструменты, данные и приоритеты, поэтому сведения о доступах не всегда оказываются рядом с оповещением.
Представим, что служебная учётная запись начала вести себя подозрительно. Аналитику предстоит установить, к каким приложениям и системам она подключена, может ли злоумышленник использовать её для перемещения по сети и какой ущерб способен причинить. Одновременно нужно понять, не остановит ли блокировка критически важный бизнес-процесс. Поспешное отключение может нарушить работу производства, а промедление даст атакующему время закрепиться глубже.
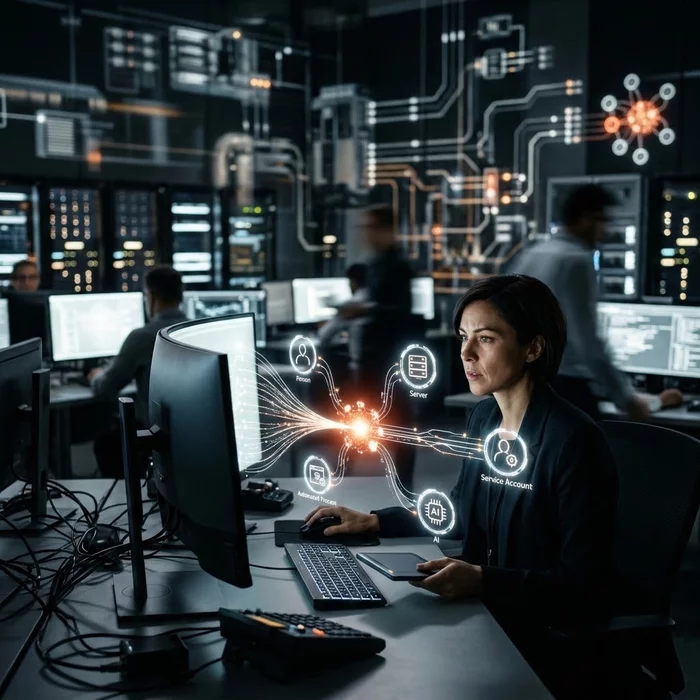
Задача усложняется по мере того, как компании полагаются не только на людей и устройства. В инфраструктуре работают служебные учётные записи, API-ключи, автоматизированные нагрузки и ИИ-агенты, способные действовать без прямого участия человека. Их компрометация опасна не одним подозрительным сигналом: важно знать выданные права, связи с другими системами и возможный масштаб доступа.
Контекст идентичности связывает оповещение с конкретным человеком, машиной или ИИ-агентом. Аналитик может оценить, куда способен продвинуться злоумышленник, какие ресурсы находятся под угрозой и как ограничить ущерб, не нарушая работу нужной автоматизации. Цель такого подхода — не добавить ещё одну панель и поток предупреждений, а дать полезные сведения прямо во время инцидента.
Связка данных об идентичностях с уже используемыми SIEM- и EDR-оповещениями может ускорить расследование: команда быстрее устанавливает, какая учётная запись задействована. Затем становится виднее реальный риск — её разрешения, подключённые системы и возможности для латерального перемещения. Это помогает сдерживать угрозу, не отключая без необходимости критическую автоматизацию.
Общие сведения полезны и для взаимодействия IAM и SOC. Совместные рабочие процессы, понятные пути эскалации и единые цели реагирования сокращают разрыв между обнаружением угрозы и решением о том, что делать с доступом. Знать, что произошло нечто подозрительное, важно; понимать, чего это касается и как остановить атаку, — практичнее.
Эти темы заявлены в бесплатном вебинаре под руководством экспертов Fuel the SOC with Identity Context: Securing Humans, Machines, and AI Agents. Программа опирается на реальные внедрения в крупных организациях. В ней разберут, как объединить IAM и службы безопасности, обогащать оповещения контекстом идентичности, расследовать латеральное перемещение, оценивать возможный масштаб атаки и улучшать реагирование без остановки производственных систем. Отдельные темы — общие метрики, порядок эскалации и планы реагирования. Даты, время и имена ведущих не указаны.
«У вашего SOC уже есть оповещения. Теперь дайте ему контекст, чтобы действовать» — так сформулировано приглашение на вебинар. Зарегистрироваться предлагают тем, кто хочет узнать, как использовать данные об идентичностях для более быстрого и взвешенного реагирования.
Изображение носит иллюстративный характер
Пробел часто возникает на стыке двух функций. Специалисты по управлению идентификацией и доступом (IAM) знают, кому и какие права выданы. Центр мониторинга безопасности (SOC) следит за угрозами и реагирует на них. У команд могут быть разные инструменты, данные и приоритеты, поэтому сведения о доступах не всегда оказываются рядом с оповещением.
Представим, что служебная учётная запись начала вести себя подозрительно. Аналитику предстоит установить, к каким приложениям и системам она подключена, может ли злоумышленник использовать её для перемещения по сети и какой ущерб способен причинить. Одновременно нужно понять, не остановит ли блокировка критически важный бизнес-процесс. Поспешное отключение может нарушить работу производства, а промедление даст атакующему время закрепиться глубже.
Задача усложняется по мере того, как компании полагаются не только на людей и устройства. В инфраструктуре работают служебные учётные записи, API-ключи, автоматизированные нагрузки и ИИ-агенты, способные действовать без прямого участия человека. Их компрометация опасна не одним подозрительным сигналом: важно знать выданные права, связи с другими системами и возможный масштаб доступа.
Контекст идентичности связывает оповещение с конкретным человеком, машиной или ИИ-агентом. Аналитик может оценить, куда способен продвинуться злоумышленник, какие ресурсы находятся под угрозой и как ограничить ущерб, не нарушая работу нужной автоматизации. Цель такого подхода — не добавить ещё одну панель и поток предупреждений, а дать полезные сведения прямо во время инцидента.
Связка данных об идентичностях с уже используемыми SIEM- и EDR-оповещениями может ускорить расследование: команда быстрее устанавливает, какая учётная запись задействована. Затем становится виднее реальный риск — её разрешения, подключённые системы и возможности для латерального перемещения. Это помогает сдерживать угрозу, не отключая без необходимости критическую автоматизацию.
Общие сведения полезны и для взаимодействия IAM и SOC. Совместные рабочие процессы, понятные пути эскалации и единые цели реагирования сокращают разрыв между обнаружением угрозы и решением о том, что делать с доступом. Знать, что произошло нечто подозрительное, важно; понимать, чего это касается и как остановить атаку, — практичнее.
Эти темы заявлены в бесплатном вебинаре под руководством экспертов Fuel the SOC with Identity Context: Securing Humans, Machines, and AI Agents. Программа опирается на реальные внедрения в крупных организациях. В ней разберут, как объединить IAM и службы безопасности, обогащать оповещения контекстом идентичности, расследовать латеральное перемещение, оценивать возможный масштаб атаки и улучшать реагирование без остановки производственных систем. Отдельные темы — общие метрики, порядок эскалации и планы реагирования. Даты, время и имена ведущих не указаны.
«У вашего SOC уже есть оповещения. Теперь дайте ему контекст, чтобы действовать» — так сформулировано приглашение на вебинар. Зарегистрироваться предлагают тем, кто хочет узнать, как использовать данные об идентичностях для более быстрого и взвешенного реагирования.