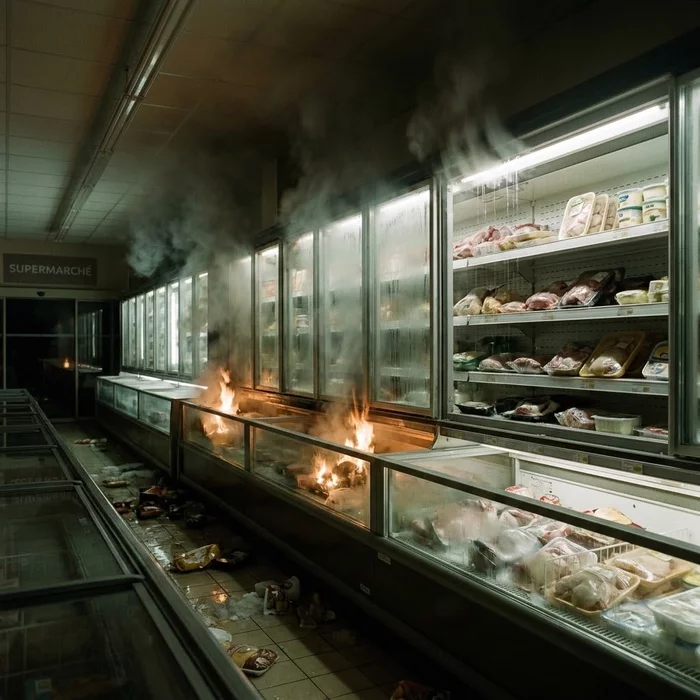
В ночь на 11 октября злоумышленники получили доступ к контроллерам холодильного оборудования примерно на 700 торговых площадках во Франции. Они дистанционно меняли настройки разморозки, задавая высокую температуру и запуская циклы без ограничения по времени. Сигналы температурных датчиков, которые должны предупреждать о превышении допустимого уровня, отключили. Результат — испорченные продукты и пожары: прокуратура Парижа говорит примерно о 20 возгораниях, в других данных указано не менее 15 случаев.
Французские власти заявили, что за атакой стояло подразделение Корпуса стражей исламской революции Ирана (КСИР) под названием Shahid Kaveh. Министерство иностранных дел Франции оценило потери продовольствия в несколько десятков миллионов евро и назвало случившееся первой на территории страны киберкампанией, проведённой исключительно ради саботажа. Атрибуцию объявили «вчера», но календарную дату заявления не указали.
Совместный отчёт французского центра координации киберкризисов C4 сообщает, что среди пострадавших преобладали крупные торговые сети: Casino, Leclerc, Coopérative U, Metro, Carrefour и Intermarché. Атака затронула также небольшие мясные лавки, бойню и кооперативные пищевые предприятия. Злоумышленники управляли контроллерами Danfoss и Dixell через веб-интерфейсы.
C4 связал инцидент и с одновременной разведкой оборудования Schneider Electric на нескольких небольших гидроэлектростанциях Франции. Последствия для этих установок оценили как умеренные. При этом официальная атрибуция французской атаки не упоминала новую волну нападений на холодильные системы супермаркетов в нескольких других странах Европы, произошедшую на предыдущей неделе.
По оценке C4, четыре признака указывают на причастность Shahid Kaveh и поддержку со стороны КСИР. Инфраструктуру, применённую против холодильных контроллеров, использовали в тот же период для разведки оборудования Schneider Electric. Разведка объектов малой и средней энергетики и водоснабжения велась методами, которые Shahid Kaveh применяет как минимум с апреля; среди инструментов был FOFA, обычно используемый этой группой.
Ещё два следа обнаружили в публичных сообщениях и самой инфраструктуре атаки. Пропагандистский ресурс CyberbanNews, связанный с подразделением, написал о случившемся уже 13 октября, а в инфраструктуре нашли персидские языковые следы. Французское уголовное расследование также выявило характерный для Shahid Kaveh способ атаки, использование персидского языка и IP-адреса, ведущие к устройствам в Иране. Подразделение известно прежде всего через хактивистские псевдонимы, включая CyberAveng3rs и Cyber Isnaad Front.
Ранее Shahid Kaveh заявляло об атаках на промышленное оборудование. В ноябре 2023 года через CyberAveng3rs группа взяла на себя ответственность за кампанию против израильской компании Unitronics, выпускающей системы промышленного управления. В марте и апреле она заявляла о масштабной диверсионной кампании против израильских и американских интересов. Среди целей тогда были системы промышленного управления, в том числе холодильное оборудование в Израиле.
Министерство иностранных дел Франции намерено вызвать посла Ирана и попросить европейских партнёров ввести новые санкции против причастных иранских организаций и лиц. Прокуратура Парижа «вчера» начала судебное расследование в отношении руководителя Shahid Kaveh, двух его заместителей и других возможных участников. Прокуроры запросили международные ордера на арест. Среди расследуемых обвинений — незаконное вмешательство в работу компьютерных систем и причинение ущерба способом, опасным для людей; оба деяния рассматриваются как более тяжкие, поскольку, предположительно, совершены в интересах иностранной державы — Ирана.
Расследование ведут французское управление по борьбе с киберпреступностью OFAC и Главное управление внутренней безопасности DGSI. Центр C4 объединяет национальное агентство кибербезопасности ANSSI, службы DGSE и DGSI, управление вооружений и командование киберзащиты. CERT-FR выпустил оперативное предупреждение для операторов холодильных систем.
В предупреждение CERT-FR вошли контроллеры Danfoss AK-SM, Danfoss AK-SC, Copeland xweb и Dixell xweb. Последний раз его обновляли 16 октября; специалисты предупреждали, что кампании, вероятно, продолжаются. Доступ к интерфейсу управления из интернета CERT-FR назвал плохой практикой. Если устройство ещё не скомпрометировано, его следует отключить от интернета, в том числе при наличии публичного IP-адреса, предварительно проверив условия страхового договора: отключение может лишить подрядчика по холодильному оборудованию потока данных. Затем нужно проверить всю конфигурацию, особенно диапазоны разморозки, и возвращать доступ только через защищённую сеть или VPN. Фильтрация IP-адресов подрядчиков на межсетевом экране допустима как срочная мера, но не как постоянное решение.
Для устройств Danfoss CERT-FR также рекомендует обновить прошивку, установить уровень безопасности Strict и сменить пароли по умолчанию. Если контроллер уже скомпрометирован, нужно убрать его из интернета и проверить страховые условия, перезапустить оборудование Danfoss либо восстановить заводские настройки, а затем подключать его только через VPN или защищённую сеть. Заводской сброс удаляет закрепление злоумышленников, но не устраняет уязвимость. Поэтому устройство с истёкшим сроком поддержки, для которого больше не выпускают исправления безопасности, останется под очень высоким риском: если оставить его доступным из интернета, его почти наверняка взломают снова.
Изображение носит иллюстративный характер
Французские власти заявили, что за атакой стояло подразделение Корпуса стражей исламской революции Ирана (КСИР) под названием Shahid Kaveh. Министерство иностранных дел Франции оценило потери продовольствия в несколько десятков миллионов евро и назвало случившееся первой на территории страны киберкампанией, проведённой исключительно ради саботажа. Атрибуцию объявили «вчера», но календарную дату заявления не указали.
Совместный отчёт французского центра координации киберкризисов C4 сообщает, что среди пострадавших преобладали крупные торговые сети: Casino, Leclerc, Coopérative U, Metro, Carrefour и Intermarché. Атака затронула также небольшие мясные лавки, бойню и кооперативные пищевые предприятия. Злоумышленники управляли контроллерами Danfoss и Dixell через веб-интерфейсы.
C4 связал инцидент и с одновременной разведкой оборудования Schneider Electric на нескольких небольших гидроэлектростанциях Франции. Последствия для этих установок оценили как умеренные. При этом официальная атрибуция французской атаки не упоминала новую волну нападений на холодильные системы супермаркетов в нескольких других странах Европы, произошедшую на предыдущей неделе.
По оценке C4, четыре признака указывают на причастность Shahid Kaveh и поддержку со стороны КСИР. Инфраструктуру, применённую против холодильных контроллеров, использовали в тот же период для разведки оборудования Schneider Electric. Разведка объектов малой и средней энергетики и водоснабжения велась методами, которые Shahid Kaveh применяет как минимум с апреля; среди инструментов был FOFA, обычно используемый этой группой.
Ещё два следа обнаружили в публичных сообщениях и самой инфраструктуре атаки. Пропагандистский ресурс CyberbanNews, связанный с подразделением, написал о случившемся уже 13 октября, а в инфраструктуре нашли персидские языковые следы. Французское уголовное расследование также выявило характерный для Shahid Kaveh способ атаки, использование персидского языка и IP-адреса, ведущие к устройствам в Иране. Подразделение известно прежде всего через хактивистские псевдонимы, включая CyberAveng3rs и Cyber Isnaad Front.
Ранее Shahid Kaveh заявляло об атаках на промышленное оборудование. В ноябре 2023 года через CyberAveng3rs группа взяла на себя ответственность за кампанию против израильской компании Unitronics, выпускающей системы промышленного управления. В марте и апреле она заявляла о масштабной диверсионной кампании против израильских и американских интересов. Среди целей тогда были системы промышленного управления, в том числе холодильное оборудование в Израиле.
Министерство иностранных дел Франции намерено вызвать посла Ирана и попросить европейских партнёров ввести новые санкции против причастных иранских организаций и лиц. Прокуратура Парижа «вчера» начала судебное расследование в отношении руководителя Shahid Kaveh, двух его заместителей и других возможных участников. Прокуроры запросили международные ордера на арест. Среди расследуемых обвинений — незаконное вмешательство в работу компьютерных систем и причинение ущерба способом, опасным для людей; оба деяния рассматриваются как более тяжкие, поскольку, предположительно, совершены в интересах иностранной державы — Ирана.
Расследование ведут французское управление по борьбе с киберпреступностью OFAC и Главное управление внутренней безопасности DGSI. Центр C4 объединяет национальное агентство кибербезопасности ANSSI, службы DGSE и DGSI, управление вооружений и командование киберзащиты. CERT-FR выпустил оперативное предупреждение для операторов холодильных систем.
В предупреждение CERT-FR вошли контроллеры Danfoss AK-SM, Danfoss AK-SC, Copeland xweb и Dixell xweb. Последний раз его обновляли 16 октября; специалисты предупреждали, что кампании, вероятно, продолжаются. Доступ к интерфейсу управления из интернета CERT-FR назвал плохой практикой. Если устройство ещё не скомпрометировано, его следует отключить от интернета, в том числе при наличии публичного IP-адреса, предварительно проверив условия страхового договора: отключение может лишить подрядчика по холодильному оборудованию потока данных. Затем нужно проверить всю конфигурацию, особенно диапазоны разморозки, и возвращать доступ только через защищённую сеть или VPN. Фильтрация IP-адресов подрядчиков на межсетевом экране допустима как срочная мера, но не как постоянное решение.
Для устройств Danfoss CERT-FR также рекомендует обновить прошивку, установить уровень безопасности Strict и сменить пароли по умолчанию. Если контроллер уже скомпрометирован, нужно убрать его из интернета и проверить страховые условия, перезапустить оборудование Danfoss либо восстановить заводские настройки, а затем подключать его только через VPN или защищённую сеть. Заводской сброс удаляет закрепление злоумышленников, но не устраняет уязвимость. Поэтому устройство с истёкшим сроком поддержки, для которого больше не выпускают исправления безопасности, останется под очень высоким риском: если оставить его доступным из интернета, его почти наверняка взломают снова.