Министерство юстиции США (DoJ) во вторник объявило об изъятии доменов
NightmareStresser работал как booter-сервис: клиентам его представляли инструментом для проверки собственных систем под нагрузкой, но, по оценке следствия, площадка обслуживала преступные DDoS-атаки. С 2022 года через неё могли провести сотни тысяч реальных либо предпринятых атак по всему миру. Среди целей оказались учебные заведения, государственные учреждения, игровые платформы и миллионы частных пользователей. Такие атаки способны заметно ухудшить работу интернет-сервисов или полностью оборвать соединение.
Масштаб площадки был далёк от подпольной лавочки на одном сервере. В отчёте Searchlight Cyber, опубликованном в конце 2023 года, говорилось о более чем 566 000 зарегистрированных пользователях и 52 серверах. Панель управления позволяла указать IP-адрес либо URL цели, выбрать порт и задать число одновременных атак. Получался почти бытовой интерфейс для действий, которые могли оставить без связи школу, ведомство или игровую платформу.
Снимки Internet Archive показывают любопытную деталь: домен
Оплата принималась в криптовалюте. Рост аудитории подталкивала «продвинутая реферальная система»: пользователю начисляли вознаграждение уже за переход другого человека по ссылке, немедленная покупка не требовалась. Приведённый посетитель навсегда закреплялся за аккаунтом пригласившего, а тот получал кредит с последующих покупок и продлений. Такая схема превращала распространение сервиса в отдельный заработок.
В рекламе NightmareStresser перечислялись продвинутые методы усиления атак на уровне Layer 4, обходы защиты по UDP и TCP, а также техники Layer 7. Операторы заявляли о преодолении CAPTCHA, географических блокировок и ограничений частоты запросов. Кнопка «Остановить всё», по их словам, одним нажатием прекращала каждый активный поток Layer 4 или Layer 7. За аккуратной кнопкой скрывался механизм массового нарушения доступности чужих ресурсов.
Изъятие доменов прошло в рамках Operation PowerOFF, международной кампании против преступной инфраструктуры DDoS-услуг по найму. В декабре 2022 года DoJ изъяло 48 доменов, включая
Ранее в апреле правоохранители нарушили работу ещё 53 доменов и арестовали четырёх человек. Затронутыми DDoS-сервисами пользовались более 75 000 киберпреступников. По совокупности операций обвинения предъявлены 12 фигурантам, а число изъятых интернет-доменов превысило 100.
Стратегия DoJ состоит из трёх направлений: выявлять все известные booter-сайты, закрывать максимально возможное их число и вести публичную разъяснительную кампанию. Последний пункт нужен из-за удобной вывески «стресс-тестирования»: законная проверка проводится владельцем системы либо с его прямого разрешения, тогда как отправка трафика на чужой адрес без согласия остаётся атакой, каким бы дружелюбным ни выглядел интерфейс.
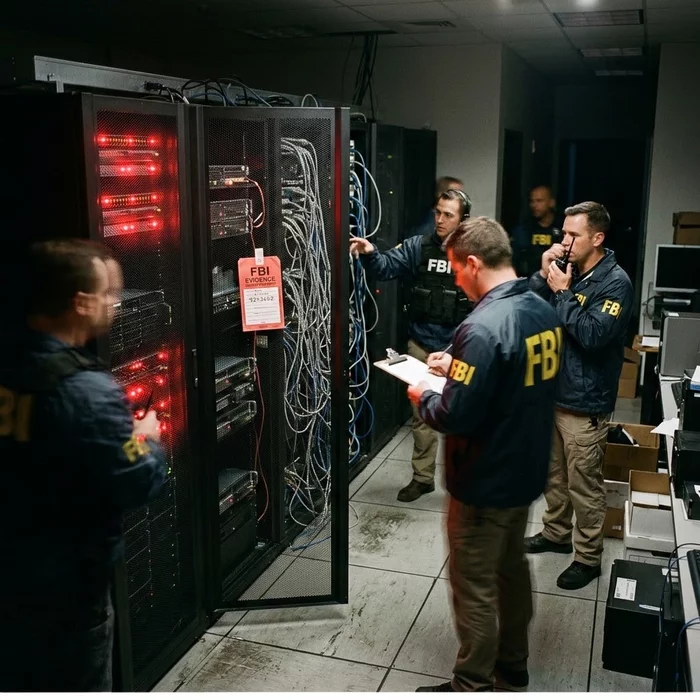
nightmare-stresser[.]com и nightmarestresser[.]org, связанных с сервисом DDoS-атак по найму NightmareStresser. Теперь на обоих адресах размещён баннер ФБР об изъятии. Ордер выдал Окружной суд США по округу Аляска на основании 18 U.S.C. §§ 981(a)(1)(A), 981(b), 982(b)(1), 1030(i)(1)(A) и 21 U.S.C. § 853. В международной операции участвовали прокуратура США по округу Аляска, отделение ФБР в Анкоридже и Королевская канадская конная полиция (RCMP). Изображение носит иллюстративный характер
NightmareStresser работал как booter-сервис: клиентам его представляли инструментом для проверки собственных систем под нагрузкой, но, по оценке следствия, площадка обслуживала преступные DDoS-атаки. С 2022 года через неё могли провести сотни тысяч реальных либо предпринятых атак по всему миру. Среди целей оказались учебные заведения, государственные учреждения, игровые платформы и миллионы частных пользователей. Такие атаки способны заметно ухудшить работу интернет-сервисов или полностью оборвать соединение.
Масштаб площадки был далёк от подпольной лавочки на одном сервере. В отчёте Searchlight Cyber, опубликованном в конце 2023 года, говорилось о более чем 566 000 зарегистрированных пользователях и 52 серверах. Панель управления позволяла указать IP-адрес либо URL цели, выбрать порт и задать число одновременных атак. Получался почти бытовой интерфейс для действий, которые могли оставить без связи школу, ведомство или игровую платформу.
Снимки Internet Archive показывают любопытную деталь: домен
nightmarestresser[.]org пользовался защитой BlazingFast от DDoS. Иными словами, площадка, продававшая перегрузку чужой инфраструктуры, сама прикрывалась от того же приёма. На сайте её называли «единственным DDoS-инструментом, доступным круглосуточно», утверждали, что он непрерывно работает более восьми лет и ни разу не отключался. Авторы описывали это как «грубое, неизменное господство днём и ночью». Оплата принималась в криптовалюте. Рост аудитории подталкивала «продвинутая реферальная система»: пользователю начисляли вознаграждение уже за переход другого человека по ссылке, немедленная покупка не требовалась. Приведённый посетитель навсегда закреплялся за аккаунтом пригласившего, а тот получал кредит с последующих покупок и продлений. Такая схема превращала распространение сервиса в отдельный заработок.
В рекламе NightmareStresser перечислялись продвинутые методы усиления атак на уровне Layer 4, обходы защиты по UDP и TCP, а также техники Layer 7. Операторы заявляли о преодолении CAPTCHA, географических блокировок и ограничений частоты запросов. Кнопка «Остановить всё», по их словам, одним нажатием прекращала каждый активный поток Layer 4 или Layer 7. За аккуратной кнопкой скрывался механизм массового нарушения доступности чужих ресурсов.
Изъятие доменов прошло в рамках Operation PowerOFF, международной кампании против преступной инфраструктуры DDoS-услуг по найму. В декабре 2022 года DoJ изъяло 48 доменов, включая
nightmarestresser[.]com. Возвращение этого адреса в новой операции показывает обычную для подобных площадок живучесть: потеря домена мешает работе, но не всегда уничтожает серверы, клиентскую базу и людей, стоящих за сервисом. Ранее в апреле правоохранители нарушили работу ещё 53 доменов и арестовали четырёх человек. Затронутыми DDoS-сервисами пользовались более 75 000 киберпреступников. По совокупности операций обвинения предъявлены 12 фигурантам, а число изъятых интернет-доменов превысило 100.
Стратегия DoJ состоит из трёх направлений: выявлять все известные booter-сайты, закрывать максимально возможное их число и вести публичную разъяснительную кампанию. Последний пункт нужен из-за удобной вывески «стресс-тестирования»: законная проверка проводится владельцем системы либо с его прямого разрешения, тогда как отправка трафика на чужой адрес без согласия остаётся атакой, каким бы дружелюбным ни выглядел интерфейс.