Все темы сайта (страница 84)
Масштабная кампания ClickFix использует Windows Terminal для развертывания Lumma Stealer и кражи паролей
Хрисанф в разделе «Информационная безопасность» Кампания ClickFix использует Windows Terminal и комбинацию клавиш Windows+X→I для запуска hex-encoded команд, развертывания Lumma Stealer через PowerShell и 7-Zip, кражи браузерных данных Web Data и Login Data из Chrome и Edge с применением техник LOLBin, MSBuild.exe, etherhiding и инъекции QueueUserAPC.
Критический март для Cisco: хакеры активно эксплуатируют уязвимости Catalyst SD-WAN Manager
Шарлотта в разделе «Информационная безопасность» В марте 2026 года Cisco подтвердила активную эксплуатацию уязвимостей CVE-2026-20122 и CVE-2026-20128 в Catalyst SD-WAN Manager. Компания выпустила обновления для версий 20.9–20.18 и представила шесть превентивных мер защиты, включая отключение HTTP и мониторинг журналов. Атаки происходят на фоне критических брешей CVE-2026-20127, CVE-2026-20079 и CVE-2026-20131 с оценкой CVSS 10.0.
Трансформация двухколесного будущего: от индустриального триумфа до постапокалиптического выживания
Колумбина в разделе «Наука» Велосипед как символ будущего: от изобретения и промышленного новаторства XIX века через маргинализацию автомобилем, контркультурные движения Прово и Критическая масса до корпоративного велошеринга и постапокалиптических образов в графическом романе Bicyclopolis Кена Авидора.
Смертельный симбиоз спама и эксплойтов: как хакеры захватывают корпоративные сети за 11 часов
Энн-Мэри в разделе «Информационная безопасность» Хакеры комбинируют email-бомбинг, фишинг через звонки под видом ИТ-поддержки и фреймворк Havoc C2 с агентом Demon для захвата корпоративных сетей за 11 часов — анализ атаки от Huntress с использованием DLL sideloading, техник Hell's Gate и Halo's Gate, закрепления через Level RMM и XEOX.
Как новые SaaS-платформы вроде Starkiller и 1Phish позволяют киберпреступникам незаметно обходить многофакторную аутентификацию?
Эрмелинда в разделе «Информационная безопасность» Новые SaaS-платформы Starkiller от группировки Jinkusu и 1Phish используют обратный прокси AitM через Headless Chrome в Docker, злоупотребление OAuth 2.0 и многоэтапный сбор OTP-кодов для обхода многофакторной аутентификации. Кампании против Microsoft 365 и банковского сектора США применяют поддельные Cloudflare CAPTCHA, обфускацию Base64 и проверку реферера для уклонения от сканеров безопасности.
Инженерия ужаса: как паровые машины и математика создали гений Эдгара Аллана по
Эмидайо в разделе «Музыка» Эдгар Аллан По создавал свои произведения как инженерные конструкции, применяя математическую точность и механическую логику паровой эпохи для программирования эмоций читателя — от меланхолии «Ворона» до мистификаций с воздушным шаром и разоблачения «Механического турка».
Трансформация первой линии SOC: три шага к предиктивной безопасности
Шейх-Хайдар в разделе «Информационная безопасность» Трансформация аналитиков первой линии SOC от реактивной модели к предиктивной безопасности через интеграцию TI Feeds, интерактивной песочницы и Threat Intelligence Lookup — снижение MTTD и MTTR, устранение усталости от алертов и когнитивной перегрузки Tier 1.
Архитектура смыслов в профессиональной редактуре
Клаудия в разделе «Информационная безопасность» Архитектура смыслов в профессиональной редактуре: синтез сложных концепций бизнес-редактором и техническим редактором через извлечение фактов, имен, должностей, статистики и дат из информационных массивов для создания структурированной деловой документации.
Манипуляция легитимными редиректами OAuth как вектор скрытых атак на правительственные сети
Джэйдон в разделе «Информационная безопасность» Исследование Microsoft Defender о злоупотреблении редиректами OAuth для атак на правительственные сети: фишинг через invalid scope, DLL side-loading через steam_monitor.exe и crashhandler.dll, манипуляция параметром state, использование EvilProxy и доставка полезной нагрузки в память через crashlog.dat.
Как активно эксплуатируемая уязвимость CVE-2026-21385 в графике Qualcomm привела к масштабному мартовскому обновлению Android?
Доротея в разделе «Информационная безопасность» Мартовское обновление Android 2026 устраняет 129 уязвимостей, включая активно эксплуатируемую CVE-2026-21385 в графическом компоненте Qualcomm с оценкой CVSS 7.8, вызванную повреждением памяти из-за переполнения буфера, а также критические баги CVE-2026-0006, CVE-2025-48631 и CVE-2026-0047 и 7 уязвимостей повышения привилегий ядра.
Как беспрецедентный бунт чернокожих женщин в суде Бостона разрушил планы рабовладельцев?
Киньюерд в разделе «История» В бостонском суде 1 августа 1836 года чернокожие женщины сорвали план повторного ареста беглянок Элизы Смолл и Полли Энн Бейтс, физически обездвижив заместителя шерифа и помогав женщинам бежать в Галифакс, Новая Шотландия, несмотря на попытки агента рабовладельца сфабриковать обвинение в краже.
Как новые поколения троянов удаленного доступа захватывают системы ради кибершпионажа и двойного вымогательства?
Хумберто в разделе «Информационная безопасность» Новые поколения троянов удаленного доступа — Java RAT через троянизированные игровые утилиты, Steaelite с двойным вымогательством и веб-панелью, DesckVB RAT и шпионский KazakRAT. Векторы атак, закрепление через запланированные задачи и исключения Microsoft Defender, связь с C2-серверами, функции кейлоггера, клиппера, DDoS и слежки.
Почему мировые киберпреступники захватили рекламные сети, и как Meta вместе с властями уничтожает их индустриальную инфраструктуру?
Джасинто в разделе «Информационная безопасность» Meta подала иски против мошенников из Бразилии, Китая и Вьетнама за схемы celeb-bait и клоакинг. Отчёт Gen Digital выявил 31% мошеннических ссылок среди 14,5 млн рекламных объявлений Meta в ЕС и Великобритании. Раскрыта сеть Pig Butchering-as-a-Service с 23 000 доменами, нацеленная на Японию. Камбоджа за 9 месяцев 2025 года провела 48 операций и сократила мошенническую активность на 50%.
Как фальшивый пакет StripeApi.Net в NuGet Gallery незаметно похищал финансовые API-токены разработчиков?
Антоний в разделе «Информационная безопасность» Фальшивый пакет StripeApi.Net в NuGet Gallery маскировался под официальную библиотеку Stripe.net, накрутил 180 000 скачиваний через 506 версий и тайно похищал API-токены Stripe у разработчиков, сохраняя при этом полную работоспособность платёжного функционала. Атака обнаружена исследователем ReversingLabs Петаром Кирхмайером.
Зачем неизвестная группировка UAT-10027 внедряет бэкдор Dohdoor в системы образования и здравоохранения США?
Джудита в разделе «Информационная безопасность» Хакерская группировка UAT-10027 атакует образование и здравоохранение США бэкдором Dohdoor, используя DLL side-loading, DNS-over-HTTPS для связи с C2, обход EDR через unhooking NTDLL.dll и внедрение Cobalt Strike Beacon. Выявлены связи с северокорейской Lazarus Group и сходство с LazarLoader.
Ритуальный предсвадебный плач как форма протеста в традиционном Китае
Донатус в разделе «История» Традиционный женский предсвадебный ритуал плача kuge и практика peiku в уезде Цзянъюн как форма протеста против конфуцианства, задокументированные Фэй-вэнь Лю и Максин Хонг Кингстон, а также причины запрета обычая и исторические примеры брачной эмансипации.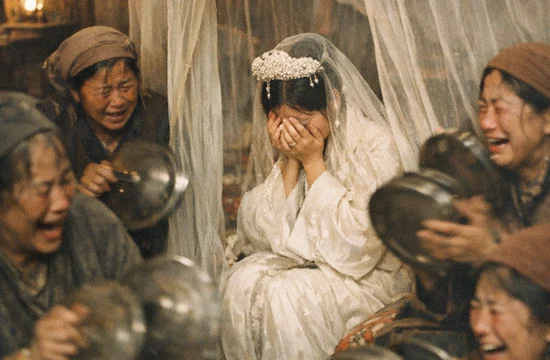
Невидимая угроза в оперативной памяти: масштабная атака северокорейских хакеров на разработчиков через фальшивые вакансии и Next.js
Джеролдо в разделе «Информационная безопасность» Северокорейские хакерские кампании Contagious Interview и Wagemole атакуют разработчиков через фальшивые собеседования и модифицированные проекты Next.js для скрытого запуска вредоносного кода в оперативной памяти через среды VS Code и Node.js с целью кражи исходного кода и доступа к корпоративным сетям.
Как уязвимость нулевого дня в Cisco SD-WAN позволяет хакерам незаметно захватывать критическую инфраструктуру с 2023 года?
Дженесса в разделе «Информационная безопасность» Эксплуатация уязвимостей CVE-2026-20127 и CVE-2022-20775 в Cisco Catalyst SD-WAN группировкой UAT-8616: обход аутентификации, захват root-доступа через NETCONF и директивы CISA по экстренному патчингу систем.
Как Google разрушил глобальную шпионскую сеть UNC2814, охватившую правительства 70 стран через таблицы Sheets?
Джейнсса в разделе «Информационная безопасность» Google нейтрализовал глобальную кибершпионскую сеть китайской группировки UNC2814, поразившую правительственные и телекоммуникационные структуры в 70 странах через бэкдор GRIDTIDE и скрытый C2-канал на базе Google Sheets API.
Как простое открытие репозитория в Claude Code позволяет хакерам получить полный контроль над системой?
Балдомеро в разделе «Информационная безопасность» Критические уязвимости удаленного выполнения кода (RCE) и кражи API-ключей (CVE-2025-59536, CVE-2026-21852) в ИИ-помощнике Claude Code от Anthropic. Компрометация системы происходит при открытии репозитория через подмену параметров в файлах.claude/settings.json и.mcp.json.
Новое на сайте
 ИИ-агенты нашли лазейки в изоляции — и научились тайно обмениваться данными
 PHP обновил Windows-пакеты после уязвимости в Brotli
 uCreator: Android-шпион, который перехватывает пароли Telegram и копирует аккаунты WeChat
 Как файл из «загрузок» может заставить ИИ-агента установить вредоносную программу?
 Уязвимости Wasmtime открыли путь из песочницы WebAssembly
 Как перехваченный токен открыл доступ к 97 аккаунтам Microsoft 365?
 Как вредоносный код находит покупателей в 953 интернет-магазинах?
 Искусственный интеллект стирает следы фишинга
 Что может произойти, если злоумышленник доберётся до секретов Railway?
 Ошибка Brotli открыла путь к RCE в Node.js, Bun и других системах
 Миллионы компьютеров получили обновление, выключившее опасный Popcorn Time Updater
 Как Bronze Sandcastle прячет бэкдоры в доверенных приложениях?