Авария на нефтепроводе «Возей-Головные сооружения» в 1994 году стала следствием пренебрежения техническими нормами и безответственного отношения к эксплуатации. Изначально спроектированный для перекачки товарной нефти, трубопровод был перепрофилирован для сырой, более коррозионно-активной, без установки необходимой защиты. Это решение, вкупе с недостаточным контролем за состоянием труб и периодическим отсутствием ингибиторов, привело к стремительному износу и серии утечек.
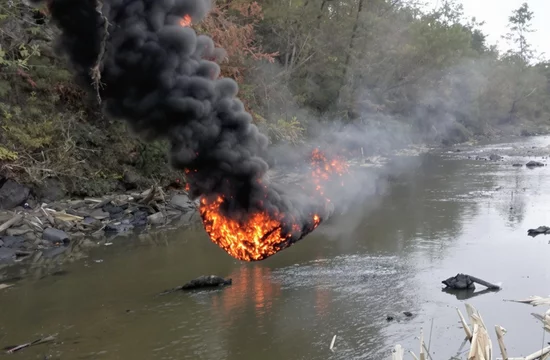
Ситуация усугубилась тем, что компания скрывала масштаб аварии, а нефть продолжала поступать в трубы даже при утечках. Это привело к масштабному загрязнению реки Колвы и её притоков, а также рек Уса и Печора, чьи воды достигли Баренцева моря, нанеся ущерб экосистеме региона. Высказываются разные оценки общего объёма утечки от 37 000 до 300 000 тонн. Основной проблемой стал отказ от признания ошибки и продолжение работы с явно изношенным оборудованием в погоне за прибылью.
Ликвидация последствий аварии потребовала значительных финансовых вложений и усилий. После банкротства «Коминефть» вошла в состав «Лукойла», который осуществил масштабные работы по очистке и реабилитации загрязнённых территорий, с применением как технических, так и биологических методов. Этот случай демонстрирует, к чему приводит экономия на безопасности и пренебрежение экологическими нормами, а также к чему может привести попытка скрыть проблему, вместо ее своевременного устранения.
Изображение носит иллюстративный характер
Ситуация усугубилась тем, что компания скрывала масштаб аварии, а нефть продолжала поступать в трубы даже при утечках. Это привело к масштабному загрязнению реки Колвы и её притоков, а также рек Уса и Печора, чьи воды достигли Баренцева моря, нанеся ущерб экосистеме региона. Высказываются разные оценки общего объёма утечки от 37 000 до 300 000 тонн. Основной проблемой стал отказ от признания ошибки и продолжение работы с явно изношенным оборудованием в погоне за прибылью.
Ликвидация последствий аварии потребовала значительных финансовых вложений и усилий. После банкротства «Коминефть» вошла в состав «Лукойла», который осуществил масштабные работы по очистке и реабилитации загрязнённых территорий, с применением как технических, так и биологических методов. Этот случай демонстрирует, к чему приводит экономия на безопасности и пренебрежение экологическими нормами, а также к чему может привести попытка скрыть проблему, вместо ее своевременного устранения.














