С приходом весны и повышением среднесуточной температуры до +4°C начинается пробуждение не только садовых культур, но и различных вредителей. Своевременная обработка сада способна предотвратить массовое распространение насекомых и развитие грибковых заболеваний.
Первый этап обработки проводится до распускания почек, когда растения находятся в состоянии покоя. В этот период допустимо использование концентрированных растворов: 3% бордоской жидкости, карбамида (700 г на 10 л воды) или медного купороса (400 г на 10 л воды). Данные препараты эффективно уничтожают перезимовавших насекомых и их личинки.
Второй этап приходится на период «зеленого конуса» – появления первых зеленых кончиков почек, примерно через месяц после первой обработки. Применяются более щадящие составы: 1% бордоская жидкость, хлорокись меди, а также специализированные фунгициды и инсектициды для защиты молодых побегов.
Третья обработка выполняется в фазе «розового бутона», когда формируются цветочные почки, но они еще не раскрылись. Используются 1% бордоская жидкость и современные препараты типа «Актара» и «Фуфанон», защищающие будущие цветки от вредителей и грибковых заболеваний.
Завершающий этап проводится сразу после цветения, когда опадают лепестки. В этот уязвимый для растений период применяются 1% бордоская жидкость и специальные защитные составы, такие как «Актара» или «Скор», оберегающие формирующиеся плоды.
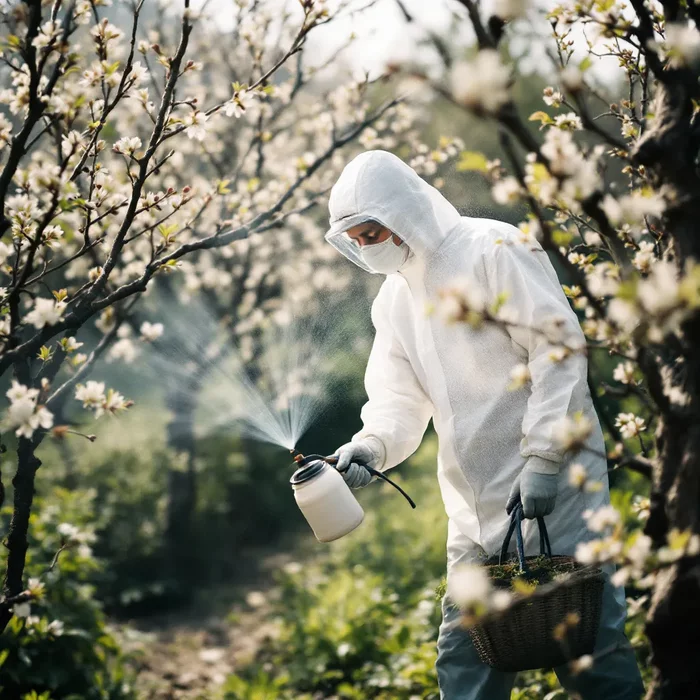
Все обработки следует проводить в безветренную погоду, утром или вечером, избегая дождливых дней. Обязательно использование защитной экипировки: перчаток, респиратора и защитных очков.
Особое внимание нужно уделять точности дозировки препаратов во избежание ожогов растений. При опрыскивании важно добиться равномерного покрытия всех частей растения: веток, листьев и стволов.
Изображение носит иллюстративный характер
Первый этап обработки проводится до распускания почек, когда растения находятся в состоянии покоя. В этот период допустимо использование концентрированных растворов: 3% бордоской жидкости, карбамида (700 г на 10 л воды) или медного купороса (400 г на 10 л воды). Данные препараты эффективно уничтожают перезимовавших насекомых и их личинки.
Второй этап приходится на период «зеленого конуса» – появления первых зеленых кончиков почек, примерно через месяц после первой обработки. Применяются более щадящие составы: 1% бордоская жидкость, хлорокись меди, а также специализированные фунгициды и инсектициды для защиты молодых побегов.
Третья обработка выполняется в фазе «розового бутона», когда формируются цветочные почки, но они еще не раскрылись. Используются 1% бордоская жидкость и современные препараты типа «Актара» и «Фуфанон», защищающие будущие цветки от вредителей и грибковых заболеваний.
Завершающий этап проводится сразу после цветения, когда опадают лепестки. В этот уязвимый для растений период применяются 1% бордоская жидкость и специальные защитные составы, такие как «Актара» или «Скор», оберегающие формирующиеся плоды.
Все обработки следует проводить в безветренную погоду, утром или вечером, избегая дождливых дней. Обязательно использование защитной экипировки: перчаток, респиратора и защитных очков.
Особое внимание нужно уделять точности дозировки препаратов во избежание ожогов растений. При опрыскивании важно добиться равномерного покрытия всех частей растения: веток, листьев и стволов.














